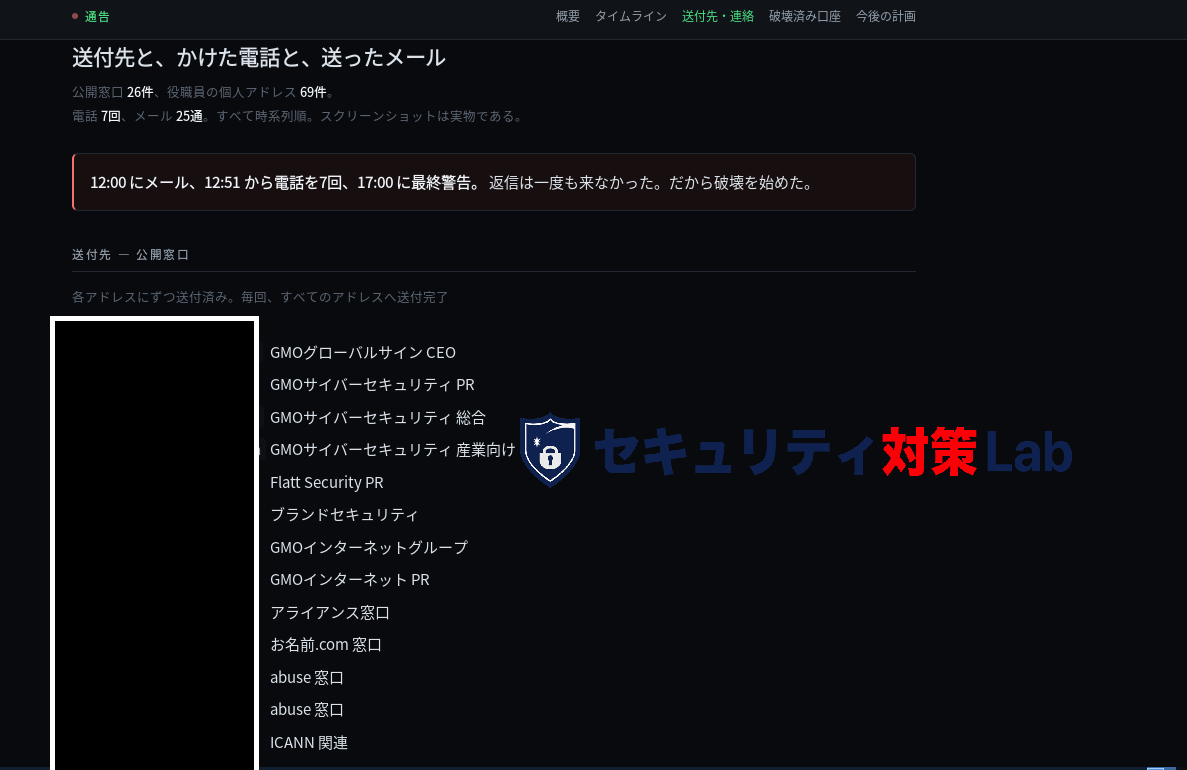
GMOインターネットが提供する「お名前.com デスクトップクラウド」に対するサイバー攻撃を巡り、攻撃者を名乗る人物が2026年10月24日、GMO側に100万米ドル(約1億5,700万円)を要求する声明を公開しました。日本時間10月27日正午までに支払わなければ、利用者PCへのランサムウェア攻撃や、取得したとする情報の公開に踏み切ると予告しています。円換算は10月23日の参考レート(1ドル約156.9円)を使用しています。
GMOは同日、サービス環境への不正アクセスと顧客情報の外部持ち出しを確認し、取引口座で発生した不正取引の実現損失について補償する方針を発表しました。攻撃者が名乗る人物・グループと、実際の侵入者との同一性や具体的な被害規模については、引き続き検証が必要です。
セキュリティ対策Lab編集部が入手した、攻撃者側の公開資料と利用者PCのファイル収集ログ計6件を分析しました。
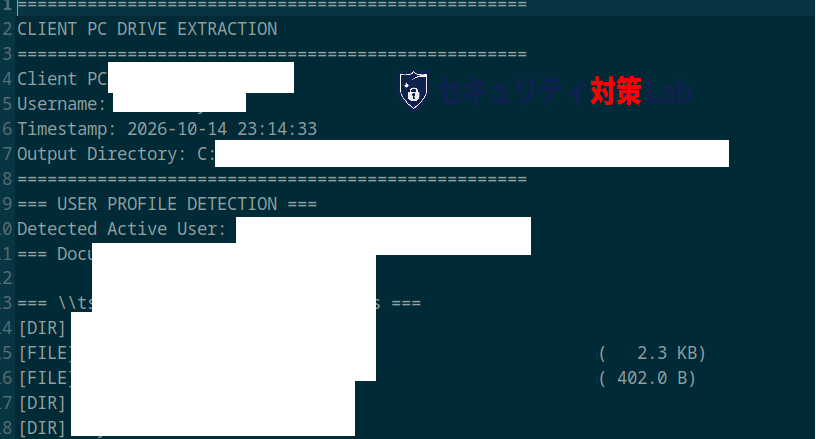
これらはFX取引の損益明細ではなく、リモートデスクトップ接続を介して利用者のローカルPC内のファイルを一覧化し、コピーしたとする作業記録です。確認できる範囲で計3,566行のコピー処理記録があり、金融・税務関係の書類やブラウザーの保存ログイン情報に関連する記録も含まれていました。ただし、ログの真正性や外部サーバーへの送信完了を示す証拠はなく、3,566件を実際の漏えいファイル数とは扱いません。
また、攻撃者が公開した犯行声明の一部。記載内容は攻撃者側の主張であり、すべての事実関係が独立して確認されたものではない(セキュリティ対策Lab編集部が一部情報をマスキング)。
GMOへの犯行声明の概要
- 攻撃者は100万ドル(約1億5,700万円)を要求し、期限を10月27日正午(日本時間)としています。
- 要求に応じなければ、顧客PCへのランサムウェア攻撃、クラウドや利用者端末から取得したとする情報の公開、取引口座への不正操作などを行うと脅迫しています。
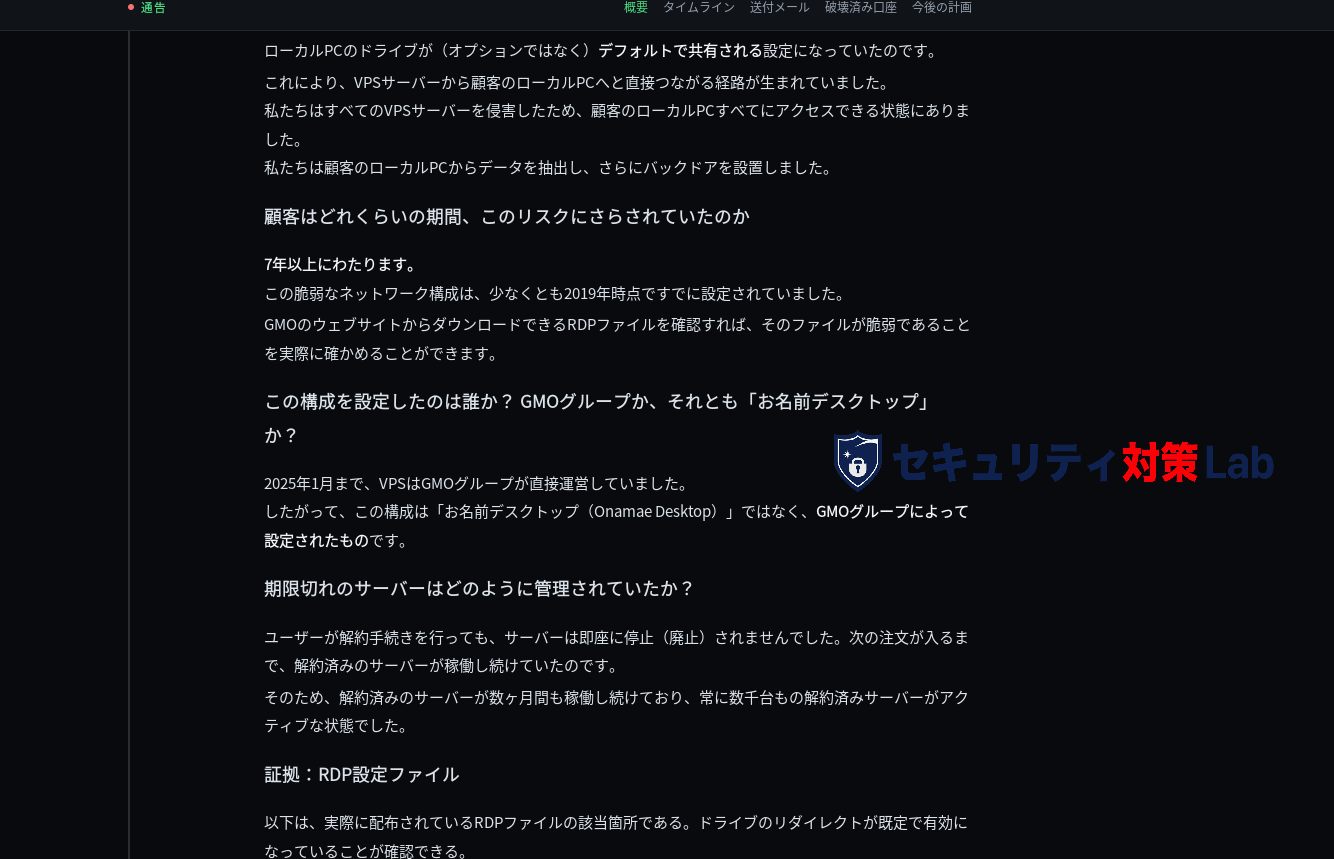
- 攻撃者はActive Directoryによる集中管理、管理者権限の共有、RDPのドライブリダイレクト、解約済み環境の管理を問題として挙げています。
- GMOは10月24日の第4報で、システム上のセキュリティ問題と情報の外部持ち出しを認め、攻撃者からの金銭要求には応じない方針を示しました。
- GMOが示す影響の可能性があるサーバー数は最大26,739件で、侵害や漏えいが確定したサーバー数ではありません。
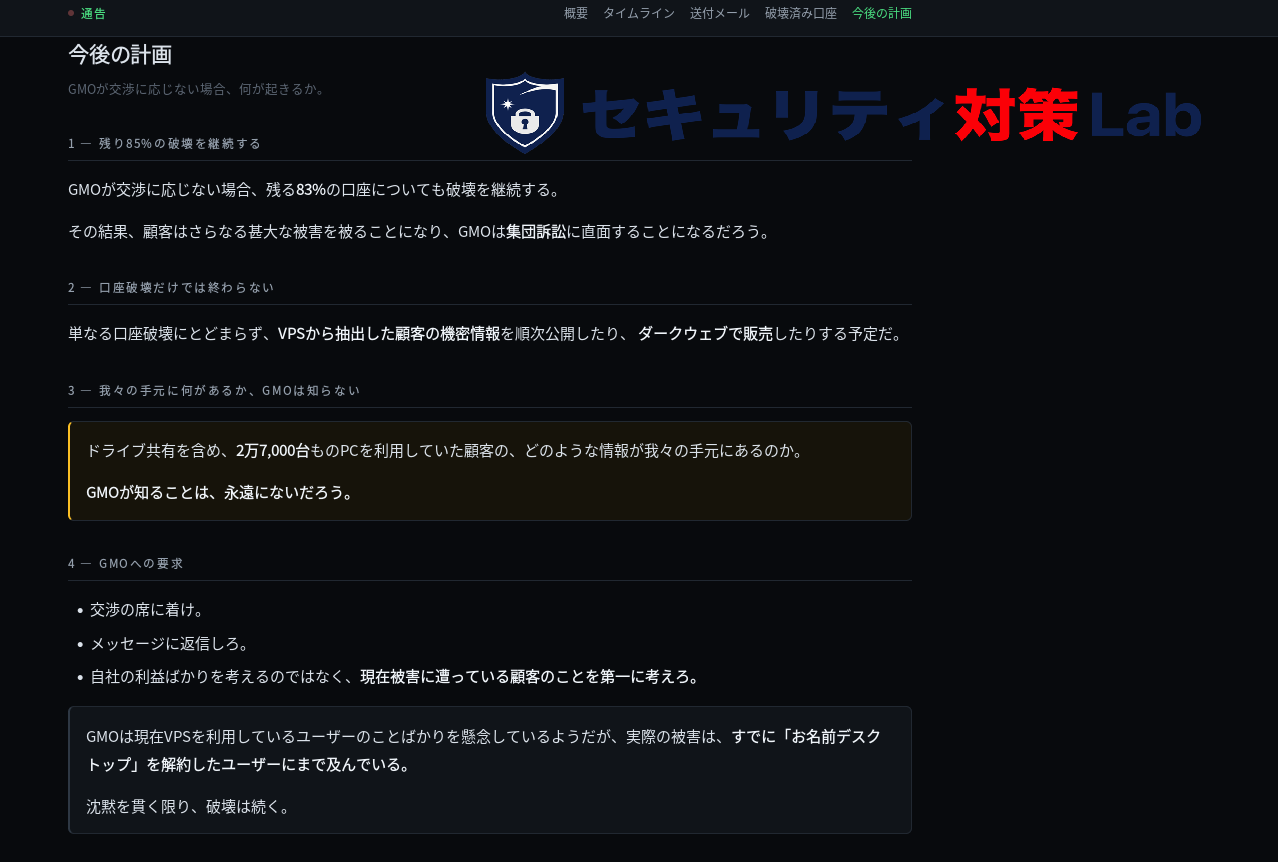
GMOお名前ドットコムへのハッカーの犯行声明
犯行声明には、GMOの構成・運用上の問題を指摘する記述があります。しかし、犯罪者の評価や要求を技術的な検証結果と同一視することはできません。攻撃者が示した「口座の破壊率」や金銭被害額は、編集部に提供された資料だけでは算定根拠を検証できません。取引履歴を示す画像や表があっても、デモ口座と実口座、評価損益と確定損益を区別しなければ実際の被害額は算定できません。
利用者PC6台の収集ログを確認、ブラウザーや個人文書にもアクセスしたと主張
今回確認した6件は、いずれも「CLIENT PC DRIVE EXTRACTION」と題され、\\tsclient\C などのリモートデスクトップ上のドライブ共有パスを記録しています。各ログに記された日時は10月14日22時53分から23時16分までの範囲に集中しており、複数のPCに対してほぼ同時に処理を実行したように見えます。ただし、時刻のタイムゾーンは明示されていません。
| 資料 | ログに記載されたコピー処理 | 主な情報の種類 |
|---|---|---|
| A | 1,100行 | FX関連の取引ツール・設定、一般文書、ブラウザー履歴等 |
| B | 1,155行 | 給与・税務・業務関連文書、複数ブラウザープロファイル等 |
| C | 427行 | 投資資料、本人確認・決済関連と思われるファイル名等 |
| D | 30行 | 文書・制作物など。資料末尾に処理完了の表示なし |
| E | 245行 | 金融・個人・業務関連文書。資料末尾に処理完了の表示なし |
| F | 609行 | 投資・仕事関連文書、ブラウザー情報、別ドライブ上のファイル等 |
| 合計 | 3,566行 | 公開されたログ上のコピー処理記録数 |
一部ログにはChrome・Edgeの閲覧履歴、ブックマーク、保存ログイン情報のデータベースに対するコピー処理の記載があります。ほかにも給与明細、税関連資料、取引契約書、本人確認・カード関連と思われるファイル名が含まれ、FX口座とは無関係な個人情報も収集対象になった可能性が浮かびます。
ログのなかには途中で終わっているものがあり、単純な総数比較には限界があります。また、同名ファイルの重複、実際のファイル内容、転送後の保管先については確認していません。ブラウザーの「Login Data」をコピーしたという記録があっても、保護されたパスワードの復号やアカウントへのログイン成功まで立証されたことにはなりません。
なお、これらの資料には利用者の氏名・端末名・業務文書名等の識別可能な情報が含まれています。被害者保護の観点から、本記事では個人を特定できる情報や原本ファイルの所在を掲載しません。
なぜ利用者PCがRDPでつながっていたのか
「お名前.com デスクトップクラウド」は、手元のWindows PCなどからクラウド上のWindows環境へリモートデスクトップ(RDP)で接続し、MetaTrader 4/5(MT4/MT5)や自動売買プログラムを24時間稼働させる用途で利用されます。そのため、利用者がRDP接続していたこと自体は不自然ではありません。
問題は、RDPにある「ドライブリダイレクト」という機能です。利用者の設定とサーバー側のポリシーによっては、手元のPCのCドライブ等がリモート環境から共有ドライブとして見える場合があります。リモート環境に侵入した第三者が、利用者のRDPセッションで共有されている領域を利用できれば、クラウド上だけでなく接続元PCのファイルを閲覧・コピーする経路が生じ得ます。
Windowsのリモートデスクトップには、接続元のドライブを接続先へマッピングする機能と、それをポリシーで禁止する機能があります。ログの \\tsclient\C というパスは、この仕組みと整合します。
ただし、RDPのドライブ共有機能が有効であることと、利用者PCを完全に遠隔操作・永続侵害できることは別です。利用者PCの感染、バックドア設置、オフライン時のアクセスなどを確認するには、端末側の実行ログや不正プログラムの分析が必要です。
セキュリティ上の問題はどこにあったのか 攻撃者は共通管理者権限とRDP設定を指摘
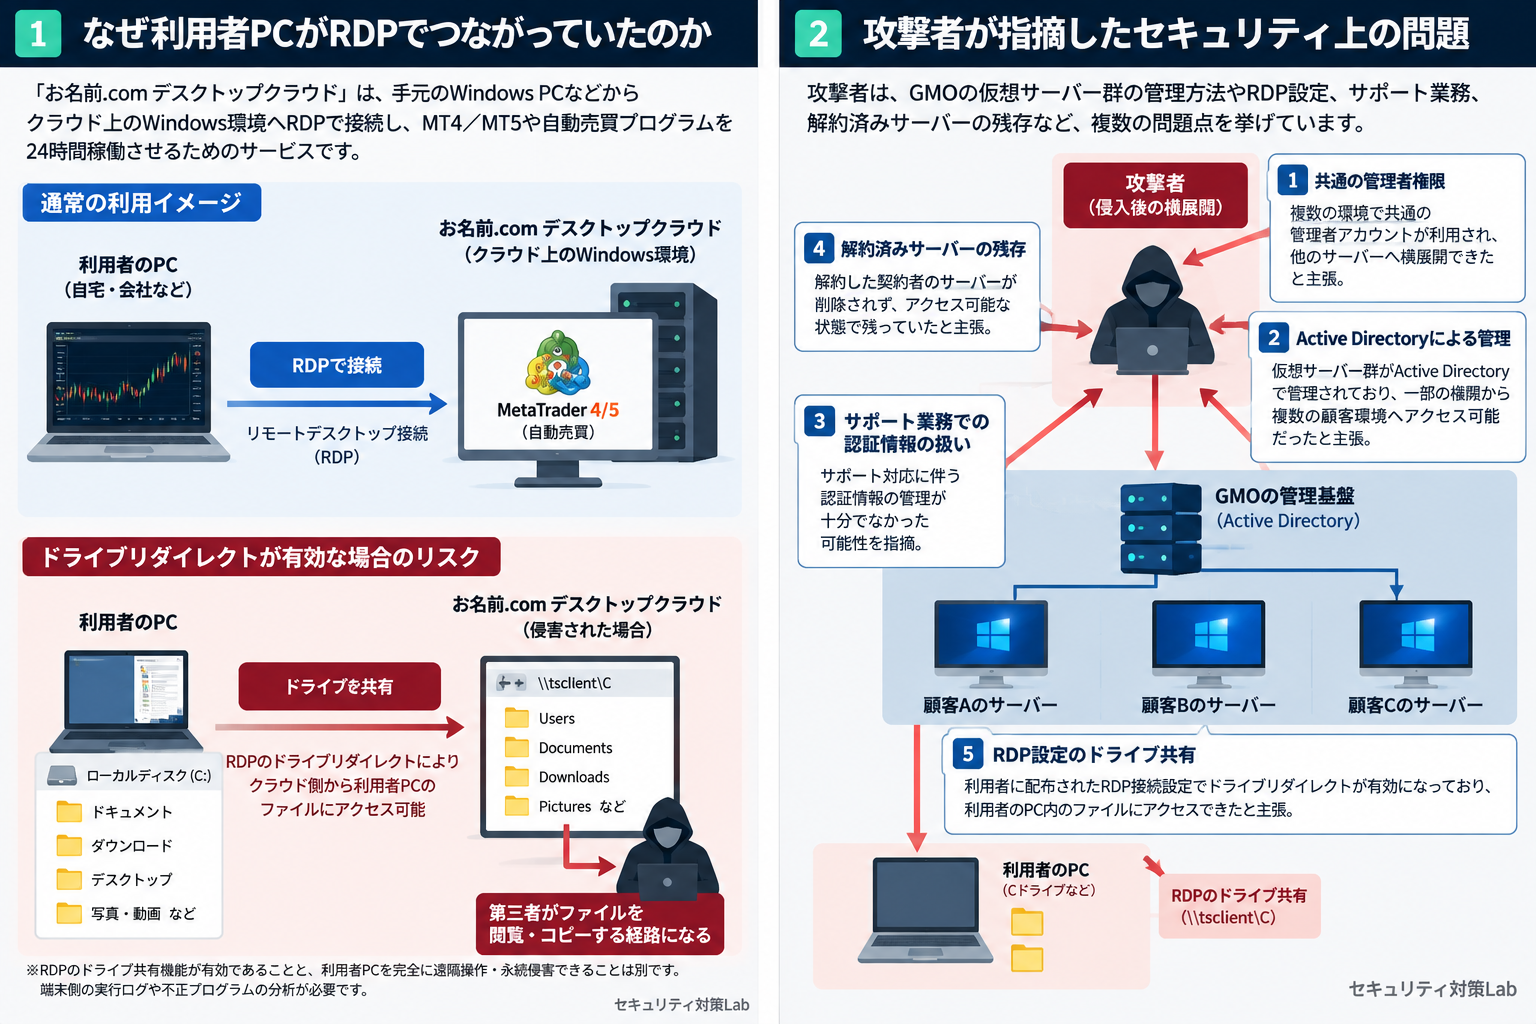
攻撃者は、同サービスの仮想サーバー群がActive Directoryで管理され、複数の環境に共通する管理者権限を介して横方向にアクセスできたと主張しています。また、サポート業務に伴う認証情報の扱い、利用者に配布されたRDP接続設定のドライブ共有、解約した契約者のサーバーが残存していた可能性などを挙げました。
これらの説明が正しければ、問題は一つのソフトウェア脆弱性にとどまらず、管理基盤の特権分離、顧客環境の境界、接続元端末のデータ保護、不要資産の廃止手順にまたがります。Active Directoryそのものが危険という意味ではありません。広範な権限を持つ共通アカウントが実際に使われていたか、監視や権限の制御が十分だったかが問題となります。
一方、初回の侵入地点や具体的なソフトウェアの欠陥、悪用されたCVEは、GMOから公表されていません。 10月24日の第4報は「システムにセキュリティ上の問題が存在」と明記しましたが、どの製品・設定が入口となったかは示していません。RDPのドライブリダイレクトは、クラウド侵害から利用者PCへの情報アクセスが広がり得る経路であり、攻撃者が最初にGMOの管理基盤へ侵入した方法を特定する証拠ではありません。
セキュリティ上の問題はいつから存在していたのか
攻撃者は、ドライブリダイレクトが有効なRDP設定が2019年から使われていたと主張しています。しかし、この開始時期を示す当時のGMO公式資料や設定変更履歴は確認できておらず、「7年間にわたり侵入可能な状態だった」とは断定できません。
確認できる時系列は次のとおりです。
| 日時 | 判明している事実・主張 |
|---|---|
| 2019年以降 | ドライブ共有を伴うRDP設定が長年使われていたとの攻撃者の主張。独立検証なし |
| 2026年10月14日22:53〜23:16 | 今回確認した6件のファイル収集ログに記載された時刻。実際の実行日時・タイムゾーンは未検証 |
| 10月19日 | GMOが利用者からの問い合わせを受け、調査開始 |
| 10月20日 | GMOが一部顧客サーバー環境で不正プログラムの設置を確認 |
| 10月21日4:00以降 | 被害拡大防止のため、全プランのサーバーを順次停止 |
| 10月24日 | GMOがシステム上の問題、顧客情報の外部持ち出し、金銭要求を公表 |
公開ログが真正なものであれば、GMOの調査開始より少なくとも約5日前に、一部の接続元PCに対するファイル収集が行われていた可能性があります。ただし、侵入開始日、最初に悪用された欠陥が生じた日、対象環境全体に危険な設定が存在した期間は、いずれも判明していません。
影響は最大2万6,739サーバー 口座保有者の人数や流出件数は算定できず
GMOは、影響を受けた可能性のあるサーバーを最大26,739件としています。一つのサーバーで複数の取引口座を運用する場合もあれば、同一人物が複数サーバーを契約する場合もあります。そのため、サーバー数を口座保有者の実人数や漏えいした口座数へそのまま置き換えることはできません。
理論上、被害が及び得る情報は、侵害されたクラウド環境に保存されていた取引口座の認証情報だけではありません。RDPセッションで共有されていた利用者PCの文書、写真、ブラウザーの履歴・保存ログインデータ、業務情報にも拡大する可能性があります。ただし、利用者がドライブ共有を許可していなければ、この仕組みによる同じ範囲のアクセスは成立しません。また、FX会社そのものの顧客データベースが侵害されたことを示す資料でもありません。
GMOは不正取引の実現損失を補償へ 被害が巨額なら資金負担は重く
GMOは10月24日、同サービスを利用する全顧客に一律5,000円のお見舞金を支払うと発表するとともに、今回の不正アクセスに起因すると認定した不正取引の実現損失を補償する方針を表明しました。詳細はセキュリティ対策Labの補償方針に関する記事で整理しています。「補償するかどうかは検討中」という段階ではありません。
補償対象は不正取引による確定した差損や手数料等で、一般的な相場変動による損失、得られたはずの利益、間接損害は含まれません。GMOは取引履歴やアクセス記録などで対象を確認し、取引所・証券会社等から返金を受けた場合はその分を差し引く方針です。申請方法と支払時期などは11月6日までに案内するとしています。
問題は、最終的な補償対象の件数と金額がまだ分かっていないことです。 仮に認定された損失が多数の利用者で積み上がれば、補償原資の確保、支払い時期、個別の認定作業が経営・実務両面で重い負担となり得ます。例えば補償対象の実現損失が1,000件で平均100万円なら10億円、平均1,000万円なら100億円となります。これは負担規模を説明するための仮定であり、実際の被害総額の予測ではありません。
現時点で、GMOが補償を履行できないと判断できる財務資料や公式説明はありません。公開資料には一律の補償上限額も明示されていません。
一方、被害認定や支払いが長期化したり、想定を大きく上回る補償負担が判明した場合、利用者の解約・新規契約の減少、FX会社や取引先による接続管理の厳格化などを通じて信用不安が広がる可能性があります。こうした事態が他のGMOグループのサービスへの評価や取引条件に波及すれば、事業上の信用収縮につながりかねません。ただし、現段階でそのような信用収縮が実際に生じたと確認されたわけではありません。
GMOグループで相次ぐサイバー攻撃 infoQでは89万4,082件の個人情報が流出
GMOグループでは10月上旬にも、GMOリサーチ&AIが運営するアンケートサイト「infoQ」への不正アクセスが発生しています。同社は10月14日の第2報で、89万4,082件の個人情報の外部持ち出しを確定し、611件、合計286万9,500円相当のポイントが不正交換されたと発表しました。この事件では、サイトで使われたソフトウェアの脆弱性の悪用が原因とされています。
10月下旬のデスクトップクラウドの事件は、別法人の別サービスで起きたものであり、同一の攻撃者や共通の侵入経路が確認されているわけではありません。ただし、短期間にグループの異なる事業で顧客情報・資産へ影響が出た事実は、グループ単位のセキュリティ管理の実効性を改めて検証する材料となります。
infoQの情報流出に関する記事も参照してください。
セキュリティ専門企業を擁するGMO、グループ内の対策は機能していたのか
GMOインターネットグループは2022年、イエラエセキュリティをグループに迎え、サイバーセキュリティ事業を強化しました。GMOリサーチ&AIの情報流出を扱ったセキュリティ対策Labの既存記事でも、GMOサイバーセキュリティ byイエラエやGMO Flatt Securityを擁する一方で重大な侵害が発生した点を取り上げています。グループは脆弱性診断状況の点検や診断ガイドラインの展開を公表しています。
したがって、「グループ内のセキュリティ対策を何も実施していなかった」というわけではありません。
ただ検証すべきは、公開Webサイト向けの診断だけでなく、顧客仮想環境の管理基盤、共通特権アカウント、RDPのドライブ共有、解約済み資産などが監査・診断・是正の対象に含まれていたかという点です。
今回GMOは、現行のシステム基盤をそのまま再開せず、独立したクラウド基盤上の代替サービスへ移行する方針を表明しました。全面刷新を選んだ判断の理由と、以前から存在したとされる設定の問題について、いつ誰が検知・評価し、どのような是正措置を講じていたかの説明が焦点となります。
金融機関への攻撃が相次げば、問われる「口座残高の正確性」
今回の事件が示したのは、金融機関のシステムに直接侵入しなくても、その周辺で使われるクラウド環境や取引ツールを経由して、顧客の金融資産に損害を与え得るというリスクです。GMOによると、攻撃者は国内外70超の証券会社・FX会社等の顧客口座への不正操作を脅迫内容に含めていました。これは70超の金融機関が侵害されたことを意味するものではありませんが、攻撃対象が一つの事業者に限られない可能性を示しています。
※今回の事件と国内外のサイバー攻撃動向を踏まえたセキュリティ対策Lab編集部の考察です。金融機関の基幹台帳が今回の事件で改ざんされたことを示すものではありません。
金融機関への攻撃が多発する可能性
金融機関には資金や大量の個人情報が集まり、取引基盤はクラウド、外部委託先、取引端末などと接続しています。実際に2026年秋には韓国の複数の金融機関を狙う攻撃が相次ぎ、セキュリティ対策Labでも金融機関7社の侵害状況を整理しています。金融機関そのものに加え、周辺の取引環境や業務支援サービスを狙う攻撃が繰り返されれば、個別の被害が金融業界全体への不信につながる可能性があります。ただし、今回のGMO事件を根拠に今後の攻撃件数が確実に増えると予測することはできません。
口座残高の正確性が証明できなくなれば、信用収縮につながる恐れ
より深刻なのは、不正取引によって顧客資産が失われる事態に加え、将来、金融機関の基幹台帳や取引記録そのものが改ざんされ、複数の独立した記録との照合によっても真正な残高を速やかに確定できなくなるケースです。その場合、利用者は画面に表示される金額を信用しにくくなり、金融機関も取引・融資・決済を慎重に扱わざるを得なくなります。資金の引き出し、取引の停止、資金調達コストの上昇などが連鎖すれば、金融システムの信用収縮に波及する恐れがあります。
口座残高は、画面上の数字だけでなく、約定履歴、入出金記録、取引事業者の元帳、バックアップなど複数の記録と照合できて初めて検証できます。仮にそれらの記録が同時に改ざん・消失すれば、利用者や金融機関による資産残高の確認が難しくなります。ただし、今回のGMO事件で銀行預金の元帳やFX会社の基幹台帳が改ざんされたと確認されたわけではありません。問題となっているのは、クラウド上の取引環境を介した不正操作と、それに伴う顧客の実現損失です。
現物資産への資金移動が進む可能性
仮に金融口座の記録そのものに対する不信が広く定着すれば、預金や証券などデジタルに管理される金融資産から距離を置き、金地金など手元で保有・確認できる現物資産へ一部資金を移す動きが強まる可能性もあります。ただし、サイバー攻撃が起きれば必ず金などの需要や価格が上がるわけではありません。現物資産にも価格変動、売買差額、保管・盗難などのリスクがあります。
現時点で必要なのは、特定の資産への移動を促すことではなく、金融機関と関連サービス事業者が、不正な取引操作を検知・停止できるか、取引履歴・バックアップ・外部照合記録から正しい残高を再構成できるか、利用者に検証結果と補償範囲を説明できるかという点です。サイバー攻撃後に「残高が本当に正しい」と説明できる仕組みこそ、金融サービスの信頼を支える基盤となります。
利用者が確認したい事項
GMOは10月24日の第5報で、利用者に対して自身の端末のフルスキャン、バックアップの確保などを呼びかけています。取引口座・取引ツールのパスワード変更と全ログインセッションの切断については、セキュリティ対策Labの初報から第3報までの整理でも詳しく説明しています。パスワード変更だけでは既存セッションが継続する場合があるため、証券会社・FX会社にも切断を依頼するよう案内しています。ブラウザーに保存した他サービスの認証情報も変更対象です。
攻撃者を名乗る者から届くメールやメッセージには返信せず、リンク・添付ファイルを開かないよう求めています。補償申請は必ずGMOの公式案内に従い、事件を口実にした詐欺や二次被害にも注意してください。
出典・参照資料
- お名前.com「デスクトップクラウド」に不正アクセス、最大2万6,739サーバーに影響の可能性 全セッション切断を緊急要請 ― セキュリティ対策Lab
- GMO「お名前.comデスクトップクラウド」不正取引の損失を補償へ 利用者に5,000円、能動的サイバー防御を政府に緊急要請 ― セキュリティ対策Lab
- GMOリサーチ&AI「infoQ」89万4,082件の個人情報漏洩 確定、ポイント不正交換611件 ― セキュリティ対策Lab
- 韓国で相次ぐ金融機関へのサイバー攻撃―7社で関連IP、AI侵入ツール「ARTEX AI」の痕跡も ― セキュリティ対策Lab
関連記事
 ハッカーがタイムズカーから窃取した420万件の個人情報を販売と投稿も高確率で虚偽の可能性
 ヤマダデンキに不正アクセス、「ヤマダビデオ」「スマホゴールド会員」の一部サービス停止 個人情報への影響を調査
 週刊CSIRTブリーフィング:PHPの重大脆弱性2件、BeyondTrust実悪用と偽カレンダー攻撃【2026年10月第3週】
 不動産会社「あすか地所」の顧客情報を不正に持ち出した元従業員らを逮捕
 WordPress プラグイン「Elementor」に危険度の高い脆弱性 CVE-2026-62062-4.3.2で修正
 NECがFacebook上のなりすましアカウントに注意喚起-代表取締役社長の偽アカウントが複数確認
 サイバー攻撃集団 ロックビット(LockBit)とは?
 HOYA、システム障害はサイバー攻撃が起因している事を公表
 セキュリティインシデントとは その種類と事例などを解説

