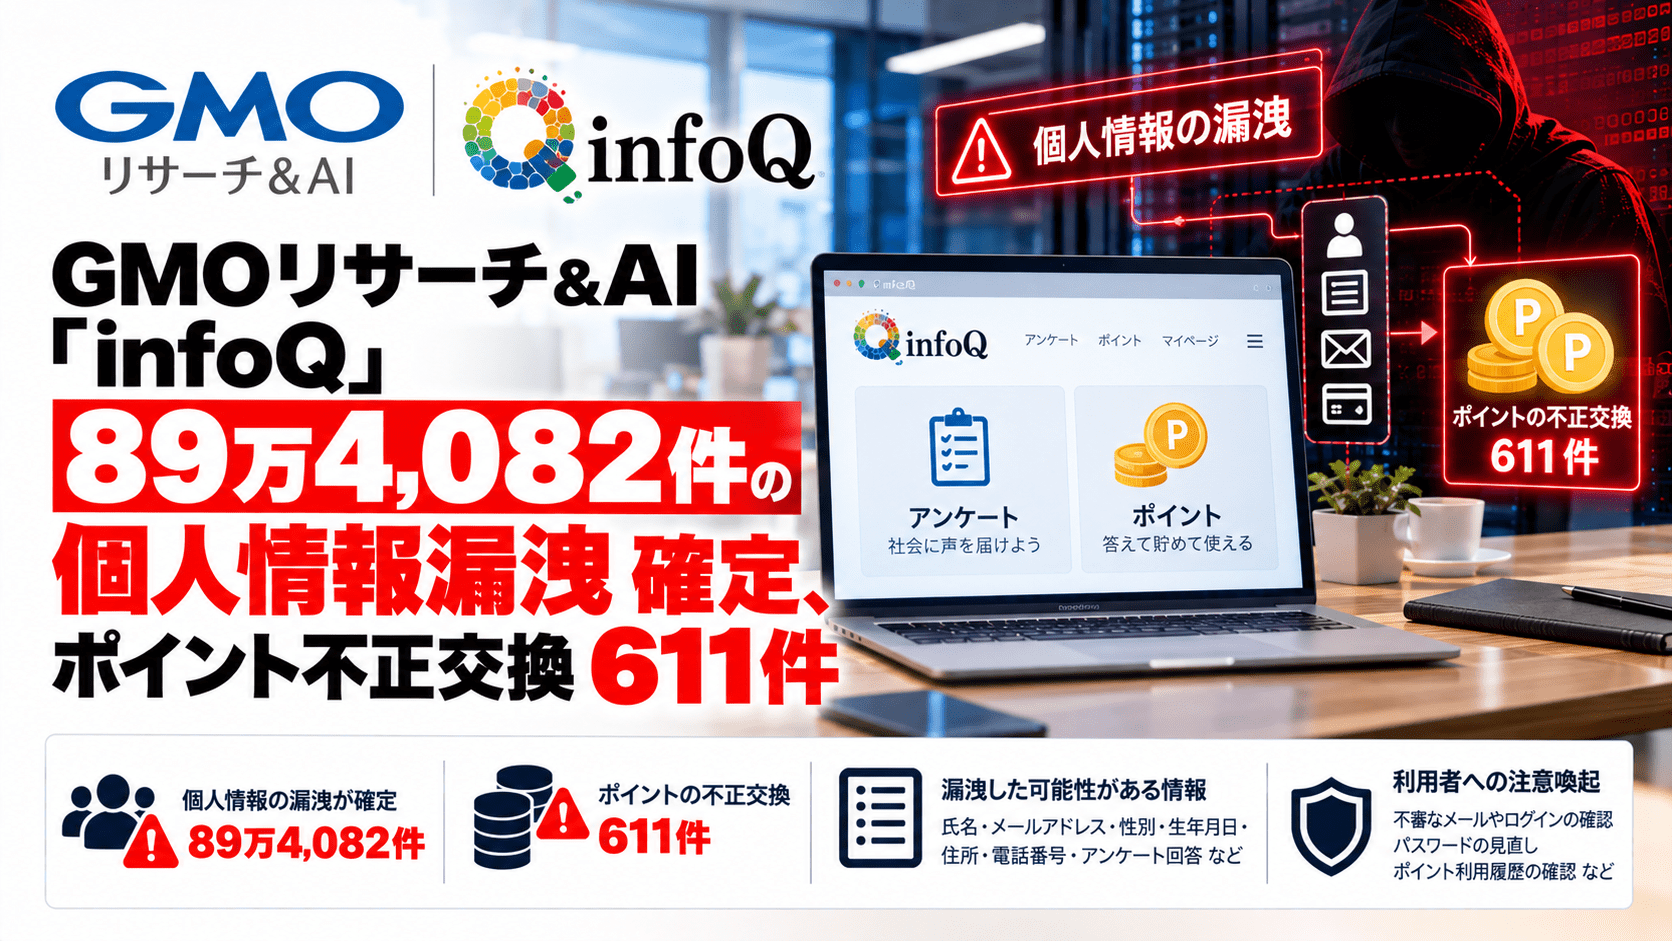
GMOリサーチ&AI株式会社は2026年10月14日、アンケートサイト「infoQ」への不正アクセスに関する第2報を公表し、個人情報89万4,082件が外部に持ち出されたことを確認したと発表しました。10月5日の第1報で示していた最大94万8,498件から、調査によって実際の持ち出し範囲を特定したものです。89万4,082件は情報の記録件数であり、重複のない89万4,082人を意味しません。
氏名、住所、電話番号、メールアドレス、暗号化されたパスワード、会員ID、ポイント残高などが対象です。611件、計286万9,500円相当のポイントがAmazonギフトコードへ不正交換された被害についても、会社は全額補填する方針を示しています。infoQのサービス停止は続き、全会員のパスワードは10月7日に無効化されました。
infoQ不正アクセスのサマリー
- 第2報公表:2026年10月14日(第1報は10月5日)
- 運営会社:GMOリサーチ&AI株式会社
- 個人情報の外部持ち出しを確認:89万4,082件
- 第1報で示した最大対象件数:94万8,498件
- 不正アクセス:10月2日以降に発生。10月3日午前に確認
- 原因:infoQで使用していたソフトウェアの脆弱性の悪用
- ポイント被害:611件、計286万9,500円相当の不正交換(既報)。全額補填予定
- 10月7日:全会員のパスワードを無効化
- 対応:サービス停止、攻撃経路遮断、個人情報保護委員会への報告、警察への相談、外部専門会社による調査
| 項目 | 内容 |
|---|---|
| 対象 | アンケートサイト「infoQ」 |
| 個人情報の持ち出し確認件数 | 894,082件 |
| 持ち出されたが個人情報を含まない記録 | 9,068件 |
| 持ち出されていなかった記録 | 45,348件 |
| 第1報時点の最大対象件数 | 948,498件 |
| 対象情報 | 氏名、フリガナ、性別、生年月日、メールアドレス、住所、電話番号、暗号化されたパスワード、会員ID、利用状況など |
| 対象外 | 同社が保有していないクレジットカード情報、マイナンバー |
| サービス状況 | 10月14日時点で停止中 |
| パスワード | 10月7日に全会員分を無効化 |
第2報で89万4,082件の持ち出しを確定―約5万4,000件は個人情報流出の対象外
GMOリサーチ&AIは第1報で、自社が保有する会員の個人情報全件に当たる最大94万8,498件を対象としていました。10月14日の第2報では調査結果を示し、次のように内訳を明らかにしています。
| 調査結果 | 件数 |
|---|---|
| 個人情報が外部に持ち出された記録 | 894,082件 |
| 外部に持ち出されたが個人情報を含まない記録 | 9,068件 |
| 外部に持ち出されていなかった記録 | 45,348件 |
| 合計(第1報の最大対象件数) | 948,498件 |
個人情報を含まない9,068件は、退会から2カ月以上が経過し、プライバシーステートメントに基づいて個人情報が削除済みだった会員の記録です。第1報の段階では全会員に連絡していたため、通知を受けた人の中には最終的な個人情報流出の対象外になった人も含まれています。
89万4,082件については外部持ち出しが確認されています。一方で、パスワードは会社の説明によれば暗号化された状態で、平文のパスワードがそのまま流出したと確認されたわけではありません。暗号化方式などの技術的な詳細は発表されていません。
611件・286万9,500円のポイント不正交換、再開時に補填へ
今回の侵害では、情報の持ち出しに加え、一部の会員のポイントが本人の意思によらずAmazonギフトコードに交換されました。確認されたのは611件、合計286万9,500円相当です。この件数・金額は10月5日の第1報から公表されていたもので、第2報で新たに発生した被害を示すものではありません。
会社は不正交換分を全額補填すると説明しています。infoQのサービス再開時に対象会員のアカウントへポイントを付与し、完了した会員には個別メールで知らせる予定です。
10月3日に不正アクセス判明、10月7日には全パスワードを無効化
10月2日以降に第三者がinfoQのサーバーへ不正アクセスしていたことが、事後の調査で判明しました。10月3日午前、会員からの問い合わせを受けて調査した結果、攻撃を確認しています。
同日11時24分にAmazonギフトコードとGMOポイントへの交換を停止し、14時15分に攻撃経路を遮断、15時にinfoQへの外部アクセスを遮断しました。当初、サイト上では「緊急メンテナンス」と案内していましたが、実際には不正アクセスへの対応によるサービス停止でした。
10月5日に個人情報保護委員会へ報告、10月6日に警察へ相談しています。会員には10月5日から順次連絡し、10月6日には他サービスでのパスワードの使い回しを避けるよう案内しました。10月7日には全会員のinfoQパスワードを無効化しており、サービス再開時に改めて利用手続きを案内する予定です。
同社は今回の侵害について、infoQ以外の自社サービスへの不正アクセスは確認しておらず、取引先の情報も今回の対象には含まれないとしています。ただし、infoQの停止によって受託している一部の調査業務に影響が出ています。
GMOグループにセキュリティ専門企業がありながら、なぜ大規模流出が起きたのか
GMOインターネットグループには、Webアプリケーションの脆弱性診断やペネトレーションテストを手がける「GMOサイバーセキュリティ byイエラエ」、開発組織向けセキュリティ支援などを提供する「GMO Flatt Security」といった専門企業があります。いずれもグループ公式サイトの主要企業一覧に掲載されています。
そのグループに属するGMOリサーチ&AIで、ソフトウェアの脆弱性を悪用した侵入と約89万件の個人情報の持ち出し、さらにポイントの不正交換が発生しました。グループ内に専門的なセキュリティ技術があるにもかかわらず、なぜinfoQでは被害を防げなかったのでしょうか。
焦点となるのは、専門企業の有無そのものではなく、その知見がグループ各社のシステム運用へどこまで組み込まれていたかです。
例えば、infoQに対する定期的な脆弱性診断の実施範囲、利用ソフトウェアと依存部品の管理、危険な脆弱性の修正期限、検出結果を本番環境の改修まで追跡する責任分担、ポイント交換機能の不正操作検知などが検証対象となりますが今回の第2報では、外部のセキュリティ専門会社と調査を続けていると説明していますが、その会社名は示していません。
GMO Flatt SecurityやGMOサイバーセキュリティ byイエラエが事前の診断・運用・今回の調査に関与していたか、また診断結果に未対応の指摘があったかを判断できる資料もありません。
infoQ会員が取るべき対応―他サービスのパスワードと偽メールを確認
infoQのパスワードは10月7日に全件無効化されているため、サービス再開時はGMOリサーチ&AIの公式案内に従って再設定します。それまでの間、特に注意が必要なのは、infoQと同じ、または似たパスワードを使っている他のサービスです。
- パスワードの使い回しを解消: 同じパスワードを使うメール、通販、SNS、金融サービスなどは、各サービスの公式サイトから別々のパスワードへ変更する。
- メールアカウントを優先: メールは他サービスのパスワード再設定に使われるため、使い回しがある場合は早めに変更し、多要素認証を設定する。
- 偽の補填案内に注意: 「ポイント補填」「Amazonギフトコードの再発行」「本人確認」などを理由にリンクを開かせ、パスワードや認証コードを求めるメール・SMS・電話を警戒する。
- ポイント交換履歴を確認: サービス再開後、保有ポイントと交換履歴を確認し、身に覚えのない交換があればinfoQサポートセンターへ連絡する。
氏名や住所、生年月日などを知られている相手から連絡があっても、その事実だけで正規の運営会社と判断できません。本人の情報を使って信用させる手法はソーシャルエンジニアリングの一例です。パスワードを既に偽サイトへ入力した場合は、当該サービスの正規画面から直ちに変更し、利用履歴や認証設定も確認してください。
問い合わせはinfoQサポートセンター([email protected])。メールは24時間受け付け、回答対応は平日10時から18時です。
情報システム部門が確認したい脆弱性管理と不正交換防止
今回公表された原因は「使用ソフトウェアの脆弱性の悪用」です。製品名・CVE番号、脆弱性が攻撃前から把握されていたか、攻撃者がどのようにポイント交換まで操作できたかは、10月14日の発表では示されていません。
会員情報を扱う企業では、インターネットに公開するアプリケーションだけでなく、利用ライブラリや業務システムの脆弱性情報を追跡し、修正完了まで管理できるかを点検します。発見した問題を対応期限・担当者・再検証と結び付ける手順は、脆弱性管理の運用プロセスでも整理しています。
また、ポイントやギフトコードのように換金性のある機能では、認証の安全性だけでなく、交換回数・金額の異常検知、短時間の大量操作を防ぐ制限、疑わしい取引の保留、操作履歴の保全も検討対象です。これらは今回のシステムに備わっていなかったと断定するものではなく、同様の被害を減らすための確認事項です。
出典
- 「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第2報)―GMOリサーチ&AI(2026年10月14日)
- 「infoQ」への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ(第1報)―GMOリサーチ&AI(2026年10月5日)
- 主要グループ会社一覧―GMOインターネットグループ
- 情報セキュリティ基本方針―GMOリサーチ&AI
- 会社情報―GMOサイバーセキュリティ byイエラエ
- 会社概要―GMO Flatt Security
関連記事
 広島のイズミ「ゆめオンライン」「ゆめデリバリー」最大約40万件の個人情報に漏えいの可能性―IDCFクラウドへのランサムウェアによるサイバー攻撃で
 ミスターマックスのアプリ MrMax アプリとオンラインストアへ不正アクセスによるサイバー攻撃-最大約173万件の個人情報漏洩
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

