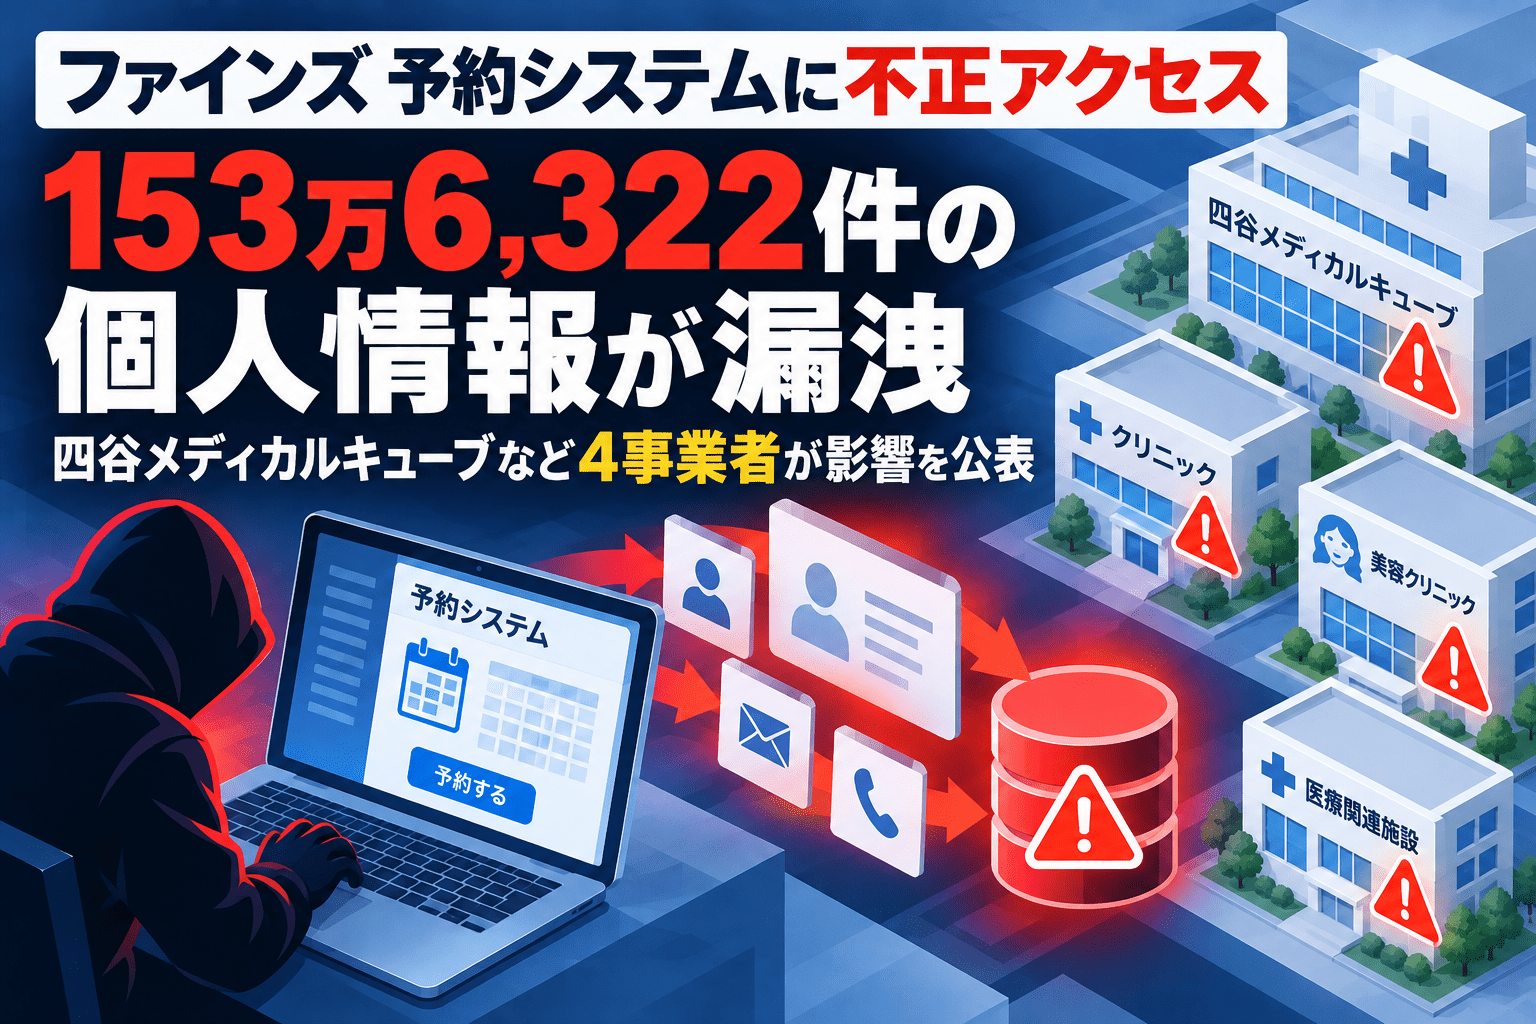
株式会社ファインズが提供する予約システムへの不正アクセスをめぐり、利用施設・企業による個人情報漏えいの公表が相次いでいます。同社は2026年9月25日、予約者情報1,536,322件を影響対象として発表しました。その後、四谷メディカルキューブ、海の公園どうぶつ病院、猫カフェ「猫ちゃんといっしょ」、英語教室を運営するバナナキッズが、予約情報への影響をそれぞれ公表しています。
利用施設の発表では、9月21~22日に「いつあき」のプログラムの不備を悪用した不正アクセスが発生し、予約データが外部に取得されたと説明されています。また、ファインズが新たに設けた問い合わせ窓口では、「いつあき」と「TSUNAGU」の両サービスを対象として明記しました。医療機関の診療予約や動物病院、店舗、習い事の予約など、用途が異なる施設に影響が及んでいます。
サマリー
- ファインズは9月22日にシステム異常を検知し、9月25日に第三者による不正アクセスと情報漏えいを公表しました。
- 同社が示した影響対象は予約者情報1,536,322件です。予約件数と被害者の実人数は同義ではなく、施設別の数値をこの件数に加算することはできません。
- 対象情報として、氏名、電話番号、メールアドレス、予約店舗・メニュー・日時などが示されています。
- 利用施設の公表によれば、攻撃は9月21~22日に発生し、予約システムの「プログラムの不備」が悪用されました。脆弱性の技術的内容は明らかにされていません。
- 10月22日までに確認した利用事業者の公式告知は4件で、うちバナナキッズは151件の予約データの漏えいを報告しています。
- 四谷メディカルキューブでは氏名・電話番号・メールアドレスの漏えいを確認。一方、生年月日・性別・予約時の追加入力項目は調査中としています。
- 猫カフェ「猫ちゃんといっしょ」は現在すでに旧システムの契約を終了していますが、過去の予約情報が影響対象となりました。
- ファインズは「いつあき」「TSUNAGU」に関する専用問い合わせフォームを設け、予約者本人や契約事業者からの照会を受け付けています。
| 項目 | 2026年10月22日時点の確認事項 |
|---|---|
| システム提供元 | 株式会社ファインズ |
| 影響するサービス名 | 「いつあき」「TSUNAGU」(ファインズの専用窓口に明記) |
| 不正アクセスの発生時期 | 2026年9月21~22日(利用施設の公式告知による) |
| 異常検知 | 2026年9月22日(ファインズ発表) |
| 最初の公表 | 2026年9月25日 |
| 全体の影響対象 | 1,536,322件(ファインズ発表) |
| データの種類 | 予約者の氏名、電話番号、メールアドレス、予約店舗・メニュー・日時など |
| 利用施設の公表 | 本記事で一次情報を確認できた4事業者 |
| 原因についての説明 | 「プログラムの不備を悪用」(四谷メディカルキューブの公表) |
| ファインズの対応 | アクセス遮断、弁護士との連携調査、関係機関への報告、問い合わせ窓口の設置 |
漏えい件数と対象情報 153万6,322件は施設別の確定人数ではない
ファインズが9月25日に公表した1,536,322件は、予約システム全体で影響対象とされた情報の件数です。予約サービスでは同じ人物が複数回予約する場合があるため、これを「153万6,322人」と読み替えることはできません。全件が同じ種類の情報を含むとも限らず、外部取得が確認された情報の内訳や施設ごとの件数については、利用施設の発表で確認できる範囲を分けて扱う必要があります。
共通して取り扱われるのは、氏名、電話番号、メールアドレス、予約先、予約日時、メニューといった情報です。施設によって入力項目は異なり、猫カフェ「猫ちゃんといっしょ」では料金や顧客名欄の情報についても漏えいが確認されたと説明しています。さらに、住所、生年月日、性別、マイページのログイン情報、顧客メモなどについては漏えいの可能性があり、調査が続いています。
四谷メディカルキューブでは、氏名・電話番号・メールアドレスの漏えいを確認し、生年月日・性別・予約時の追加項目を調査中としています。同院は、今回の対象予約データにクレジットカード番号やマイナンバーは含まれないと説明しています。猫カフェ側も予約データにこれらの項目はないとしていますが、施設ごとの説明を、ファインズの全契約先で同種の情報が一切扱われていなかったことの証明とみなすことはできません。
影響企業・利用施設一覧 医療・動物病院・猫カフェ・英語教室に波及
以下は、ファインズの予約システムに関連する不正アクセスについて、利用側の公式ウェブサイトで告知を確認できた事業者の一覧です。提供元への攻撃が起点であり、各施設が別々の不正アクセスを受けたという意味ではありません。
| 利用施設・運営主体 | 公表日 | 対象となる予約期間・件数 | 公表した影響の状態・内容 |
|---|---|---|---|
| 四谷メディカルキューブ | 10月20日 | 2016年10月1日~2025年3月24日の「いつあき」予約者。人数は未公表 | 氏名、電話番号、メールアドレスの漏えいを確認。生年月日、性別、追加入力項目は調査中。現在の予約システムと電子カルテへの影響は確認されていない |
| 有限会社バナナキッズ(英語教室) | 10月19日 | 2015年2月27日~2026年7月28日の予約情報を含む151件の予約データ | 「いつあき」の予約データ151件が漏えいしたと連絡を受けたと公表。運営元へ安全性の再確認を要請 |
| 猫カフェ「猫ちゃんといっしょ」(株式会社ハッピーキャット) | 10月17日 | 2020年1月8日~2025年1月31日の旧予約データ。実人数は調査中 | 氏名、連絡先、予約日時・店舗・メニュー・料金などの漏えいを確認。住所、ログイン情報、顧客メモなどは調査中。現在はファインズとの契約を終了 |
| 海の公園どうぶつ病院 | 10月17日 | 2019年5月19日~2026年8月31日のWeb予約利用者。人数は未公表 | 飼い主の氏名、電話番号、メールアドレス、犬猫の名前、予約日時・メニュー等が漏えいした可能性 |
この4件は、現時点で公式告知に基づき確認できた影響先です。ファインズが全契約事業者の名称や各事業者の漏えい件数を一覧で示したものではありません。バナナキッズの151件も全体の1,536,322件とは別に加算しません。
四谷メディカルキューブ 契約終了後の過去の患者予約も対象
四谷メディカルキューブは10月16日にファインズから連絡を受け、10月20日に公表しました。対象となるのは約8年半にわたる過去の予約者です。同院は2025年3月以降、別の予約システムを利用していると説明しており、電子カルテへの影響も確認されていません。
今回の事案では、現在利用していない委託先に残されていた予約情報も流出し得ることが明らかになりました。予約システムを切り替える際の旧データの保存期間や削除確認が、影響範囲を左右する問題となっています。
バナナキッズ 151件の予約データ流出を明示
有限会社バナナキッズは10月19日、「いつあき」を使用していた2015年2月27日~2026年7月28日の予約情報を含む151件の予約データが漏えいしたと公表しました。151件は「予約データ」の件数であり、151人の流出確定と表現することはできません。
同社はパスワード変更などの措置が取られたうえでシステムの運用が継続していると説明し、安全性についてファインズへ改めて確認を求めています。不安のある利用者には電話またはメールによる予約も案内しました。
猫カフェと動物病院 予約メニューやペット名なども対象
「猫ちゃんといっしょ」は、氏名・電話番号・メールアドレスだけでなく、店舗名、利用メニュー、料金などの流出も公表しました。現在はファインズとの契約を終了しています。海の公園どうぶつ病院は、飼い主の連絡先に加えて犬や猫の名前を含む情報が漏えいした可能性を説明しています。
猫カフェでは10月19日から順次、ファインズが対象顧客に通知する予定と告知しました。動物病院も同日以降のメール・電話・郵送などによる連絡を案内し、不安がある場合は電話で予約するよう呼びかけています。
原因 予約システムの「プログラムの不備」を悪用したと利用施設が説明
ファインズ自身の9月25日付速報には、侵入の技術的な経路や悪用された脆弱性の詳細は記載されていません。一方、四谷メディカルキューブの10月20日付告知は、ファインズからの報告に基づき、9月21~22日に「プログラムの不備を悪用した不正アクセス」が起き、予約データが外部に不正取得されたと明記しました。猫カフェの発表も、同期間に予約データが不正取得されたと説明しています。
プログラムの不備とされるものが、入力処理の欠陥、アクセス制御の問題、既知のソフトウェア脆弱性などのどれに該当するかは明示されていません。特定のCVEやPHPの重大脆弱性と今回の攻撃を直接結び付ける根拠も示されていません。
また、ファインズが新設した問い合わせフォームは、9月の事案について「いつあき」「TSUNAGU」を明記しています。ただし、各製品への侵入経路や、サービスごとの流出件数を独立して確定した情報ではありません。利用事業者は製品名と自社の契約履歴を照合し、対象の予約データの範囲を個別に確認する必要があります。
危険性と対策 予約日時・メニューを使ったなりすましに注意
漏えい対象に予約店舗、メニュー、日時が含まれると、攻撃者が実際の予約を知っているかのように装うことができます。たとえば「予約の変更」「診療の事前確認」「予約金の返金」を理由にメールやSMSを送り、偽の入力サイトへ誘導する手口が考えられます。これは想定される二次被害のリスクであり、今回このような悪用が確認されたとするものではありません。
医療機関への予約歴は受診先を推測する材料になり得ます。猫カフェや動物病院、習い事の利用履歴も、個人の行動や生活圏を推測する情報となる場合があります。氏名、電話番号、メールアドレスとこれらの予約記録が結び付くことで、単独の連絡先情報以上に説得力のあるなりすまし連絡を作られる危険があります。
予約者は、予約変更・料金支払い・返金・本人確認を求める連絡を受信しても、記載されたリンクから認証情報や決済情報を入力しないことが基本です。施設の公式サイトに自らアクセスするか、確認済みの電話番号へ連絡してください。パスワードを別サービスと共用している場合には、該当アカウントの認証情報を見直すことも検討できますが、全利用者のパスワード流出が確認されたという意味ではありません。
予約システムを利用する企業・施設は、以下の点を確認する必要があります。
- 提供元への照会で、自施設が対象か、対象予約期間はいつか、予約データの件数と本人の実人数はそれぞれ何件かを確認する。
- 現在の契約だけでなく、過去に解約した予約システムや移行前のデータが残っていないか調べる。
- 患者・顧客への通知内容、通知の送信主体と時期、個人情報保護委員会への報告分担を提供元と合意する。
- 予約サービスの管理者ID、アクセス権、管理画面の認証方式を点検し、漏えいの可能性がある認証情報は必要に応じて変更する。
- 予約データの保存期間、契約終了時の削除、バックアップへの残存、委託先の事故時連絡期限を契約・運用に反映する。
ファインズは、予約者用と契約事業者用に専用の問い合わせフォームを設置しています。対象者の確認は登録メールアドレスへの照会を通じて行い、画面上や電話では該当の有無を回答しないと説明しています。利用者本人は予約者向け専用フォームを、契約事業者は事業者向け専用フォームを利用できます。電話による問い合わせ窓口は03-5459-4073(平日9時30分~18時)です。
9月時点の公表内容と影響件数については、セキュリティ対策Labのファインズ予約システム不正アクセスの第一報でも報じています。
出典
- 弊社システムへの不正アクセスによる情報漏えいについてのお詫びとお知らせ〖速報〗(2026年9月25日) – 株式会社ファインズ
- 予約システム 不正アクセスに関するお問い合わせ(ご予約者様) – 株式会社ファインズ
- 予約システム 不正アクセスに関するお問い合わせ(ご契約者様) – 株式会社ファインズ
- 予約システム委託先への不正アクセスによる個人情報漏えいについて(2026年10月20日) – 四谷メディカルキューブ
- 予約システム「いつあき」の不正アクセスに関するお詫びとお知らせ(2026年10月19日) – 有限会社バナナキッズ
- 旧予約システムにおける個人情報漏えいに関するお詫びとお知らせ(2026年10月17日) – 猫カフェ「猫ちゃんといっしょ」
- WEB予約システムにおける不正アクセスによる個人情報漏洩のお詫びとお知らせ(2026年10月17日) – 海の公園どうぶつ病院
関連記事
 2026年4月 サイバー攻撃の被害 事例 まとめ
 2026年5月 サイバー攻撃の被害 事例 まとめ
 2026年6月 サイバー攻撃の被害 事例 まとめ
 2026年8月 サイバー攻撃の被害 事例 まとめ
 2026年6月 情報漏洩の事例まとめ(機密情報・営業秘密)
 Google Chrome、新しいタブで開く 乗っ取り拡張機能を標準ブロックへ 企業ポリシー悪用への対策
 中国、外国人監視データベースが一時公開、北海道新聞やブルームバーグの記者も対象に
 Fortinet、FortiWebとFortiManagerの認証関連 脆弱性を修正-未認証ログイン・FortiGateなりすましの恐れ(CVE-2026-26035/CVE-2026-70468)
 F5、BIG-IP・NGINXの7件の脆弱性を緊急公開 CVE-2026-78689はCVSS 9.2、認証回避や権限昇格も

