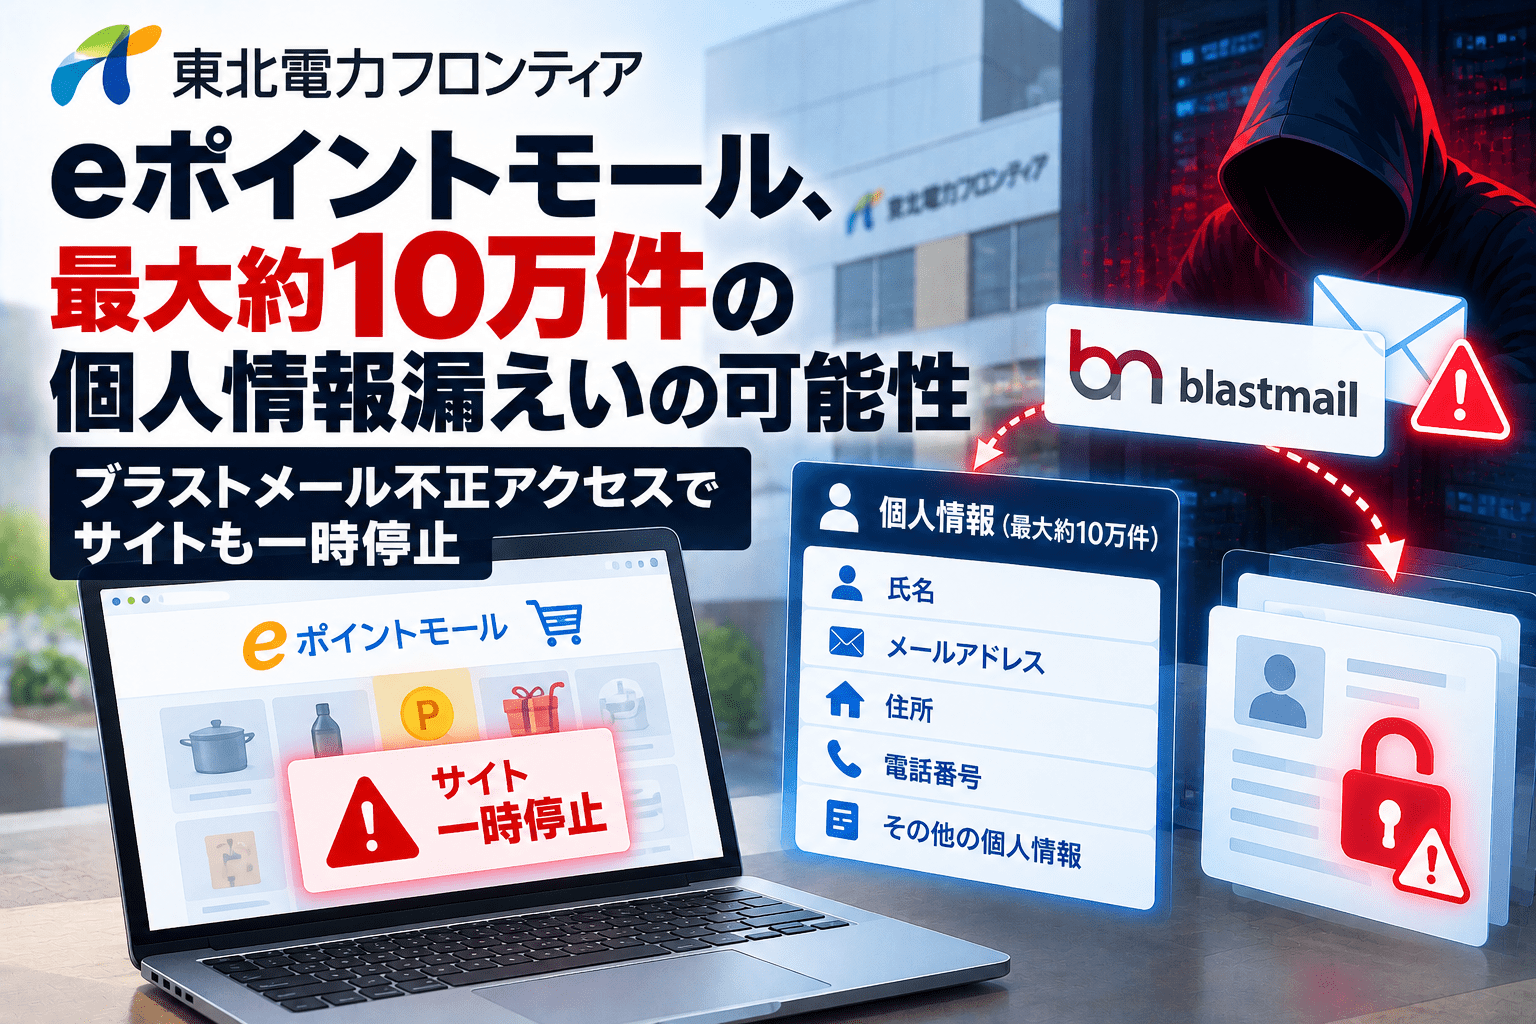
東北電力フロンティア株式会社は2026年10月22日、会員向けポイントサービス「eポイントモール」のメールマガジン配信に利用する外部サービスへの不正アクセスにより、会員情報が最大約10万件漏えいした可能性があると発表しました。対象となり得るのはメールアドレスと会員の内部管理IDです。最大約10万件は漏えいが確定した件数ではなく、実際に持ち出されたかどうかを調査しています。
攻撃を受けたのは、同社が開発・運営を委託している株式会社ADDIXが利用する「ブラストメール」です。東北電力フロンティアはメールマガジンの配信を止めるとともに、eポイントモールのWebサイトも安全確保のため一時停止しました。
eポイントモール不正アクセス影響のサマリー
- 公表日:2026年10月22日。
- 影響する可能性があるサービス:東北電力フロンティアが運営する「eポイントモール」。
- 上流の侵害先:ラクスライトクラウドのメール配信サービス「ブラストメール」。
- 委託関係:東北電力フロンティア → 開発・運営委託先ADDIX → メール配信サービス「ブラストメール」。
- 影響対象規模:最大約10万件。実際の漏えい件数は調査中。
- 対象となり得る情報:メールアドレス、eポイントモールの内部管理ID。
- 氏名・住所・電話番号・パスワード・決済情報・電気や光回線の契約情報は当該配信サービスに連携していません。
- 10月21日にADDIXから不正アクセスに関する報告を受領しました。
- メールマガジン配信とeポイントモールのWebサイトを一時停止しています。
| 項目 | 発表内容 |
|---|---|
| 事業者 | 東北電力フロンティア株式会社 |
| 公表日 | 2026年10月22日 |
| 対象サービス | eポイントモール |
| 不正アクセスされたサービス | ブラストメール(ラクスライトクラウド運営) |
| 配信サービスの利用主体 | 開発・運営受託先のADDIX |
| 対象の可能性がある件数 | 最大約10万件 |
| 対象情報 | メールアドレス、会員内部管理ID |
| 情報漏えいの判定 | eポイントモール会員分が実際に流出したかは調査中 |
| サービス影響 | メルマガ配信停止、eポイントモールWebサイト一時停止 |
委託先ADDIXが利用するブラストメールで情報の持ち出しを確認
東北電力フロンティアによると、10月21日にADDIXからメール配信サービスへの不正アクセスについて連絡がありました。ブラストメールの運営元は、一部の契約者の配信先リストなどが外部へ持ち出された事実を確認しています。ただし、その一部にeポイントモール会員の情報が含まれているかどうかは、発表時点で判明していません。
親会社ラクスが10月21日に公表した第2報では、第三者がAPI用サーバー2台に侵入し、販売管理システムと配信データベースへアクセスしたと説明しています。すべての契約者の販売管理情報が持ち出された一方、一般利用者へのメール配信リストについては一部の契約者で持ち出しが確認されたとしています。この違いから、ブラストメールを使っていた全組織で配信先10万件が流出したと判断することはできません。
eポイントモールは、ネットショッピングやアンケートなどでポイントをためる会員向けサービスです。東北電力フロンティアは自社サービスを維持するための確認を進めており、ADDIXとラクスライトクラウドを通じて影響範囲を調査しています。
内部管理IDの流出が疑われるが、ID単体ではログインできない
東北電力フロンティアは、会員を識別する内部管理IDだけではeポイントモールにログインしたり、サービスを利用したりできないと説明しています。また、メール配信サービスにはパスワード、クレジットカード・銀行口座情報、電気・光回線の契約情報を渡していません。
一方、メールアドレスが第三者に渡った場合、ポイントの失効通知、特典の受け取り、認証手続きのやり直しなどを装うフィッシングメールの送信先として悪用されるおそれがあります。これは本件で二次被害が発生したという意味ではなく、配信先リストが流出した場合に想定されるリスクです。
同社は、本件に関連してメールなどでパスワードやクレジットカード情報を求めることはないと案内しています。案内の真偽はメール中のリンクからではなく、公式Webサイトや正規の問い合わせ窓口から確認してください。
別の「Studio」不正アクセスとは別件、影響件数を合算しない
東北電力フロンティアは10月17日、別の外部サービス「Studio」への不正アクセスについても公表しています。こちらはイベント関連Webサイトの問い合わせフォームに入力された情報「延べ182件」が対象となる可能性を示したものです。
今回のブラストメール事案はメール配信サービスと最大約10万件の会員連絡先に関する調査であり、Studio事案の延べ182件とは、侵害されたサービスも情報の保存場所も異なります。両者を同一事件とみなしたり、重複を調べずに対象件数を合算したりしないことが必要です。
外部委託先の情報管理と連絡手段を点検
企業の情報システム部門では、メール配信SaaSへ転送している情報を「メールアドレスだけ」と想定せず、独自ID、属性、タグ、氏名などの付随項目まで実際の設定を点検する必要があります。サービスの停止に伴い会員向けWebサイトまで停止する場合は、会員への告知、代替の問い合わせ窓口、サービス再開の判断条件を事前に定めておくことも有効です。
ブラストメールに関する他の企業・自治体への波及は、セキュリティ対策Labのブラストメール不正アクセスの影響先まとめで整理しています。
出典
- 当社が利用する外部サービス(メール配信サービス)への不正アクセスに伴う個人情報漏洩の可能性について(2026年10月22日)― 東北電力フロンティア
- 当社が利用する外部サービスへの不正アクセスに伴う個人情報漏洩の可能性について(2026年10月17日、Studio事案)― 東北電力フロンティア
- 【第2報】ブラストメールにおける不正アクセスによる情報漏えいおよびサービス停止について ― ラクス
関連記事
 石油資源開発(JAPEX)、ブラストメール不正アクセスで個人情報漏えいの可能性 機関投資家・証券アナリストの連絡先も対象
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

