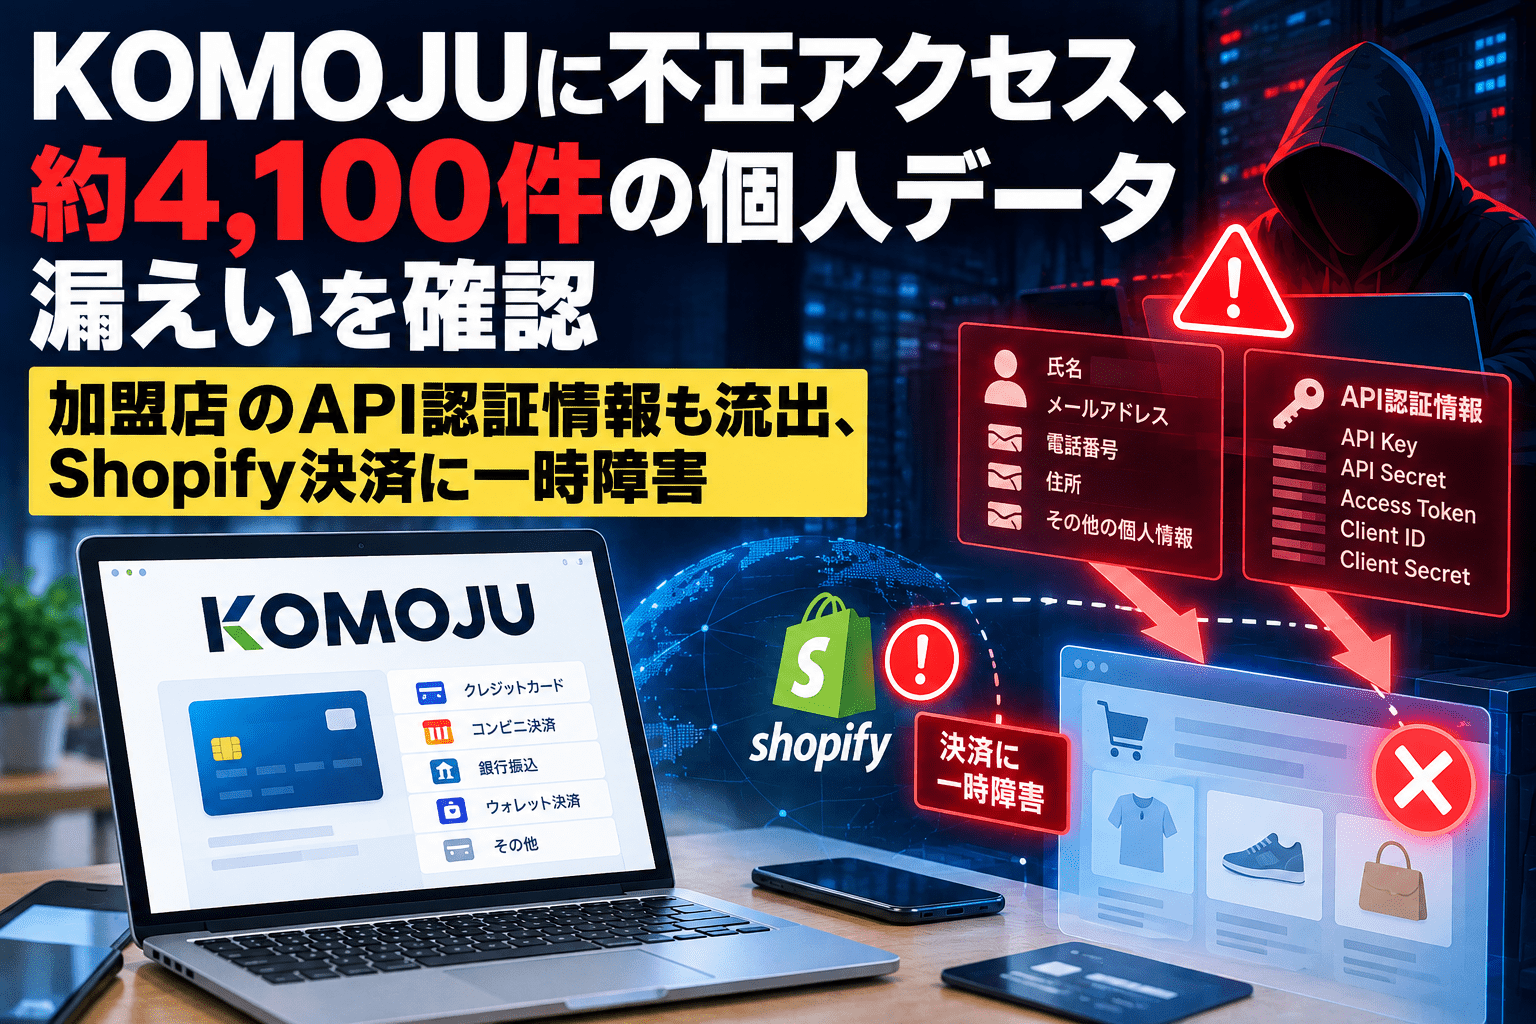
決済プラットフォーム「KOMOJU」を運営する株式会社KOMOJUは2026年10月22日、非本番環境の脆弱性を悪用した第三者による不正アクセスについて公表しました。KOMOJU決済システムでメールアドレスを含む個人データ約4,100件の漏えいを確認したほか、一部加盟店のAPI認証情報も漏えいしました。業務で利用する顧客関係管理(CRM)システムへの不正アクセスも確認されており、影響範囲を調査しています。
同社はクレジットカード情報の漏えいは発生していないと説明しています。不正アクセス対応に伴う認証情報の更新作業では、Shopify連携の一部決済手段やセブン-イレブンでのコンビニ払いに一時的な支障が生じました。決済処理システム全般は、安全確認を続けながら稼働しています。
KOMOJU不正アクセスのサマリー
- 公表日:2026年10月22日。侵入は10月13日夕刻以降に始まり、14日早朝に不審なアクセスの増加を検知しました。
- 侵入経路:非本番環境のセキュリティ上の脆弱性を悪用され、社内管理画面と一部システムに不正ログインされました。
- KOMOJU決済システム:メールアドレスを含む個人データ約4,100件の外部漏えいを確認しています。
- CRMシステム:不正アクセスを確認しましたが、個別の影響範囲は調査中です。
- 加盟店への影響:一部加盟店のAPI認証情報の漏えいを確認し、対象加盟店には個別に通知しています。
- クレジットカード情報:保管システムは侵害されたシステムと分離されており、今回のカード情報漏えいは発生していないと説明しています。
- 二次被害:10月22日の公表時点で、不正決済などは確認されていません。
- サービス影響:10月16日のShopify連携における一部決済手段の一時停止、10月18日のセブン-イレブン支払い用バーコードの表示障害が発生しました。
- 対応:10月14日午前中に侵入経路を遮断し、関連アカウントとログイン状態を無効化、脆弱性を修正しました。
| 項目 | 公表内容 |
|---|---|
| 発表元 | 株式会社KOMOJU |
| 対象サービス | 決済プラットフォーム「KOMOJU」および業務利用のCRMシステム |
| 不正アクセス開始 | 2026年10月13日夕刻以降 |
| 検知 | 2026年10月14日早朝 |
| 侵入の起点 | 非本番環境の脆弱性 |
| 確認された漏えい | KOMOJU決済システムの個人データ約4,100件(メールアドレスを含む) |
| 調査中の範囲 | CRMシステムへの不正アクセスによる影響 |
| その他の漏えい | 一部加盟店のAPI認証情報 |
| カード情報 | 漏えいなしと公表 |
| 決済サービス | 全般の稼働を継続。一部決済方法に一時的な障害が発生 |
| 公表時点の二次被害 | 不正決済などは確認されず |
非本番環境の脆弱性を悪用、社内管理画面とCRMにも不正アクセス
KOMOJUによると、攻撃者は10月13日夕刻以降、非本番環境に不正アクセスしました。同社は翌14日早朝、通常とは異なるアクセスの増加を検知して調査を開始。非本番環境に存在した脆弱性が悪用され、社内管理画面などに不正ログインされたことが判明しました。
14日午前中には、攻撃経路の遮断、関連アカウントの無効化、ログインセッションの失効、脆弱性の修正など初期対策を実施しています。その後の調査で、営業・顧客管理などに利用するCRMシステムへの不正アクセスも確認しました。
非本番環境はテストや検証に使用されますが、認証情報、管理機能、社内システムとの接続などが適切に分離されていない場合、侵入後の被害が拡大するおそれがあります。ただし、今回の公表は脆弱性の具体的な種類、管理画面やCRMへの到達手順、侵害されたアカウントの権限までは説明していません。非本番環境からCRMへの具体的な侵入経路を推測して断定することはできません。
約4,100件の漏えいが確定、CRM側の影響件数は調査中
公表資料は、侵害が確認された2つのシステムを区別しています。KOMOJU決済システムでは、メールアドレスを含む個人データ約4,100件の漏えいを確認。一方、CRMシステムについては不正アクセスを確認した段階で、漏えいした情報項目や件数の詳細は調査中です。
同社が取り扱う顧客企業の役職員や消費者などの個人データが影響対象です。約4,100件は決済システム側で漏えいを確認したデータ件数であり、CRMを含む全体の最終的な被害件数や、クレジットカード情報の漏えい件数を示した数字ではありません。
カード情報を保存するシステムについては、今回不正アクセスを受けたシステムと分離されており、アクセスの事実も確認されていないとしています。個人データの漏えいとカード情報の安全性は、対象システムを分けて判断する必要があります。
一部加盟店のAPI認証情報も漏えい、決済連携の不正操作に注意
本件では、個人情報とは別に、一部加盟店のAPI認証情報の漏えいも確認されています。KOMOJUは対象の加盟店へ個別に連絡済みです。対象加盟店数や、漏えいした認証情報の具体的な種類は公表資料に記載されていません。
KOMOJUの公式API資料では、加盟店向けに公開鍵と非公開鍵が用意され、非公開鍵は広いAPIリソースへのアクセス権限を持つと説明しています。仮に漏えいした認証情報に有効な非公開鍵などが含まれる場合、権限に応じて第三者による取引情報の参照や不正なAPI操作につながるおそれがあります。ただし、本件で漏えいした鍵が非公開鍵だったと確認されたわけではなく、実際の不正決済も公表時点では確認されていません。
加盟店の情報システム担当者は、KOMOJUからの個別通知を確認したうえで、該当する認証情報の失効・再発行、旧キーの無効化、API実行ログの点検、Shopifyなど外部連携先への新しい認証情報の反映状況を確認する必要があります。認証情報の更新後も古いキーが有効なまま残らないよう、失効結果まで確認します。APIキー管理の類似事例として、セキュリティ対策Labではラッコ株式会社のStripe APIキー不正アクセスと旧キー失効漏れを報じています。両者は別個の事案です。
Shopifyの5決済手段に影響、セブン-イレブンの支払い用バーコードも表示障害
KOMOJUは不正アクセスへの対応として、10月16日にShopify連携の認証情報を更新しました。この作業の影響で、Shopify連携を利用する加盟店において、au PAY、楽天ペイ、Paidy、Naver Pay、BLIKによる支払いが一時的に利用できなくなりました。
公式ステータスページでは、Shopifyで決済自体が完了していても注文ステータスの反映に遅延やエラーが生じる可能性を案内。10月16日21時18分に修正完了と決済再開、同日21時31分に正常稼働と取引の安定を確認したと公表しています。決済プラットフォームとECサイト間で注文状態が一致しているかどうかは、加盟店側でも照合対象になります。
10月18日には、セブン-イレブン決済に関する認証情報の更新後、購入者が支払い用バーコードを表示できない障害も発生しました。KOMOJUは影響を受けた購入者へ、支払い方法を再案内するメールを送信しています。
| 発生日 | 対象 | 発生した事象と対応 |
|---|---|---|
| 10月16日 | Shopify連携の一部加盟店 | au PAY、楽天ペイ、Paidy、Naver Pay、BLIKが一時利用不可。公式ステータスでは21時31分に正常稼働を確認 |
| 10月18日 | セブン-イレブン決済の利用者 | 認証情報更新の影響で支払い用バーコードを表示できず。対象者に代替の支払い案内メールを送信 |
今回の障害は、不正アクセスへの対処として実施した認証情報更新に伴って発生したものです。これらの決済手段が攻撃者に直接侵害されたことや、すべてのKOMOJU決済が停止したことを示すものではありません。
加盟店と購入者が注意したい二次被害
メールアドレスなどが第三者に渡った場合、KOMOJUや実在する加盟店、決済事業者を装うフィッシングメールに利用される危険があります。支払いに関する案内を日常的に受け取る利用者にとっては、障害の復旧やバーコード再発行、決済のやり直しを装う連絡を正規の案内と誤認するおそれがあります。
加盟店には、偽の「APIキー再発行」「認証エラーの解消」などのメールによる認証情報の窃取や、EC担当者へのなりすましといったリスクもあります。KOMOJUは公式資料で、メールを通じてパスワードや認証情報を尋ねることはないと明記しています。予期しない変更依頼が届いた場合は、メール内のリンクではなく、通常利用する管理画面や公式窓口から真偽を確認してください。
加盟店の決済運用担当者は、障害時間帯の売上・注文ステータス、未払い注文、購入者への再案内、重複請求がないかを照合しておくと、問い合わせ対応や返金判断を進めやすくなります。これは障害後の確認事項であり、今回の不正決済や二重請求が発生したとの発表ではありません。
情報システム部門が確認したい非本番環境と認証情報の管理
今回の公表で判明したのは、決済処理の稼働を維持できても、非本番環境や内部管理画面、CRM、加盟店向け認証情報が別々の影響対象になり得るという点です。自社で決済サービスや外部APIを利用する場合、次の点を確認できます。
- 検証環境の公開範囲とアクセス制御を点検し、本番環境や社内管理機能への接続経路・権限を棚卸しする。
- 決済APIの秘密鍵やその他の認証情報が、ソースコード、検証環境、設定ファイル、ログ、CRMなどに過剰に複製されていないか確認する。
- キーを変更する際は、旧キーの失効確認に加え、ECカート、決済API、Webhook、業務システムの動作検証を実施する。
- 障害中に受け付けた注文と決済処理の完了状況を照合し、購入者への通知・再決済依頼が必要かを判断する。
- 侵害の可能性が生じた場合の加盟店通知、代替決済への切り替え、問い合わせ窓口を決めておく。
関連する部門間の判断を確認する方法として、不正アクセス時のインシデント対応を想定した机上演習シナリオも参照できます。実際のKOMOJUの被害について、同資料のシナリオと同じ攻撃手順が使われたという意味ではありません。
KOMOJUは外部専門機関の協力を得て調査を継続し、新たな事実が判明した場合は公式サイトと影響を受けた加盟店への個別連絡で案内する方針です。専用窓口は [email protected] です。
出典
- 当社システムへの不正アクセスおよび決済サービスへの影響について(2026年10月22日)―株式会社KOMOJU
- Unauthorized Access to Our Systems and Impact on Payment Services(公式発表PDF)―KOMOJU
- KOMOJU Status(2026年10月16日のShopify連携障害)―KOMOJU
- 認証(公開鍵・非公開鍵の説明)―KOMOJU開発者向けドキュメント
関連記事
 SmartHRグループ5社、2,012人の個人情報が流出した可能性 「Studio」への不正アクセスで問い合わせフォームが対象に
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表

