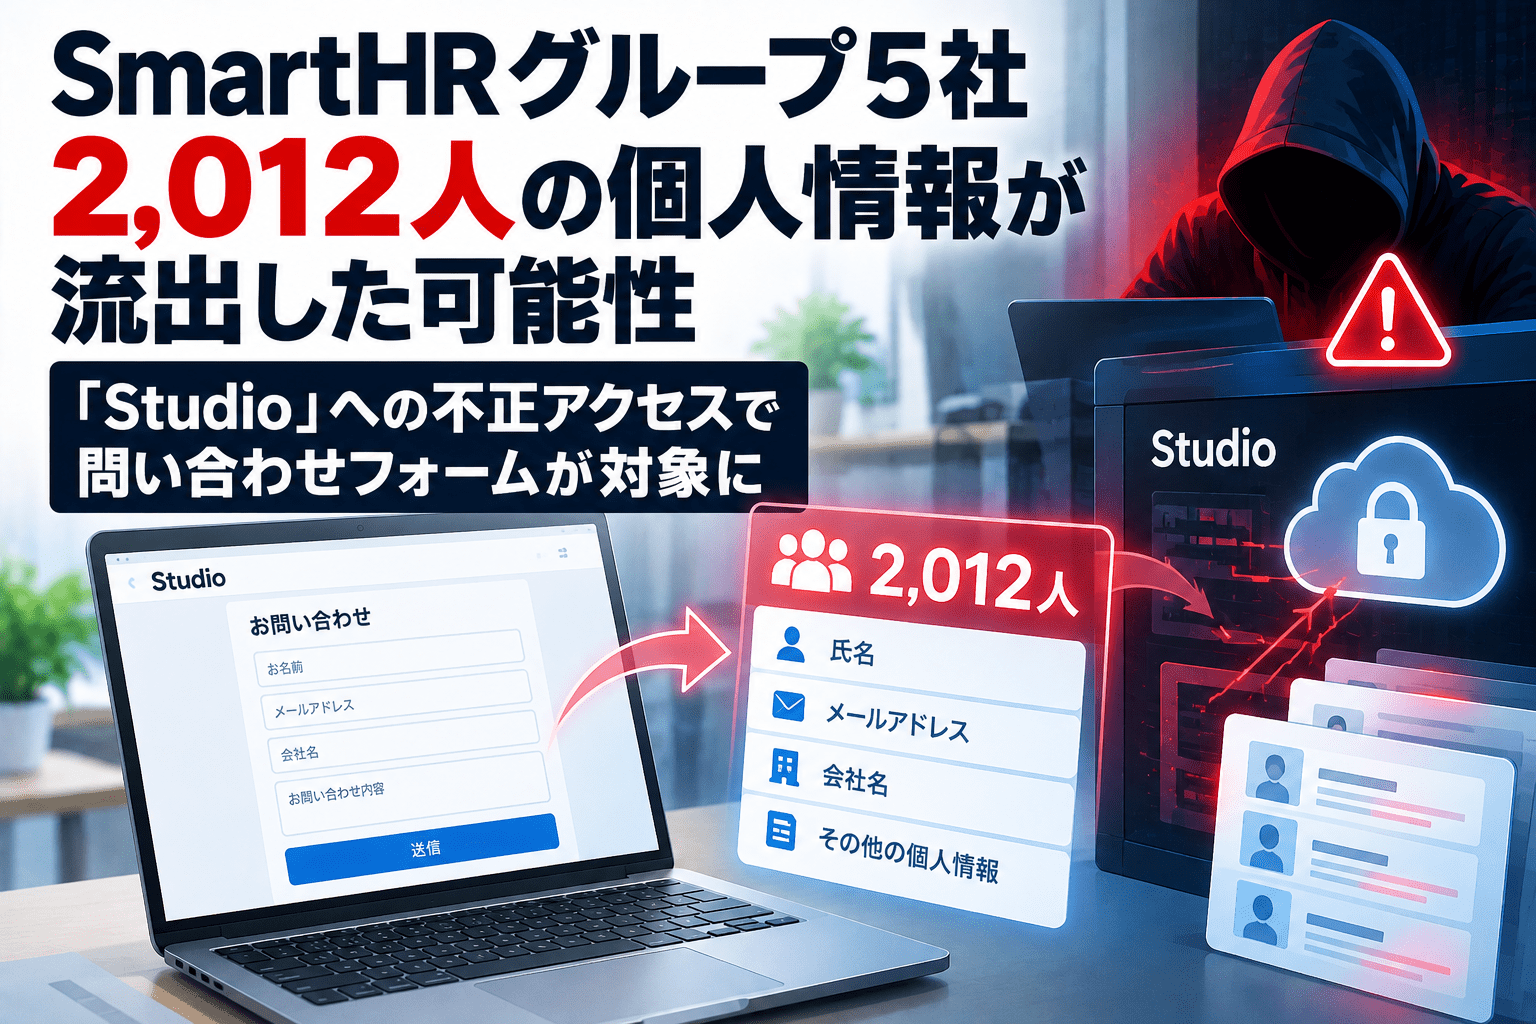
株式会社SmartHRは2026年10月22日、Webサイト制作プラットフォーム「Studio」への不正アクセスに伴い、同社を含むグループ5社のWebサイトで受け付けた問い合わせ情報が外部に流出した可能性があると発表しました。対象は合計2,012人(10月22日時点)です。氏名や会社名、連絡先、問い合わせ内容などが含まれます。
今回の対象は、5社がStudioを利用して制作・運営していたWebサイトの問い合わせフォームに保存された情報です。SmartHRは、クラウド人事労務サービス「SmartHR」や各グループ会社が提供するクラウドサービス内に保存されたデータは、今回の情報流出の対象ではないと明示しています。
SmartHRグループへの影響のサマリー
- 公表日:2026年10月22日。
- 対象事業者:SmartHR、Smart相談室、AIRVISA、BYARD、Looperの5社。
- 流出した可能性がある情報の対象者:合計2,012人(10月22日時点)。各社別の人数は発表されていません。
- 対象データ:Studioで運営した一部Webサイトの問い合わせフォーム送信情報。
- 情報の種類:氏名、会社名、電話番号、メールアドレス、問い合わせ内容など。フォームごとに異なります。
- Studioの一部機能の脆弱性を悪用した不正アクセスを受け、保存情報が外部から取得可能な状態にありました。
- 第三者による実際の情報取得や、本件に起因する不正利用などの二次被害は、SmartHRの発表時点では確認されていません。
- SmartHRおよびグループ会社のクラウドサービスに保存されたデータは対象外です。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月22日 |
| 発表主体 | 株式会社SmartHR |
| 原因となった事象 | Web制作サービス「Studio」のクラウド環境への不正アクセス |
| 影響を受ける可能性がある事業者 | SmartHRグループ5社 |
| 対象人数 | 2,012人(2026年10月22日時点) |
| 対象情報 | 対象Webサイトの問い合わせフォームに入力された個人情報・問い合わせ内容 |
| SmartHRの人事労務クラウドサービス内データ | 対象外と公表 |
| 対応 | 対象サイトと保存情報の確認、Studio利用アカウントのパスワード変更など |
対象はSmartHR、Smart相談室、AIRVISA、BYARD、Looperの5社
SmartHRが公表した対象サイトは次の通りです。5社合計の対象人数は2,012人ですが、会社ごとの内訳は示されていません。
| 会社名 | 対象となるWebサイト |
|---|---|
| 株式会社SmartHR | 保険関連事業の紹介ページの一部 |
| 株式会社Smart相談室 | 企業情報サイト、サービス紹介サイト |
| 株式会社AIRVISA | 企業情報サイト |
| 株式会社BYARD | 企業情報サイト、サービス紹介サイト |
| 株式会社Looper | 企業情報サイト、サービス紹介サイト |
SmartHRによると、一部のグループ企業では、すでに該当サービスの運営を停止しています。ただし、サービス運営当時の問い合わせフォームに入力され、Studio上に保存されていたデータが今回の対象に含まれる可能性があるため、公表対象としています。
流出した可能性がある情報は、氏名、会社名、電話番号、メールアドレス、問い合わせ内容、その他のフォーム入力内容です。すべての項目が対象者全員に含まれるわけではなく、入力したフォームと回答内容によって異なります。対象の2,012人を、SmartHRのサービスを利用する従業員や人事労務情報の流出件数と読み替えることはできません。
Studioの一部機能の脆弱性を悪用 10月14日までデータ取得可能な状態
発端となったのは、Studio株式会社が10月16日に公表したクラウド環境への不正アクセスです。Studioによると、第三者は2026年9月30日から10月1日(日本時間)にかけて一部機能の脆弱性を悪用して侵入し、環境内のデータを外部から取得できる状態にしていました。
Studioは10月13日に不正アクセスを把握し、13日から14日にかけて脆弱性の修正と不正アクセス経路の遮断を完了しました。実際に第三者が情報を取得した事実は確認されていませんが、取得されたものとして対応を進めています。攻撃を確認した期間と、データが取得可能だった状態が続いた期間は同じではありません。
Studio全体で影響を受け得る情報には、利用アカウントやWebサイト上のフォーム回答、外部サービスとの連携に用いる認証情報なども含まれます。一方、SmartHRグループが今回公表した2,012人分は、上記5社の問い合わせフォームに入力された情報に関する対象人数です。Studio全体の影響範囲と混同しないよう注意が必要です。
Studioで発生した不正アクセスの仕組みと影響対象については、セキュリティ対策Labの「Studio」への不正アクセスに関する記事でも整理しています。
SmartHRは保存情報を確認、パスワード変更などを実施
SmartHRは関係部門とグループ各社が連携し、対象Webサイトや保存された情報の確認を進めています。また、Studio側の案内に基づき、利用アカウントのパスワード変更などの対応を進めていると説明しました。新たに公表すべき事項が判明した場合は、同社Webサイトなどを通じて案内する方針です。
氏名、会社名、メールアドレス、問い合わせ内容が組み合わさると、実在する問い合わせへの返信を装ったメールや、業務上の連絡に見せかけた不審な接触に悪用されるおそれがあります。SmartHRは対象者に対し、不審なメールなどを受け取った場合は、記載されたURLをクリックしたり添付ファイルを開いたりせず、個人情報を入力しないよう注意を呼びかけています。
企業のWeb担当者や情報システム部門では、Studio上の問い合わせデータだけでなく、すでに運営を停止したWebサイトに回答履歴が残っていないか、保存期間や削除手順を含めて確認することが実務上の検討事項になります。今回の事案は、外部のWeb制作サービスに預けた問い合わせ情報が、サイト運営終了後も調査対象になり得ることを示しています。
出典
- ノーコードWeb制作プラットフォーム「Studio」への不正アクセスに伴う情報流出の可能性に関するお知らせ – 株式会社SmartHR
- 【重要】不正アクセスによる情報流出に関するお詫びとお願い(第一報) – Studio株式会社
- Studioにおける不正アクセスに関するご案内 – Studio株式会社
関連記事
 「ニコニコ動画」へのサイバー攻撃でランサムウェアも確認 復旧には1カ月以上かかる見込み
 総務省、通信事業者のサイバー対策義務化を検討―委託先の一体管理や事故時の業務停止権限も論点に
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

