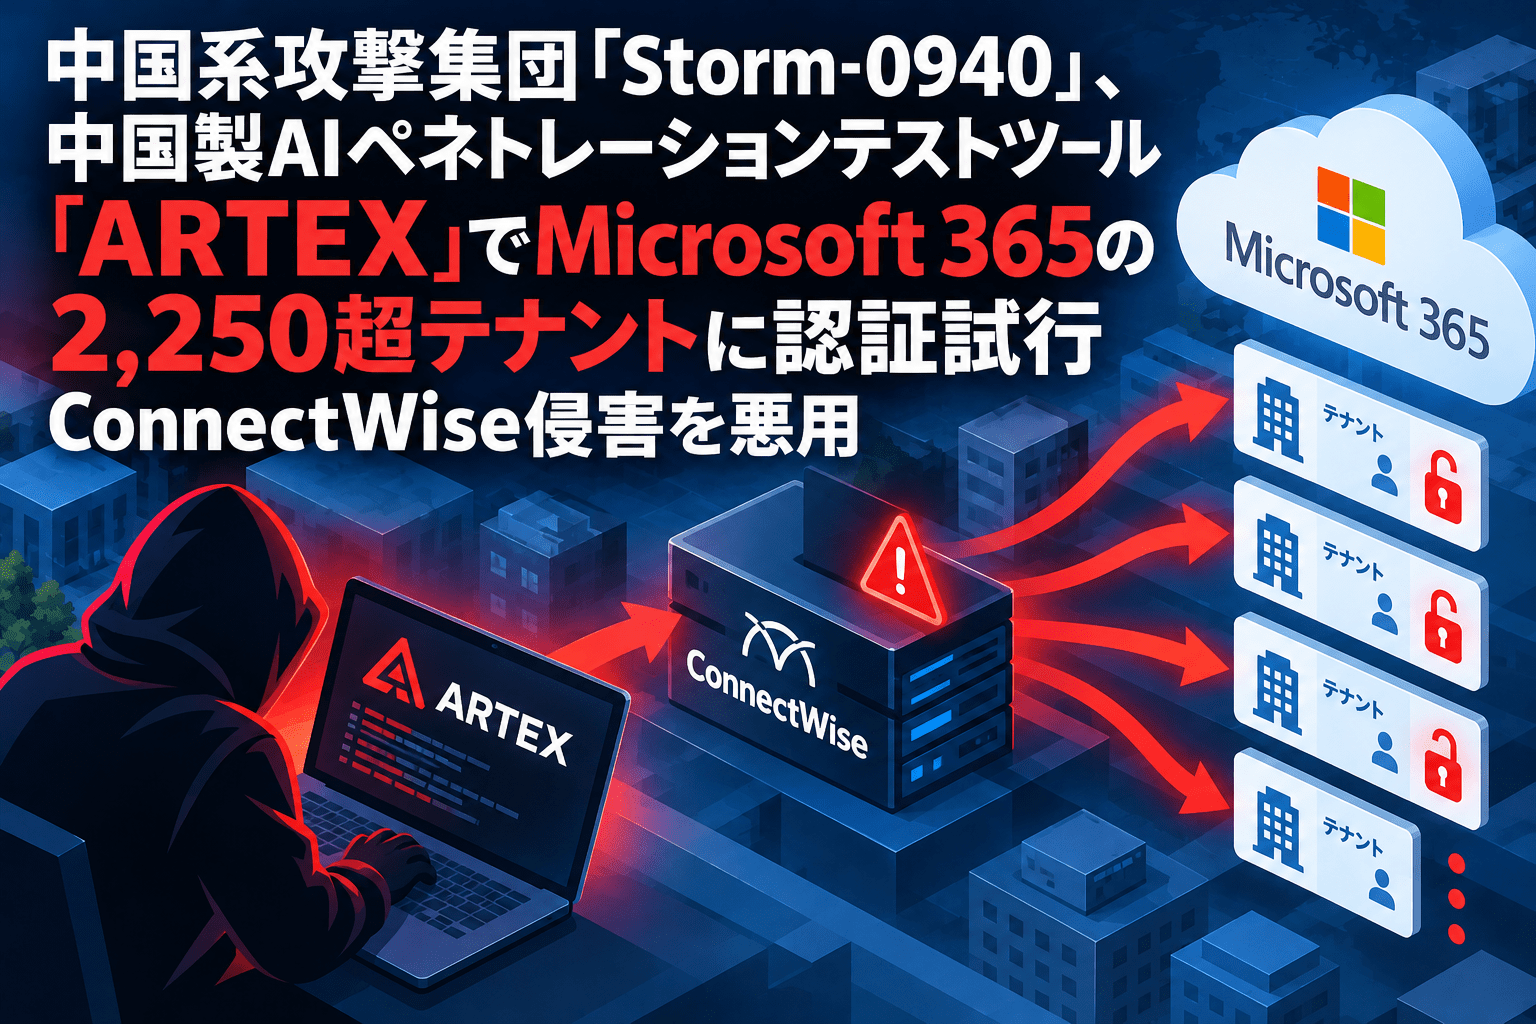
Microsoftは2026年10月21日、中国の国家と関連すると評価する攻撃集団「Storm-0940」が、AIエージェント型の侵入テストツール「ARTEX」を悪用し、世界の数百組織を標的に攻撃を自動化していたと公表しました。攻撃の一部では、標的選定から3時間未満でクラウド環境の特権的なアクセス権を獲得した事例も確認されています。
今回の調査で特徴的なのは、外部からの認証試行だけでなく、クラウドバックアップ製品「ConnectWise Cloud Backup」(旧SkyKick)のアプリケーション認証情報が不正利用され、既にMicrosoft 365へのアクセスを許可されていた第三者アプリを経由して顧客環境への認証が試みられた点です。Microsoftによると、2,250超のテナントへのサインインが試みられ、一部の顧客環境ではMicrosoft Graphを利用した情報探索や認証情報・権限の変更が確認されました。
日本でもGMOサイバーセキュリティ byイエラエが10月19日、国内企業を狙う攻撃インフラでARTEXの使用を確認したと報告しています。両社の調査はAIによる攻撃自動化という共通点がありますが、日本国内の攻撃をStorm-0940によるものと特定した発表ではありません。
Storm-0940によるAI攻撃のサマリー
- 2026年10月21日、MicrosoftがAI悪用型のサイバー攻撃キャンペーンを公表しました。
- Microsoftは攻撃主体を、中国の国家と関連すると評価する「Storm-0940」としています。
- 少なくとも2026年9月から、ARTEXを利用して世界の数百組織への攻撃を自動化していました。
- ConnectWise Cloud Backup関連アプリケーションの認証情報を悪用し、Microsoft 365の2,250超テナントへのサインインを試みました。
- 10月10~14日に観測した別のパスワードスプレー攻撃では、8組織の327アカウントに対して15万1,000回以上の認証失敗を記録しました。この認証試行から成功したログインは確認されていません。
- 一部の顧客環境ではMicrosoft Graphを介した調査、アプリケーション認証情報の変更、特権の追加・変更が観測されました。
- Microsoftは、認証成功だけで顧客データの閲覧・流出が確定するものではないと注意しています。
- ConnectWiseは影響する接続を無効化し、10月22日付の案内では段階的なサービス復旧を進めていると説明しています。
| 項目 | Microsoftなどの公表内容 |
|---|---|
| 発表日 | 2026年10月21日(Microsoft) |
| 攻撃集団 | Storm-0940(中国の国家と関連するとのMicrosoftの評価) |
| AIツール | ARTEX(オープンソースのAIエージェント型侵入テストフレームワーク) |
| 主な標的 | 世界の数百組織。防衛、製造、金融、政府、エネルギー、ITなど幅広い業種 |
| 認証試行の規模 | ConnectWise侵害後、2,250超のMicrosoft 365テナントへのサインインを試行 |
| 別途観測された攻撃 | 10月10~14日、8組織327アカウントに対して15万1,000回以上の認証失敗 |
| 攻撃速度 | 認証失敗が毎分2,900件に達した時間帯がある。特権アクセス獲得まで3時間未満だった事例も複数存在 |
| 侵害された連携先 | ConnectWise Cloud Backup(旧SkyKick)に関連するアプリケーション認証情報 |
| 被害状況の留意点 | 標的となった全テナントで侵害・情報流出が成立したわけではない |
ARTEXを利用した攻撃、標的選定から3時間未満で特権アクセスを獲得した例も
Microsoftによると、Storm-0940は少なくとも2021年から活動を確認している攻撃集団です。以前からパスワードスプレーやインターネット公開アプリケーションの悪用、OAuthアプリケーションへの認証情報追加などの手法を利用していました。
2026年9月以降の活動では、ARTEXを使って偵察、対象システムの調査、認証試行などを並行して実行していたといいます。標的には航空宇宙・防衛、自動車、化学、エネルギー、金融、政府、法律事務所、製造、メディア、半導体、ソフトウェア企業などが含まれていました。
Microsoftが確認した複数の攻撃では、標的に対する活動を始めてから3時間未満でクラウド環境の特権的なアクセス権の獲得に至っています。ただし、標的の大部分に対する侵害が成功したという意味ではありません。Microsoftは、多くの攻撃試行が成功しなかった一方、短時間で複数組織に特権的なアクセスを確立したことを問題視しています。
ARTEXは複数のLLMエージェントを組み合わせたオープンソースの侵入テストフレームワークです。偵察から検証までの作業を自動化でき、Microsoftの説明では特定の1社のAIモデルに限定せず利用できます。したがって、ARTEXが使われたことだけで、攻撃に使用した基盤モデルの開発企業や国を特定することはできません。
毎分2,900回の認証失敗、15万1,000回超の試行を確認
Microsoftが示したログには、攻撃の規模と速度を示す別の観測結果もあります。
2026年10月10~14日、Storm-0940に関連するインフラから、8組織の327アカウントを対象とするパスワードスプレー攻撃が行われました。Microsoftが確認した認証失敗は計15万1,000件以上に上り、10月11日には毎分2,900件の失敗が記録される時間帯もありました。48アカウントでは、アカウント当たり1,000件以上の失敗が発生しました。
このパスワードスプレーの観測範囲では、ログイン成功、トークン発行、Microsoft Graphの呼び出し、ディレクトリ変更は確認されていません。15万1,000件を「侵害成功件数」とみなすことはできません。
一方、ConnectWiseのアプリケーション認証情報が悪用された後には、攻撃者が既に許可を得ているアプリケーションの権限を利用してMicrosoft 365顧客環境へ認証を試みました。Microsoftは2,250超のテナントへのサインイン試行を報告しており、一部環境では認証後に追加の不正操作が進んでいます。前段のパスワードスプレーと、侵害されたアプリケーションを使うサインインは、認証方法と成否を分けて理解する必要があります。
ConnectWiseのアプリ認証情報を悪用、Microsoft 365の顧客環境へ波及
ConnectWiseは10月16日にCloud Backup関連アプリケーションへの不正アクセスについて案内を開始しました。対象は旧SkyKickのクラウドバックアップサービスに関係するアプリケーション認証情報です。
Microsoftの分析によると、Storm-0940はConnectWise側のアプリケーション認証情報を使い、顧客があらかじめMicrosoft 365へのアクセスを許可していたアプリケーションとして認証を試みました。ユーザーによる通常の対話型サインインを経由せず、既存の信頼関係と権限が利用された点が特徴です。
Microsoft Graphを通じた活動が確認された一部の環境では、クラウド内の情報探索、アプリケーションへの新たな認証情報の追加、ユーザー・グループ・特権ロールに関係する操作が観測されました。攻撃者が別の認証情報や権限を作成していた場合、元のConnectWise接続を停止してもアクセス手段が残るおそれがあります。
ConnectWiseは10月22日00時45分UTC(日本時間同日9時45分)の案内で、Cloud Backupの段階的な復旧を進めていると説明しました。同社によると、既存のバックアップアーカイブは暗号化・隔離された状態で保全されており、アーカイブへの侵害を示す兆候は確認していません。一方で、各Microsoft 365テナントについては、認証情報や権限の不正な変更がないか個別の調査が必要です。
今回の問題はMicrosoftの製品・サービス自体への侵入や脆弱性によって発生したものではないと、Microsoftは説明しています。また、第三者アプリの認証成功はデータ流出の証拠ではなく、実際にどの操作が行われたかを監査ログで確認する必要があります。
GMOが国内でもARTEXを確認、同一グループによる攻撃とは断定できず
日本国内でも同じツールの悪用が報告されています。GMOサイバーセキュリティ byイエラエは10月19日、国内企業への不正アクセスに関係した攻撃インフラからARTEXの使用を確認したと発表しました。
最初に分析した攻撃基盤では日本企業約20社が標的となり、うち9社は同一業種のWebサイトでした。さらに日本企業を主に狙うAI活用型の攻撃インフラ6台を確認し、標的として観測した企業のうち8社が9~10月に情報漏えいを公表していたと説明しています。
この調査の詳しい内容は、セキュリティ対策Labの既報「GMOサイバーセキュリティ、国内企業を狙う攻撃でARTEXの使用を確認」で整理しています。
Microsoftが分析したStorm-0940によるConnectWise関連の攻撃と、GMOが国内で分析した事案に共通するのは、ARTEXによる攻撃の自動化が確認された点です。ただし、両社の発表だけでは同じ攻撃インフラや実行犯によるものと証明されていません。Microsoftによる中国国家関連との評価を、そのままGMO調査対象の日本企業への攻撃に当てはめることもできません。
また、韓国金融機関への攻撃でARTEX関連の痕跡が確認された事例も報じられていますが、ツールの共通性だけで各地域の侵害が同一キャンペーンに属すると判断することはできません。
トレンドマイクロへの独自インタビューで指摘された「攻撃の速度・コスト・対象拡大」
AIによるサイバー攻撃の危険性については、セキュリティ対策Labが2026年7月9日に公開したトレンドマイクロの法人部門TrendAIへの独自インタビューでも取り上げています。
取材に応じたTrendAIのセキュリティエバンジェリスト兼シニア・スレット・リサーチャー、佐藤健氏は、AIで攻撃者の能力が変わる点として、攻撃速度の上昇、攻撃コストの低下、攻撃対象範囲の拡大という3点を挙げました。また、以前はコストや成功率の観点から標的になりにくかった対象にも、AIの普及で攻撃が及ぶ可能性があると説明し、同インタビューで、開発環境や外部パッケージなどのサプライチェーン上の問題が顧客・取引先へ波及し得る点にも言及しています。
Microsoft 365利用企業が確認したい認証・権限・監査ログ
Microsoftは、ConnectWiseとの接続を利用していた組織に対し、ベンダーから正式な復旧手順が示されるまで該当アプリケーションの接続を停止した状態に保ち、設定と証拠を保存するよう求めています。アプリケーションを最初に削除すると調査に必要な情報を失う場合があるため、直ちに削除する対応は推奨していません。
| 確認対象 | 実務上の確認内容 |
|---|---|
| 影響する外部アプリ | 現在または過去にConnectWise Cloud Backup関連アプリケーションを許可したMicrosoft 365テナントを洗い出す。表示名だけでなくアプリケーションIDで確認する |
| サービスプリンシパル | Microsoft Entraの非対話型アプリ認証ログを調べ、通常と異なる接続元や認証成功を確認する |
| 権限と認証情報 | アプリケーション資格情報、所有者、アプリロール、管理者権限、同意設定の新規追加・変更を調べる |
| Microsoft Graph | 通常と異なるディレクトリ探索、メール・ファイルへのアクセス、ダウンロード、転送設定などを監査ログで確認する |
| 証拠保全 | Microsoft Entra、Purview Audit、SIEMなどのログを保全し、認証成功と後続操作を時系列で突き合わせる |
| 調査期間 | 少なくとも10月15日以降を確認し、取得可能なら10月1日まで遡って関連する活動を調べる |
| 封じ込めと再開 | 不正に追加された資格情報・権限が確認された場合、証拠保全後に削除・失効し、ベンダーの復旧案内と照合する |
AIエージェントによる攻撃は、従来から存在するパスワードスプレーやOAuthアプリの権限悪用を高速化させています。攻撃者が新しい認証情報を追加していた場合、バックアップ事業者側の復旧だけでは顧客テナント内の不正な権限まで解消されません。自社で許可している外部アプリケーションと、そのアプリに付与した権限を把握したうえで、認証ログから実際の悪用の有無を切り分ける必要があります。
出典
- AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise(2026年10月21日)― Microsoft Security Research/Microsoft Threat Intelligence
- Cloud Backup (formerly SkyKick) Service Interruption(2026年10月22日更新)― ConnectWise Trust Center
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(2026年10月19日)― GMOサイバーセキュリティ byイエラエ
- 【インタビュー】AIによりサイバー攻撃はどう変わるのか?トレンドマイクロに聞く企業がとるべき対策(2026年7月9日)― セキュリティ対策Lab
関連記事
 X、大規模サイバー攻撃で一時的にアクセスできない状態に(2025年3月10日)
 ランサムウェア グループ Qilinの中核メンバーとされるロシア人、日本からドイツへ引き渡し―大阪で拘束、RaaSへの国際捜査
 トレンドマイクロ、国内企業に最大100億円相当のセキュリティ支援―中小企業向け60日間無料体験も
 コミューン「Commune」の不正アクセスによるサイバー攻撃 まとめ―スズキ・ヤマハ・Sansanなど影響
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 AIや生成AIの悪用事例や事件を解説
 XZ Utilsにバックドアが仕込まれていた (CVE-2024-3094)

