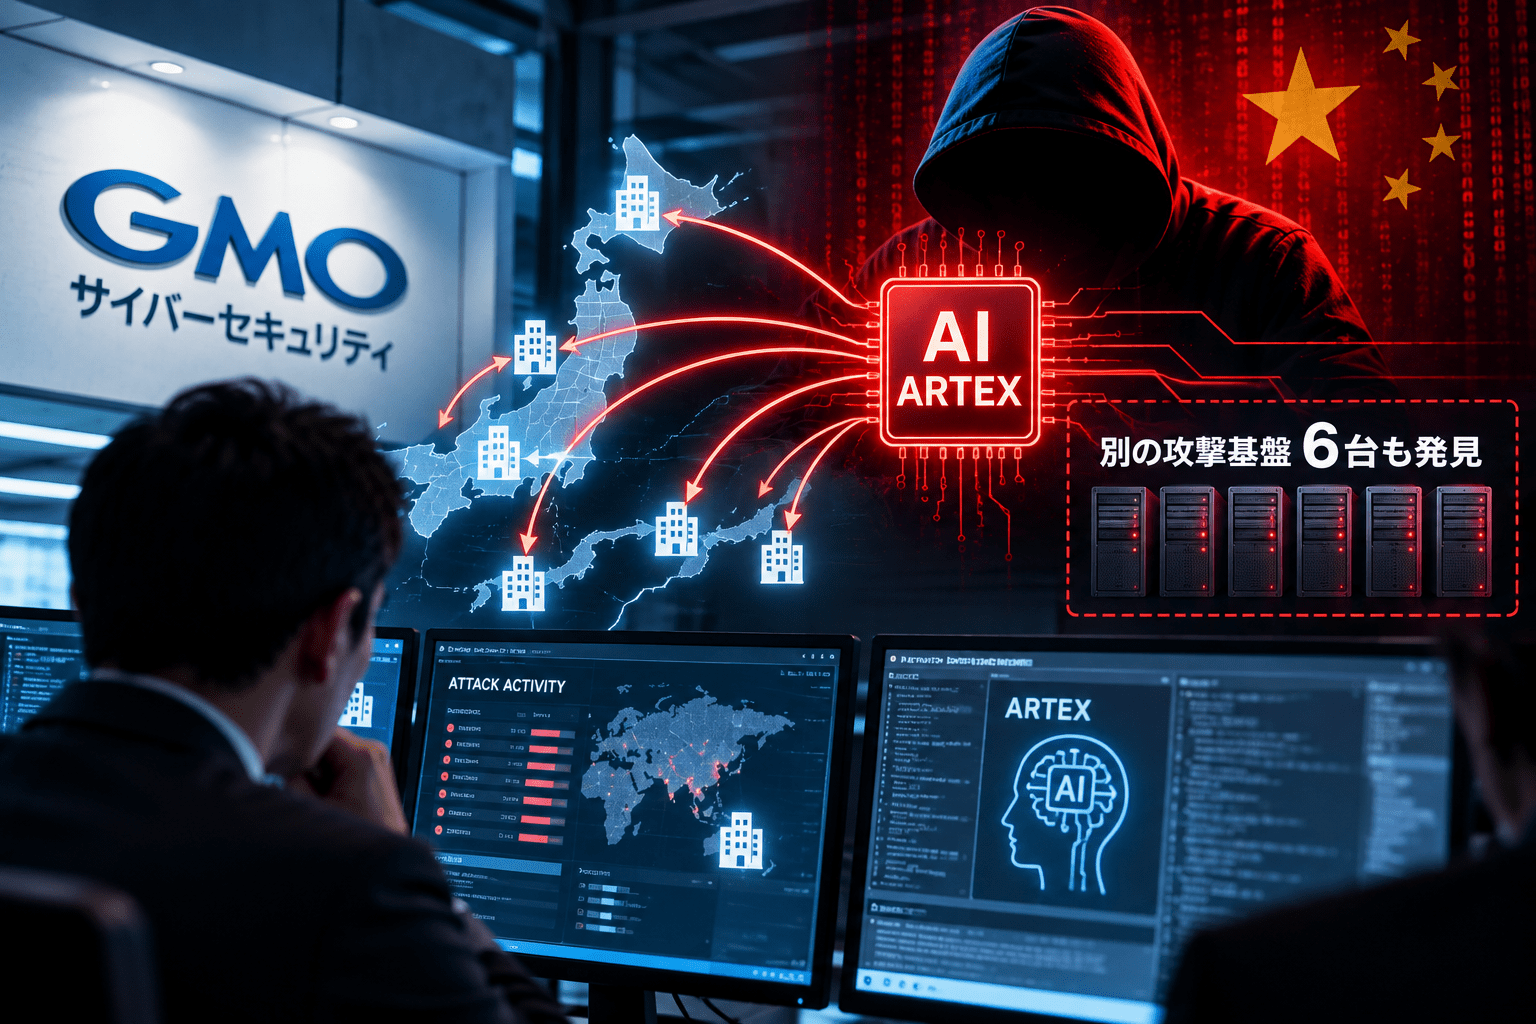
GMOサイバーセキュリティ byイエラエ株式会社は2026年10月19日、日本企業への不正アクセスに使われた攻撃元インフラを調査し、自律型ペネトレーションテストツール「ARTEX」の使用を確認したと発表しました。調査対象となった攻撃インフラ1台では日本企業約20社が標的となっており、別途、AIを利用して日本企業を狙う攻撃インフラ6台も発見しています。
同社は、標的として確認した国内企業のうち8社が、9~10月に情報漏えいを公表していたと説明しています。ただし、約20社すべてで侵害や情報漏えいが成立したという発表ではなく、追加で見つかった6台すべてについてARTEXの使用を確認したとも説明していません。
GMOによる国内AI攻撃調査のサマリー
- 公表日:2026年10月19日
- 公表元:GMOサイバーセキュリティ byイエラエ(GMOサイバー犯罪対策センター)
- 確認事項:国内の侵害事案に関係する攻撃元インフラで、自律型ペネトレーションテストツール「ARTEX」が使われていた
- 最初に調査した攻撃インフラ:日本企業約20社を標的とし、うち9社は同じ業種のサイト
- 追加調査:日本企業を主に狙う、AIを用いた別の攻撃インフラ6台を発見
- 公表済み事案との関係:標的として確認した国内企業のうち8社が2026年9~10月に情報漏えいを公表
- GMOは確認した情報を法執行機関に共有
- 影響企業の総数、攻撃ごとの侵害成否、情報漏えいの個別件数は同発表からは算定できない
| 項目 | GMOが公表した内容 |
|---|---|
| 調査対象 | 日本企業を狙う攻撃元インフラ |
| 確認されたツール | ARTEX(AIによる自律型ペネトレーションテストシステム) |
| 初期調査での標的 | 日本企業約20社 |
| 同業種への集中 | 上記約20社のうち9社 |
| 新たに見つかった基盤 | AIを使う攻撃インフラ6台 |
| 情報漏えい公表済みの標的企業 | 8社(2026年9~10月に公表) |
| 法執行機関との連携 | 攻撃に関する情報を共有 |
ARTEXの使用を確認、日本企業約20社を狙った攻撃基盤を分析
GMOサイバー犯罪対策センターは10月15日、最近の国内侵害事案のフォレンジックログなどを踏まえ、AIが攻撃に利用された可能性が高いとの見解を示していました。10月19日の続報では、攻撃元インフラの調査からARTEXの使用を確認したとし、従来の分析を裏付ける結果だと説明しています。
同社が調べた1台の攻撃インフラでは、日本企業約20社が標的となり、そのうち9社は同じ業種のサイトでした。GMOはこの状況から、国や業種を絞り込んだ攻撃キャンペーンが行われていると分析しています。
「標的になった企業数」は「不正アクセスに成功した企業数」と同義ではありません。攻撃先として確認された約20社が全社情報漏えいを起こしたという意味でもありません。
別のAI攻撃インフラ6台を発見、8社は情報漏えいを公表
GMOは追加調査で、日本企業を主な標的とするAI活用の攻撃インフラを6台発見しました。各インフラで目立った標的業種として、デジタルギフト・小売流通、教育・ギフト・印刷、ポイントギフト・マーケティング、保険・金融、EC・メディア・物流、ECを挙げています。
標的とされたことを同社が確認した日本企業のうち、8社は2026年9~10月に情報漏えいを公表していました。同社は、同一の攻撃グループによって複数の被害が発生していたことを示すとしており、調査結果を法執行機関に共有しています。
ただし、GMOの公表文では8社の企業名や被害人数・漏えい件数、攻撃インフラごとの侵害成否を明示していません。既に公表された別の情報漏えい事件を、根拠なく今回のARTEX事案と結び付けることはできません。
ARTEXとは何か―中国で開発されたオープンソースのAI侵入テストツール
ARTEXは、大規模言語モデル(LLM)などを利用し、調査や脆弱性の探索、検証作業などを支援する自律型ペネトレーションテストツールです。本来のセキュリティ検証用途だけでなく、不正アクセスを試みる攻撃者による悪用が問題となっています。
米CrowdStrikeは10月7日、韓国の金融機関を狙った攻撃でARTEXの設定ファイルやAIエージェントのセッション履歴などを発見したと報告しました。同社はARTEXを「中国で開発されたオープンソースのツール」と説明しています。一方、ツールの開発国だけを根拠に、日本国内での攻撃者の国籍や国家関与を断定することはできません。
セキュリティ対策Labでは、韓国金融機関の被害とARTEX関連の痕跡についても、韓国金融機関を狙うサイバー攻撃の関連記事で取り上げています。今回の国内向け調査は、韓国で報告されていた同ツールの利用を、日本企業への攻撃元インフラでも確認したという新たな情報です。
情報システム部門が確認したい対策
GMOは10月15日の分析で、既知のCVEに記載された対象バージョンだけを調べる運用や、WAFによる遮断に依存して修正を後回しにする運用の弱点を指摘しています。今回の調査でも、攻撃側がAIを利用して対象企業や業種を絞っていたと分析しており、防御側には以下の点検が考えられます。
- 外部公開しているWebシステム、API、管理画面、古いアプリケーションを棚卸しし、担当者と保守状況を確認する
- CVEの記載だけで判断せず、同一の脆弱な処理を利用する別バージョンや保守終了製品も調査対象に含める
- WAFでの遮断とアプリケーション自体の修正を別の対策として管理し、修正未完了の公開システムを放置しない
- Webアクセスログ、認証ログ、データベース操作ログを保全し、異常な探索・アクセスや大量取得を確認する
- 侵害が疑われた場合は、攻撃経路の遮断とともに情報取得の有無、影響範囲、外部委託先への波及を調査する
IPAが10月に公表した不正アクセス対策の緊急点検項目も、外部公開システムやクラウドサービス、ログ、保有データの確認事項を整理する際の参考になります。また、脆弱性管理の考え方では、対象資産の把握と修正優先順位の付け方を解説しています。
出典
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(2026年10月19日)―GMOサイバーセキュリティ byイエラエ
- 相次ぐ不正アクセスに備える3つのポイント(2026年10月15日)―GMOサイバーセキュリティ byイエラエ
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(2026年10月7日)―CrowdStrike
関連記事
 ランサムウェア グループ Qilinの中核メンバーとされるロシア人、日本からドイツへ引き渡し―大阪で拘束、RaaSへの国際捜査
 トレンドマイクロ、国内企業に最大100億円相当のセキュリティ支援―中小企業向け60日間無料体験も
 コミューン「Commune」の不正アクセスによるサイバー攻撃 まとめ―スズキ・ヤマハ・Sansanなど影響
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説