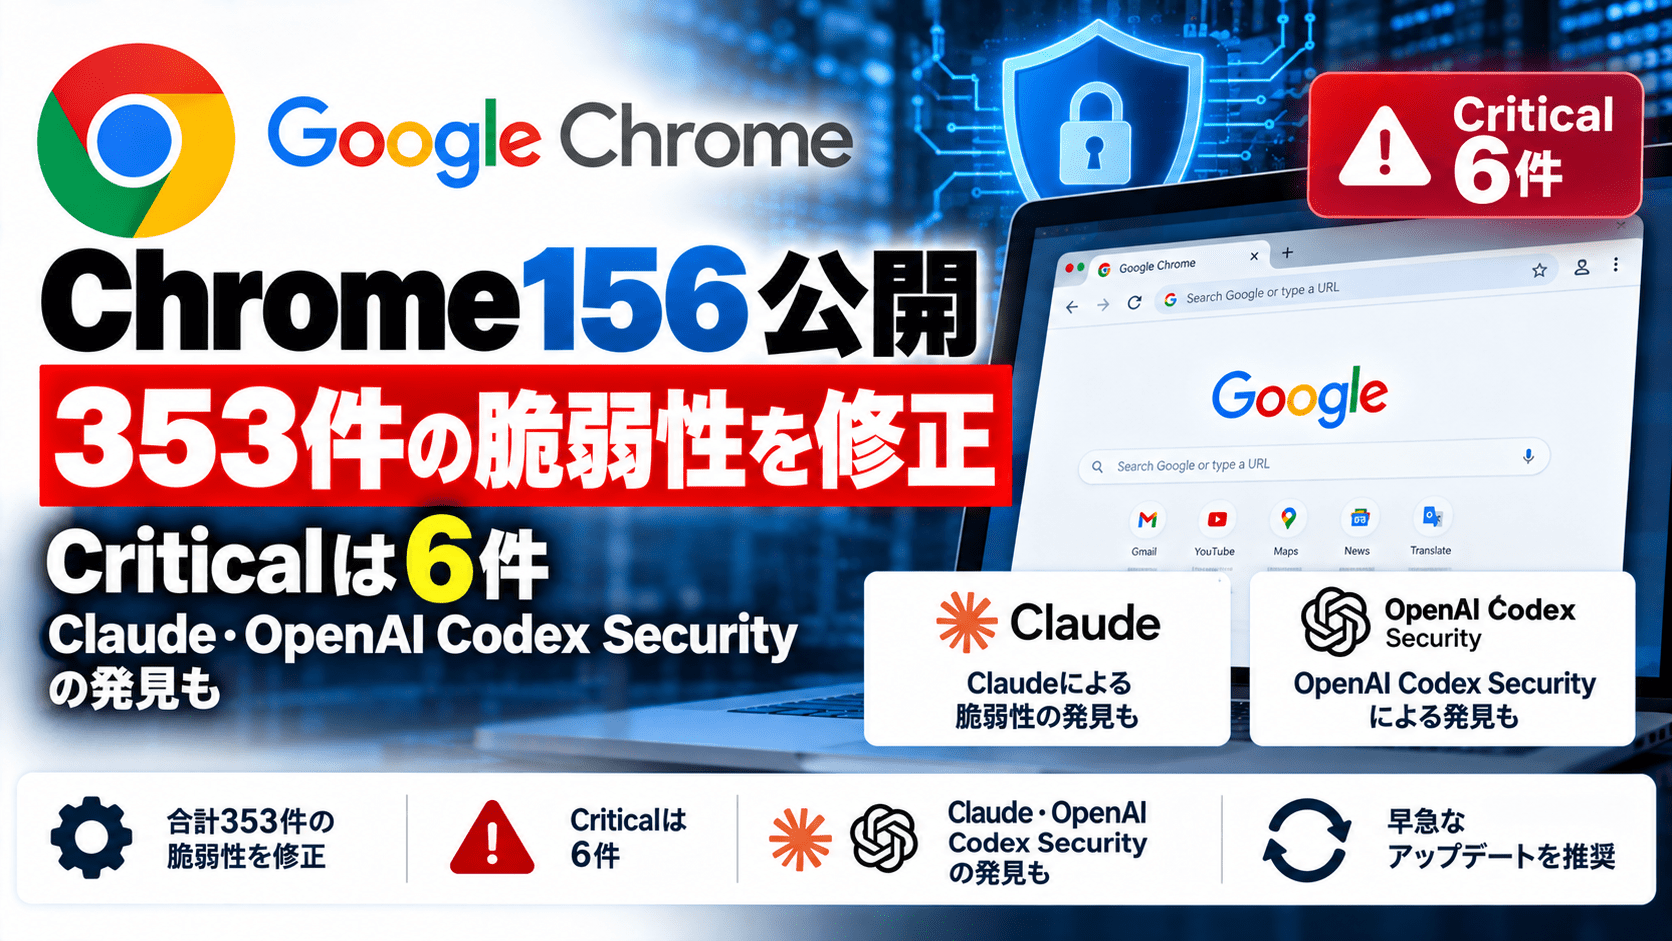
Googleは2026年10月20日(米国時間)、Windows、macOS、Linux向けに「Google Chrome 156」をStable(安定版)チャネルで公開しました。今回のリリースでは353件のセキュリティ上の問題を修正し、うち6件を深刻度「Critical」、61件を「High」に分類しています。Skia、Accessibility、CSS、Paint、WebRTCなど、ブラウザの主要コンポーネントに存在するメモリ関連の脆弱性が含まれます。
Googleの公式リリースでは、Anthropicの研究者がClaudeの支援を受けて報告した脆弱性や、OpenAI Codex Securityが報告した脆弱性も確認できます。企業でChromeを管理している場合は、更新の配信状況だけでなく、端末でのブラウザ再起動と適用済みバージョンの確認が必要です。
Chrome 156のセキュリティ更新サマリー
- Googleは2026年10月20日(米国時間)、デスクトップ版Chrome 156をStableチャネルへ公開しました。
- セキュリティ修正は計353件。深刻度別ではCritical 6件、High 61件、Medium 197件、Low 89件です。
- Windows・macOS向けの公開バージョンは156.0.8078.47/.48、Linux向けは156.0.8078.47です。
- Criticalの6件は、Skia、Accessibility、CSS、Paint、WebRTCに存在するメモリ破壊およびUse-after-freeの脆弱性です。
- Accessibilityの「CVE-2026-113271」は、AnthropicのXinyang Ge氏がClaudeの支援を受けて報告しました。
- WebRTCの「CVE-2026-113303」はOpenAI Codex Securityが報告しています。
- Googleの公開情報には、今回修正した353件について実際の攻撃での悪用が確認されたとの記載はありません。
- 更新は数日から数週間かけて順次配信される予定です。端末の実際のバージョンを確認し、必要に応じて再起動します。
| 項目 | 内容 |
|---|---|
| 公式発表日 | 2026年10月20日(米国時間) |
| 対象製品 | Google Chrome Stable(Windows・macOS・Linux) |
| Windows / macOS | 156.0.8078.47 / 156.0.8078.48 |
| Linux | 156.0.8078.47 |
| セキュリティ修正 | 353件 |
| 深刻度別内訳 | Critical 6件、High 61件、Medium 197件、Low 89件 |
| 配信方式 | 段階的なロールアウト |
最も深刻な6件の脆弱性と影響コンポーネント
Googleの公式リリースに掲載されたCriticalの6件は、以下のとおりです。
| CVE番号 | 影響コンポーネント | 脆弱性の種類 |
|---|---|---|
| CVE-2026-113341 | Skia | Memory corruption(メモリ破壊) |
| CVE-2026-113279 | Accessibility | Memory corruption(メモリ破壊) |
| CVE-2026-113072 | CSS | Memory corruption(メモリ破壊) |
| CVE-2026-113280 | Paint | Memory corruption(メモリ破壊) |
| CVE-2026-113271 | Accessibility | Use-after-free(解放後使用) |
| CVE-2026-113303 | WebRTC | Memory corruption(メモリ破壊) |
メモリ破壊は、プログラムが使用するメモリ領域やデータの整合性が損なわれる問題の総称です。Use-after-freeは、解放済みのメモリをプログラムが再利用してしまう問題を指します。悪用条件が成立すると、ブラウザの異常終了や、より深刻な不正動作につながるおそれがあります。ただし、個別のCVEについて認証の要否や任意コード実行への到達条件などを一律に断定することはできません。
Googleは利用者への修正配信が進むまで、問題の詳細や不具合管理システムへのアクセスを制限する場合があると説明しています。第三者ライブラリに同じ欠陥が残っている場合は、制限を継続することもあります。
Highは61件、V8・ANGLE・GPUなど広範囲で修正
Critical以外にも、JavaScriptエンジンのV8、グラフィックス処理に関連するANGLEやGPU、WebGL、FileSystem、NavigationなどでHighの脆弱性が修正されました。Googleの一覧には、メモリ破壊、Use-after-free、入力値検証の不備、境界外読み取りといった問題が含まれています。
例として、SiteIsolationのUse-after-free「CVE-2026-113101」はVinFastのQuyen Son氏が報告し、Googleの公表資料には報奨金1万米ドルが記載されています。FileSystemのUse-after-free「CVE-2026-113097」に対しては3,000米ドルが記載されています。
今回の353件は、前回10月15日に公開されたChrome 155向けの10件のセキュリティ修正とは別のリリースです。直近の更新を適用した端末であっても、Chrome 156への更新状況を改めて確認する必要があります。前回の更新内容はChrome 155の10月15日付セキュリティ更新で整理しています。
ClaudeとOpenAI Codex Securityによる脆弱性発見を公式に記載
今回のリリースでは、AIツールを利用した脆弱性研究への謝辞も目立ちます。Criticalの「CVE-2026-113271」について、Googleは報告者を「Xinyang Ge(Anthropic)、Claudeの支援あり」と記載しました。一方、WebRTCのCritical「CVE-2026-113303」は「OpenAI Codex Security(kylebot)」による報告としています。
Highの脆弱性にも、OpenAI Codex Securityが報告したV8のUse-after-free「CVE-2026-113044」やTurbolevのUse-after-free「CVE-2026-113338」、Claudeの支援を受けた研究者によるDisplayLockingのメモリ破壊「CVE-2026-113093」などが含まれます。
これらはGoogleが報告者・支援ツールとして公表した事実です。AIが単独で脆弱性を発見した割合や、自動解析の工程まで公式情報から一律に判断できるものではありません。
情報システム部門は端末の適用バージョンを確認
Googleの公開資料では、Chrome 156は数日から数週間をかけて順次展開されます。企業のIT管理者は、Windows・macOS・Linuxの管理対象端末が各プラットフォーム向けの修正版に更新されているかを資産管理・MDMなどの管理画面で照合します。
利用者はChromeの右上のメニューから「ヘルプ」→「Google Chromeについて」を選ぶか、chrome://settings/help を開くことで、現在のバージョンと更新状態を確認できます。Googleは、更新をダウンロードしていてもブラウザを再起動しなければ適用されない場合があると案内しています。
特に、長期間ブラウザを起動し続けている端末、アップデート配信を延期するポリシーを適用した端末、遠隔地で利用している端末では、ダウンロード済みという状態と修正版で動作している状態を区別してください。業務アプリケーションとの互換性を確認したうえで、更新完了まで追跡する運用が考えられます。
今回のGoogle公式発表に、353件の脆弱性が攻撃で悪用済みという記載はありません。Criticalという深刻度だけからゼロデイ攻撃の発生を推定せず、公式の修正情報と自社端末のバージョンに基づいて対応を進めます。
出典
- Stable Channel Update for Desktop(2026年10月20日)― Google Chrome Releases
- Google Chrome を更新する ― Google Chrome ヘルプ
- 更新方法 ― Google Chrome
- Stable Channel Update for Desktop(2026年10月15日)― Google Chrome Releases
関連記事
 KDDI ウェブコミュニケーションズのメールサービスで不正アクセスの被害-KDDIのサイバー攻撃から影響
 トランプ大統領、「AI Force」設立を表明 新たなAI政策責任者を任命へ、組織・権限は未公表
 トロントの米国総領事館に発砲 カナダ当局が国家安全保障事案として捜査、外交施設の警備も強化
 PHP 8.5.6・8.4.21・8.3.31・8.2.31で複数の脆弱性を修正
 Pythonの人気ライブラリ「Pandas」で脆弱性(CVE-2024-42992)パッチが未提供
 SAP NetWeaverのゼロデイ脆弱性(CVE-2025-31324)が悪用、CISAがKEVデータベースに追加
 Veeam、バックアップサーバー向けに緊急アップデート-重大な脆弱性を含む3件を修正(CVE-2025-23121)
 ChatGPTに7つの抜け道-間接 プロンプト インジェクションでメモリや会話履歴が漏えいする恐れ
 パロアルトネットワークス、PAN-OSのAdvanced DNS SecurityにDoS脆弱性(CVE-2026-0229)

