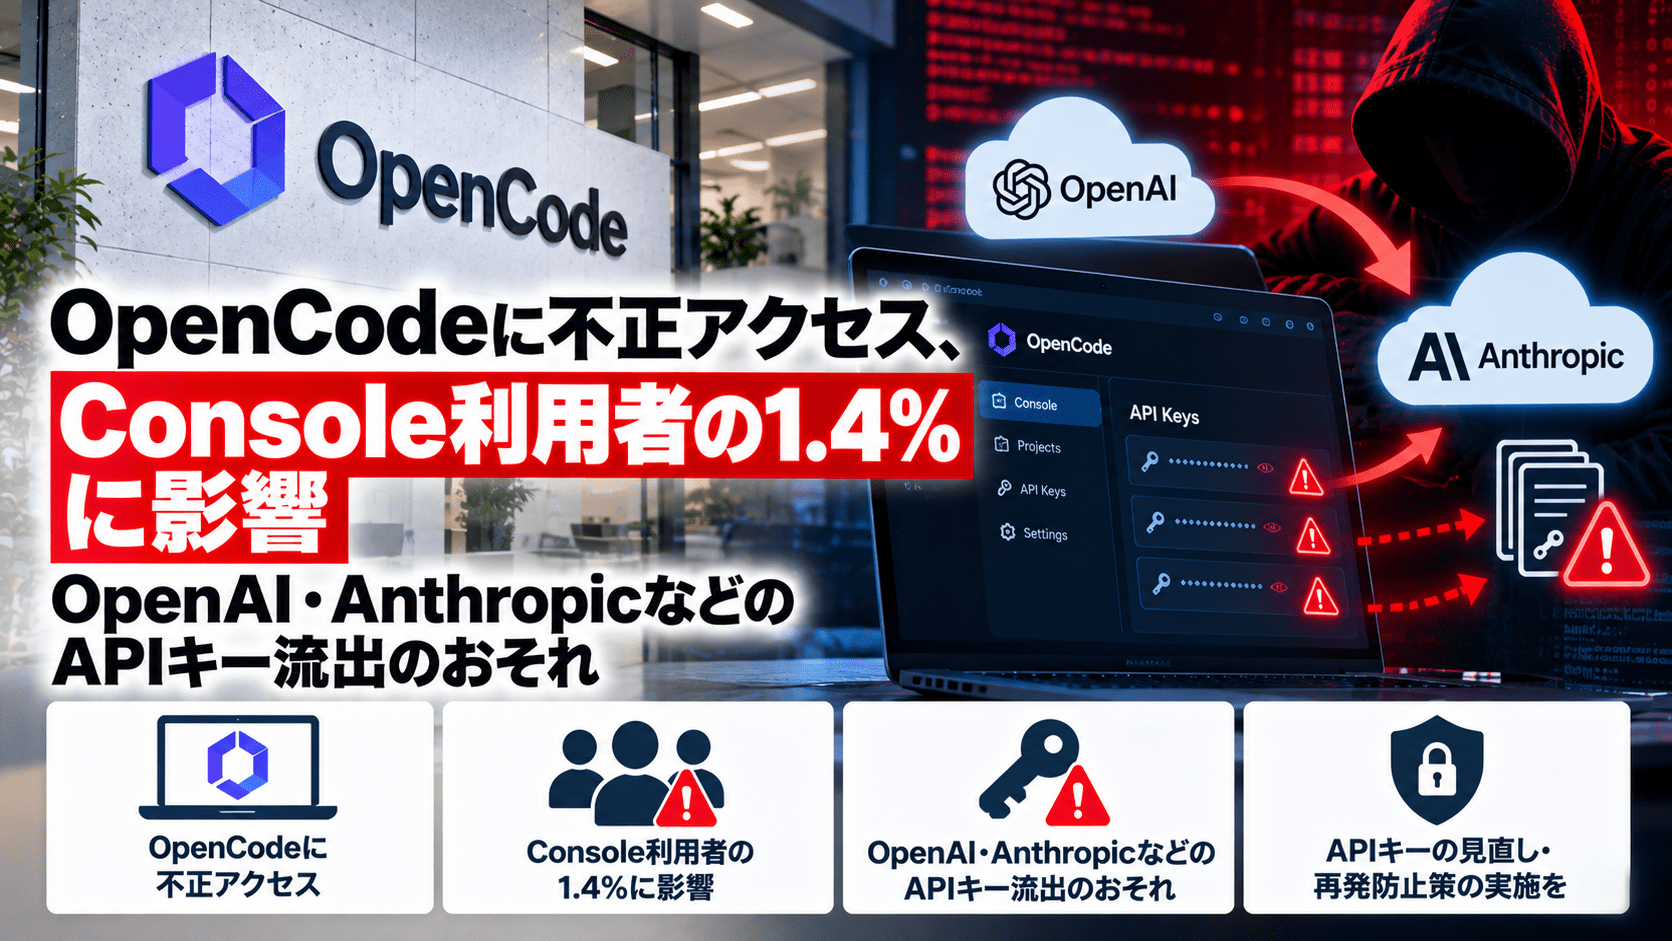
オープンソースのAIコーディングツール「OpenCode」の運営元は2026年10月17日、セキュリティ侵害により「OpenCode Console」利用者の1.4%に影響が及んだと公表しました。対象は、OpenAI、Anthropic、Googleなどの外部AIプロバイダーをConsoleへ接続していた一部の利用者です。利用者に送られた通知によると、廃止作業中だった旧システムへの不正アクセスにより、ワークスペースに保存された外部プロバイダーのAPIキーが第三者に露出した可能性があります。
同社は影響対象者にメールで通知し、関係するAIサービス提供企業と対応を進めています。米国の利用者コミュニティではAnthropicのAPI利用で400ドルの身に覚えのない支出が発生したとの申告もありますが、個別の請求と今回の侵害との因果関係、実際に流出・悪用されたキーの件数は確定していません。
OpenCodeのセキュリティ侵害の概要
- 2026年10月17日、OpenCodeが公式Xアカウントでセキュリティ侵害を公表しました。
- 影響を受けたのはOpenCode Console利用者の1.4%で、OpenCode利用者全体の1.4%を意味するものではありません。
- 対象は、外部AIプロバイダーをConsoleに接続していた利用者の一部です。
- OpenCodeは対象者全員にメールを送信したと説明しています。
- 利用者に届いた通知として報じられた内容では、廃止途中の旧システムへの不正アクセスと、保存された外部プロバイダーAPIキーの露出可能性が伝えられています。
- 同社は「大規模な蒸留攻撃に関連する」と説明していますが、認証情報の取得方法やその後の使途などの詳細は公表していません。
- Anthropic利用料について400ドルの不正支出を訴える利用者の投稿があります。現段階では本人の申告です。
- OpenCodeはAnthropic、OpenAI、Googleと連携して対処中です。
| 項目 | 公表・報告された内容 |
|---|---|
| 公表日 | 2026年10月17日(米国時間) |
| 対象サービス | OpenCode Console(クラウド側のワークスペース・外部プロバイダー接続機能) |
| 影響割合 | Console利用者の1.4%(OpenCode公表) |
| 対象者 | 外部AIプロバイダーを接続していた利用者の一部 |
| 侵害に関する説明 | 廃止作業中の旧システムへの不正アクセス(利用者向け通知として報道) |
| 危険にさらされた情報 | ワークスペースに保存された外部プロバイダーのAPIキー(流出の可能性) |
| 金銭面の影響 | 一部利用者が意図しないAPI利用料を申告。全体の被害額・確定件数は未公表 |
| 事業者の対応 | 対象者にメール通知、Anthropic・OpenAI・Googleと連携して調査・対応 |
廃止予定の旧システムを経由してAPIキーが露出した可能性
OpenCodeが公開しているConsoleの仕様では、ワークスペースの管理者が各AIプロバイダーのAPIキーを登録すると、Console側が認証情報を保持し、ゲートウェイを通じてAIサービスへリクエストを転送します。利用者は個々の認証情報をメンバーに直接開示せず、複数のAIモデルを共有できます。
一方、こうした仕組みでは、Console側の認証情報保管環境が侵害された場合、複数のプロバイダーにまたがるAPIキーが一度に影響を受けるリスクがあります。今回、米国メディアのNotebookcheckとセキュリティ企業Cyeraは、利用者に送られたOpenCodeの通知を踏まえ、廃止作業中の旧システムへ権限のない第三者がアクセスし、ワークスペースに保存された外部APIキーが露出した可能性があると伝えています。
現時点で、どの欠陥・設定・認証情報を利用して旧システムへ侵入したのか、キーが平文で取得されたのか、どの種類の資格情報が何件取得されたのかは公表されていません。Consoleでの不正アクセスを、OpenCodeの配布プログラム自体への侵入や、ユーザーの端末・ソースコードリポジトリの侵害と同一視することはできません。
OpenCodeには、クラウドのConsoleへ接続せずローカルでAPIキーを管理する利用方法もあります。今回の公式説明はConsoleで外部プロバイダーを接続していた一部の利用者を対象としており、端末内にだけ保存されたキーが今回の侵害によって流出したとする情報はありません。
400ドルの不正請求を訴える利用者も―APIキーは課金権限に直結
米国のRedditコミュニティ「r/opencode」では、Anthropicアカウントで400ドルの意図しない利用料が発生したとの投稿や、OpenCodeからの通知前にOpenAI・Anthropic側の利用アラートを受け取ったという投稿が確認されています。これらは個別利用者の申告であり、OpenCodeやプロバイダー側が総被害額や個々の請求内容を検証した結果ではありません。
AIプロバイダーのAPIキーは、契約者のアカウント・プロジェクトを使ってモデルにリクエストを送るための資格情報です。有効なキーが第三者の手に渡ると、設定された権限・利用上限の範囲で、利用者が実行していない大量の推論処理により費用が発生する可能性があります。キーの権限によっては、モデルの利用だけでなく、APIから操作できる関連リソースも点検対象になります。
キーをOpenCodeの画面から削除するだけでは、第三者が既にコピーしたキーを無効化できません。失効・再発行はOpenAI、Anthropic、Googleなど実際にキーを発行したサービス側で実施する必要があります。
「蒸留攻撃」とは何か―APIキーの窃取経路とは区別
OpenCodeは今回の侵害について、大規模な「distillation attack(蒸留攻撃)」に関連すると説明しています。AI分野における蒸留とは、別のモデルが出力した応答などを利用し、モデルの振る舞いを学習させる手法です。正規の研究・開発にも用いられますが、外部モデルに許可なく大量の問い合わせを送り、その出力を別モデルの学習などに利用する行為は、サービス利用条件や権利上の問題を生じさせる場合があります。
漏えいしたAPIキーが不正な大量リクエストに利用されれば、利用者への課金被害とモデル出力の収集が同時に発生する可能性があります。ただし、今回の攻撃で誰がどのAIモデルを何回呼び出したのか、取得した出力をモデル学習に利用したのか、鍵の窃取と蒸留攻撃がどの順番で結び付いたのかは公表されていません。蒸留攻撃という表現だけから攻撃主体や情報窃取の手法を断定できません。
また、APIキーの悪用による大量のモデル呼び出しと、利用者のソースコードや会話内容が外部に流出したことは別の事実です。今回、OpenCodeはそれらの情報が漏えいしたとの具体的な公表を行っていません。
利用企業が直ちに確認したい5つの対応
1.Consoleとの接続状況と通知対象を調べる
情シス・セキュリティ担当者は、開発者がOpenCode Consoleへ登録したプロバイダーとAPIキーの一覧を作成し、通知メールを受け取った利用者・管理者を確認します。通知が届いていない場合についてOpenCodeは「影響を受けていない」と説明していますが、複数ワークスペースや個人契約を業務利用している企業では、各アカウントの管理者にも確認します。
2.対象キーを発行元で失効し、新しいキーへ切り替える
影響が判明したOpenAI、Anthropic、GoogleなどのAPIキーは、発行元の管理コンソールから失効させ、新しいキーへ交換します。旧キーを失効する際、CI/CD、開発用スクリプト、社内アプリケーション、別のAIエージェントにも同じキーが使われていないかを確認し、新しいキーへ順次差し替えます。影響対象と判明したキーは交換完了を待つより先に悪用を止めることを優先し、システム停止への対応を並行して進めます。
3.10月16日以降のAPI利用履歴と請求状況を照合する
各プロバイダーのUsage/Billing/APIログを調べ、通常利用していない時刻、急増したトークン消費、未知のモデル・プロジェクト、予算アラートなどを確認します。OpenCode Consoleを経由しない直接API呼び出しがあり得るため、Console内の利用履歴だけで調査を完結させないようにします。不審な利用があれば、証跡を保存したうえでプロバイダーのサポートに調査と請求について問い合わせます。
4.キーの権限・共有範囲・支出上限を縮小する
APIキーは開発者個人と本番システムで分け、環境・プロジェクト・用途ごとに管理します。プロバイダーが提供する権限制限、利用量アラート、支出制限を設定し、不要なキーは失効します。OpenCode上で設定した予算は、盗まれたキーがプロバイダーのAPIへ直接アクセスした場合の支出を必ずしも制限しません。制限機能の有無と適用範囲は発行元側で確認する必要があります。
5.外部AIツールに預ける資格情報を棚卸しする
AIコーディングツールを開発部門が独自に導入している場合、製品名だけでなく、外部サービスに保存したAPIキー、OAuth接続、クラウド認証情報、アクセス可能なコードやデータまで把握します。退役予定のシステムや使われなくなった連携先でキーが有効なまま残っていないか、管理者権限・復旧手順・監査ログを点検します。
問われるのはAIツールの機能だけでなく、接続資格情報の管理
今回の侵害では、OpenCodeのConsoleに複数のAIサービスの認証情報が集約される構造が、影響範囲を考えるうえでの焦点となりました。AIコーディングツールを業務に導入する企業は、生成AIへの入力データ管理に加え、APIキーがどこに保管され、誰が更新・失効でき、発行元の課金ログを誰が監視するのかまで運用手順に含める必要があります。
認証情報の管理を巡る他の事例として、セキュリティ対策Labでは公開されたAWSアクセスキーが長期間有効だった事例と、Google APIキーがGeminiの認証に転用されるリスクも取り上げています。いずれも今回のOpenCode侵害との直接的な関連を示すものではありません。
出典
- OpenCode公式X投稿(2026年10月17日)
- OpenCode Breach: What Happened and How to Rotate Exposed AI API Keys – Cyera
- OpenCode hacked, users urged to revoke their API keys – Notebookcheck
- They F’d up [BREACH] – Reddit r/opencode(利用者の通知画像・報告)
- Providers – OpenCode Console公式ドキュメント
- Providers – OpenCodeローカル利用の公式ドキュメント
- Manage API keys – Google Cloud公式ドキュメント
- Admin API Keys – OpenAI API Reference
関連記事
 メドレー「アットリンク」不正アクセスによるサイバー攻撃、調査長期化-10/19 月に見通し発表
 アサヒ グループホールディングス、ランサムウェアによるサイバー攻撃の影響で2025年12月期決算短信の開示が期末後50日超に
 KDDI ウェブコミュニケーションズのメールサービスで不正アクセスの被害-KDDIのサイバー攻撃から影響
 ネットワーク引越センター、ランサムウェア被害で情報の滅失・漏えいの恐れ-データベース削除後に暗号資産を要求
 愛媛県東温市の企業がニセ社長詐欺(BEC詐欺)で200万円被害、SNSグループ作成から送金指示
 MAMAMOO 公式ファンクラブ「MOOMOO JAPAN」委託先に不正アクセス 有料会員の個人情報漏洩の可能性
 アルコアンドピース 酒井さん、警視庁を名乗るフィッシング詐欺電話を受ける
 Google、中国系ハッカーグループの大規模な規模サイバー諜報活動を妨害-サイバー攻撃は政府機関も対象
 ランサムウェア グループが日産へ不正アクセスを主張も機微な情報や個人情報漏洩は見当たらず

