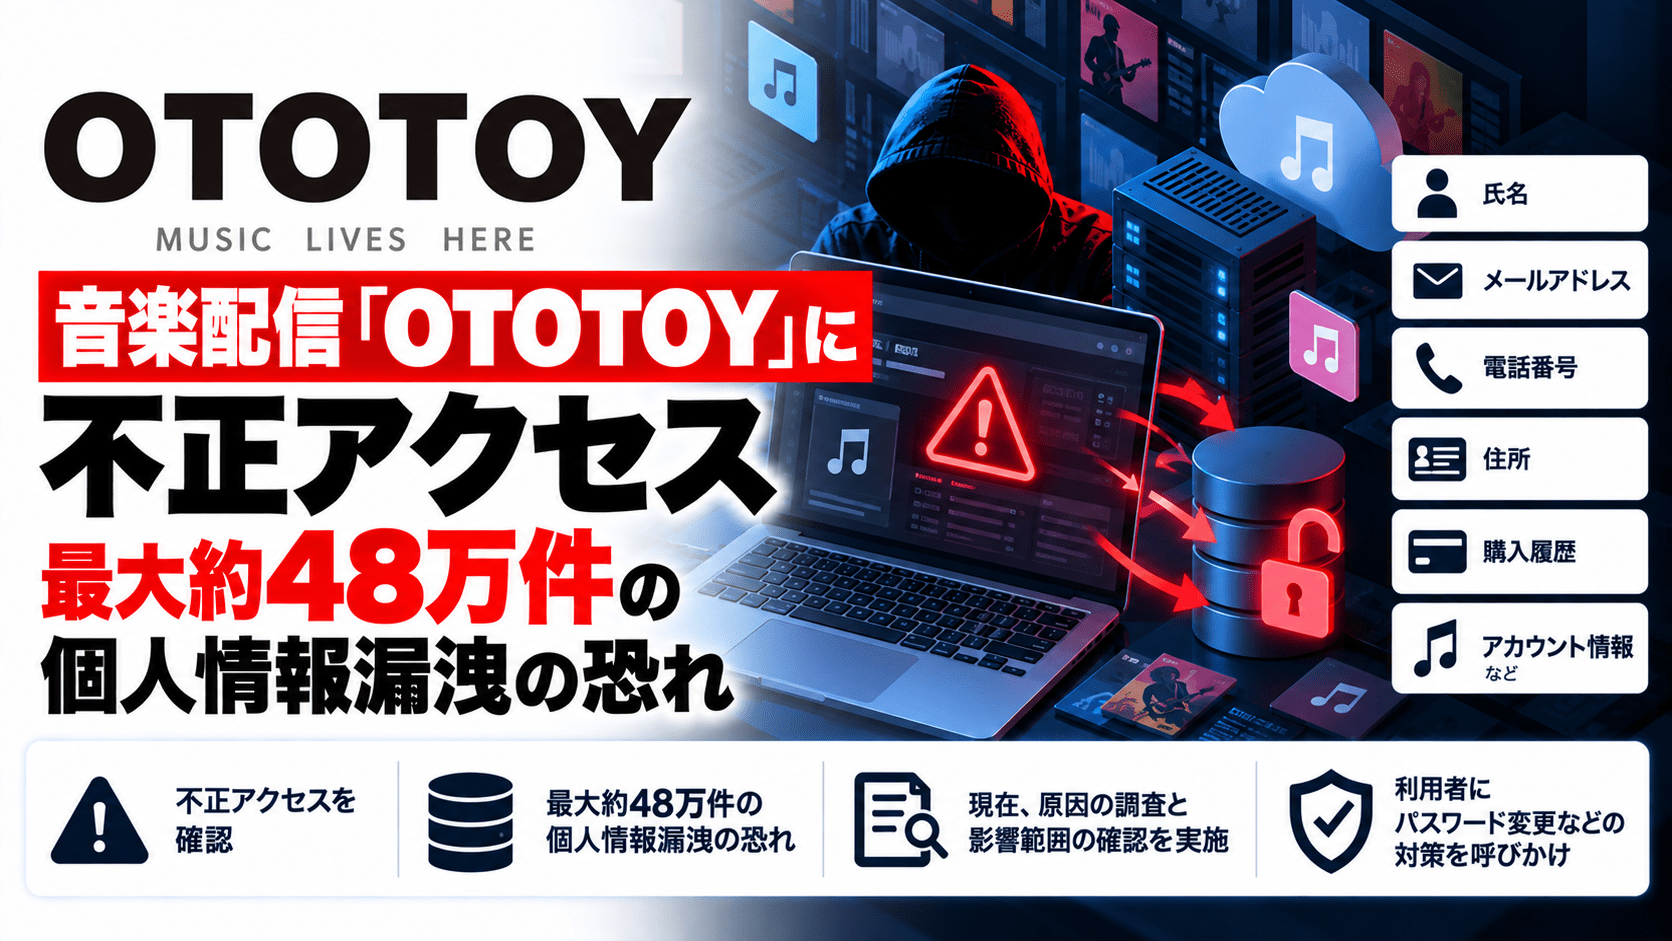
音楽配信サービス「OTOTOY(オトトイ)」を運営するオトトイ株式会社は2026年10月21日、第三者による不正アクセスが発生し、最大約48万件の会員情報が閲覧・取得された可能性があると発表しました。対象となる可能性があるのは、内部ユーザーID、メールアドレス、ユーザー登録日時です。同社は10月19日にサービスを一時停止し、原因調査とシステムの修正を経て10月20日夜に再開しています。
OTOTOY不正アクセスのサマリー
- 公表日時:2026年10月21日18時
- 運営会社:オトトイ株式会社
- 対象サービス:音楽配信サービス「OTOTOY」
- 2026年10月18日22時ごろ、不審なアクセスが始まったと説明
- 10月19日14時ごろに事案を把握し、サービスを停止
- 10月20日22時ごろ、必要なシステム修正を行ってサービスを再開
- 会員情報の閲覧・外部取得の可能性がある対象は最大約48万件
- 対象項目は内部ユーザーID(6~9桁の数字)、メールアドレス、ユーザー登録日時
- ハッシュ化されたパスワード、購入履歴、物販用登録住所には閲覧・取得の形跡を確認していない
- 音源データへのアクセスの形跡も確認されていない
| 項目 | 公表内容 |
|---|---|
| 事案 | 第三者によるサービスへの不正アクセス |
| 影響規模 | 最大約48万件(閲覧・取得された可能性がある会員情報) |
| 情報の内容 | 内部ユーザーID、メールアドレス、ユーザー登録日時 |
| 情報の流出状況 | 閲覧・取得された可能性について継続調査中 |
| サービス状況 | 10月20日22時ごろ再開 |
| 公表情報の基準時点 | 10月21日17時 |
10月18日夜に攻撃開始、翌日に検知してサービスを停止
同社の説明では、2026年10月18日22時ごろにシステムに対する脅威となるアクセスが始まりました。翌19日14時ごろに事案を把握したため、サービスを一時停止しました。
停止期間中に原因究明とシステムの修正措置を進め、10月20日22時ごろにサービス提供を再開しています。再開に際して同社は、原因となった脆弱性と攻撃の目的を特定したと説明していますが、脆弱性の技術的な詳細や攻撃者の属性については公表していません。
10月21日には、会員情報が第三者に参照または取得された可能性を新たに公表しました。最大約48万件は現段階での影響対象の上限であり、48万件すべてが外部に流出したと確定した数字ではありません。
メールアドレスなど3項目に漏えいの可能性
影響を受けた可能性があるデータは、内部ユーザーID(6~9桁の数字)、メールアドレス、ユーザー登録日時です。内部ユーザーIDはサービス内で使用する識別子であり、パスワードそのものとは異なります。
一方、同社が10月21日17時時点で確認した範囲では、ハッシュ化されたパスワード、購入履歴、物販用登録住所について、第三者による閲覧・取得の形跡はありませんでした。また、音源販売を行うレーベルや個人に向けて、音源データなどにアクセスされた形跡もなかったと説明しています。
クレジットカード情報などの決済情報については、OTOTOYポイントによる決済を除き、決済代行サービス側へ遷移して処理する仕組みを採用しています。同社はクレジットカード情報をOTOTOYのサーバー内には保存していないとしています。
利用者にフィッシングメールへの警戒を呼びかけ
漏えいの可能性がある情報にメールアドレスが含まれることから、同社はOTOTOYや関係先を装った不審なメール、フィッシングへの注意を呼びかけています。
利用者は、メールに記載されたURLや添付ファイルを安易に開かず、個人情報やパスワードの入力を求められた場合は、メール内リンクではなく公式サイトから確認してください。登録メールアドレスやパスワードの変更を希望する場合は、OTOTOYへログインし、「環境設定」から変更できます。
同社は引き続き影響範囲の調査を進め、セキュリティ対策や監視体制、情報管理体制を見直す方針です。
出典
関連記事
 Palo Alto NetworksのPAN-OS・PanoramaもPHP重大脆弱性「php2shell」の影響対象に、管理画面へのアクセス制限を推奨
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 ローソンIDに不正アクセス、215万5,345件の個人情報漏えい―アプリ予約26件ではカード番号の一部も流出
 雑貨通販サイトのhitmart(ヒットマート)、不正アクセスによるサイバー攻撃で個人情報漏洩の恐れ
 キャッシュレス アプリ IDARE(イデア)に不正アクセスによるサイバー攻撃、12万9,659人の個人情報漏えいを確認―残高・取引履歴や本人確認情報も対象

