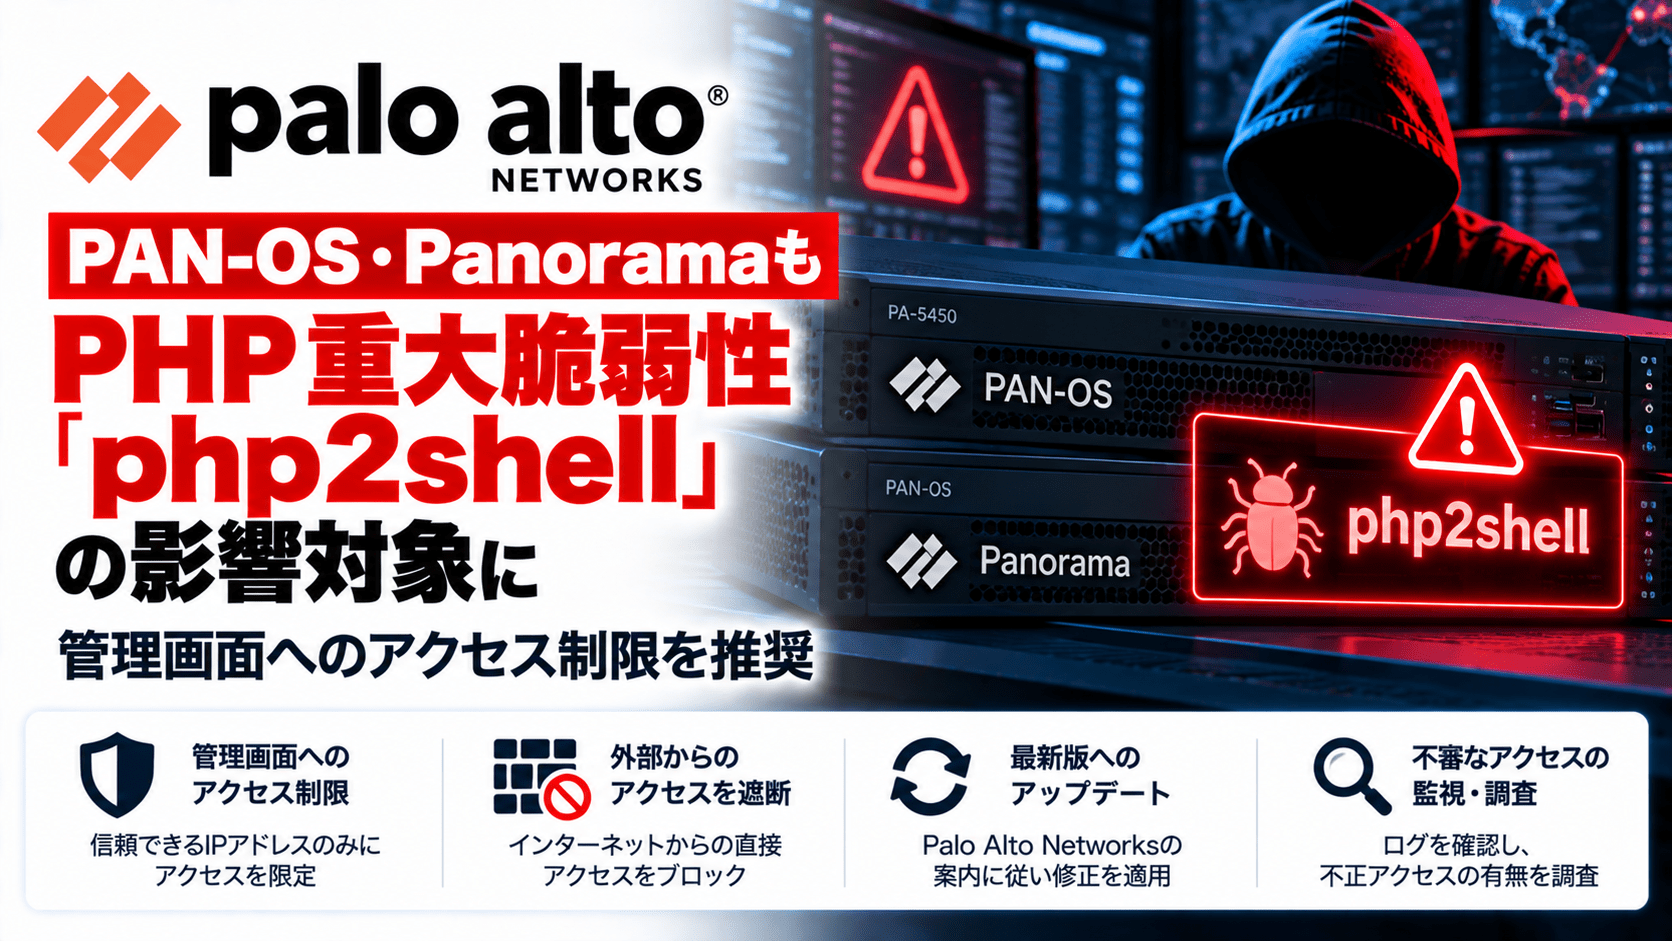
Palo Alto Networksは2026年10月21日、PHPの重大な脆弱性「CVE-2026-109618」「CVE-2026-109619」が、同社のファイアウォール用OS「PAN-OS」と集中管理製品「Panorama」にも影響すると公表しました。影響するのは管理用Webインターフェースで、インターネットなど信頼できないネットワークから管理画面へ接続できる構成ではリスクが高まります。同社は管理アクセスを信頼済みの接続元へ制限するよう推奨しています。
10月22日確認時点で、今回の問題を修正したPAN-OSのバージョンと提供予定日は示されていません。Palo Alto Networksは、自社製品に対する悪意ある攻撃での悪用を把握していないと説明しています。
PAN-OS・Panoramaへの影響のサマリー
- Palo Alto Networksは10月21日、PHP本体の「CVE-2026-109618」「CVE-2026-109619」に関する製品影響情報を公開しました。
- PAN-OSの10.2、11.1、11.2、12.1、12.2の各系列は、公式の影響一覧で全バージョンが対象とされています。
- 集中管理製品Panoramaも、全バージョンが影響対象とされています。
- 影響箇所は管理用HTTPS Web UIとXML APIで、GlobalProtectのポータル・ゲートウェイおよびCaptive Portalは対象外です。
- PAN-OS製品固有のCVSS v4.0評価は8.7(High)。PHP本体の両脆弱性に付与された9.2(Critical)とは区別されます。
- 影響を受けるための特別な設定は不要とされますが、管理画面への外部アクセスを許可している場合はリスクが高くなります。
- 修正版が提供されるまで、管理接続元を信頼済みの内部IPアドレスやジャンプサーバーに限定する緩和策が推奨されています。
- Threat Preventionのシグネチャを利用するには、管理通信の経路変更や復号など、公式に記載された前提条件があります。
| 項目 | 2026年10月22日確認時点の内容 |
|---|---|
| 公表元 | Palo Alto Networks |
| 公表日 | 2026年10月21日 |
| 関連CVE | CVE-2026-109618、CVE-2026-109619 |
| 対象製品 | PAN-OS、Panorama |
| 対象バージョン | PAN-OS 10.2/11.1/11.2/12.1/12.2の各系列すべて、Panorama全バージョン |
| 影響する機能 | 管理用HTTPS Web UI、XML API |
| 対象外と明示された機能 | GlobalProtectポータル・ゲートウェイ、Captive Portal |
| PAN-OS固有の深刻度 | CVSS v4.0 8.7(High) |
| 修正版 | 未公表。公式アドバイザリで今後案内予定 |
| 製品への悪用 | Palo Alto Networksは悪意ある悪用を把握していないと説明 |
管理用Webインターフェースが影響、GlobalProtectなどは対象外
今回の問題は、PHPランタイムで発見されたメモリ管理・異常終了処理の不具合に関連します。CVE-2026-109618ではメモリ不足時の処理を契機にリクエスト用のメモリが不適切な状態となり、CVE-2026-109619では解放済みメモリを参照する状態が残ることが問題となります。PHP本体では、条件が成立すると認証不要のリモートコード実行につながります。
ただし、Palo Alto Networksが製品に対して公表したCVSS v4.0の評価では、可用性への影響を高く評価する一方、機密性および完全性への影響は「なし」としています。このため、PHP本体におけるコード実行の影響を、そのままPAN-OS上での侵害成立や機密情報の窃取が確認された事実として扱うことはできません。
Palo Alto Networksによると、問題の対象は管理機能のうちHTTPS Web UIとXML APIです。標準のデータプレーンインターフェースが一律に対象となるわけではなく、管理プロファイルを付けて管理サービスへのアクセスを可能にしたデータプレーンインターフェースが影響対象になります。
同社の影響一覧では、Prisma Access、Cloud NGFW、Cortex XDR Agentなどは今回の脆弱性の影響を受けない製品として分類されています。また、GlobalProtectのポータルやゲートウェイが影響するという発表ではありません。
修正版は未公表、管理接続元を制限する対策を推奨
Palo Alto Networksは、PAN-OSの修正版を今後のリリースで提供し、対応バージョンと提供時期が決まり次第、公式セキュリティアドバイザリを更新するとしています。現段階では、修正版の公開を待つ間に管理インターフェースの到達範囲を制限することが基本対策となります。
同社は、管理画面へのアクセスを信頼済みの内部IPアドレスに限定し、必要に応じてジャンプサーバーだけを許可する構成を推奨しています。管理用Webインターフェースをインターネットから直接操作できる状態にしていないか、ファイアウォールや管理ネットワークの設定を確認します。
Palo Alto Networksは、管理画面へのアクセスをジャンプサーバーのみに限定した構成について、製品固有のCVSS基本スコアの評価例を8.7から7.1へ低減できると説明しています。これは特定の接続条件を前提とする評価であり、接続元制限によって脆弱性そのものが修正されるわけではありません。
IPSシグネチャは提供済み、管理通信への適用には条件
Advanced Threat Prevention Plusの「Frontier Virtual Patching」では、PAN-OS 12.2.4以降の対応環境向けに、10月20日(米太平洋時間)にThreat ID「543004」が先行配信されました。
また、Threat Prevention契約者向けに「543004」「97622」「97623」「97624」「97625」のシグネチャが提供されています。公式発表によると、これらは「Applications and Threats」コンテンツバージョン9162以降が対象です。
ただし、シグネチャが配信されているだけで、管理画面への攻撃通信が自動的に検査されるとは限りません。Palo Alto Networksは、管理ポートへの着信通信をデータプレーン経由とし、管理通信の証明書を適切に設定して受信TLS通信を復号し、当該通信にThreat Preventionを有効にすることなどを条件として明示しています。
管理通信を本来の管理ポートからデータプレーン経由に変更する場合は、運用管理経路や障害時の復旧手段にも影響するため、構成変更の可否を検証したうえで適用します。管理アクセスの制限は、これらの追加防御とは別に実施すべき緩和策です。
情報システム部門が確認したい事項
PAN-OSまたはPanoramaを運用する企業は、ファイアウォールのパッチ適用状況だけでなく、管理インターフェースをどこから操作できるかを優先的に確認する必要があります。
- 対象のPAN-OSとPanoramaについて、稼働バージョン、管理IPアドレス、外部公開状況、管理プロファイルの設定を棚卸しする。
- HTTPS Web UIとXML APIの接続元を、信頼済み管理端末・管理セグメント・ジャンプサーバーに限定する。インターネットからの直接到達が不要であれば遮断する。
- Threat Preventionを使用する場合は、対象のライセンス、コンテンツバージョン9162以降の導入、必要なシグネチャID、および管理通信を実際に検査できる構成を確認する。
- 管理インターフェースのアクセスログや設定変更履歴を確認し、通常使用しない送信元からの接続・認証試行・不審な操作を調査する。
- Palo Alto Networksの公式アドバイザリを継続的に確認し、修正版が公開されたら検証・適用計画に反映する。
なお、既に公表されているPHPの重大脆弱性「php2shell」とPHP本体の修正情報は、一般のWebサーバーやPHPアプリケーション向けの内容です。PAN-OSやPanoramaの修正は、PHP単体の更新とは別にPalo Alto Networksからの製品更新を確認する必要があります。
出典
- CVE-2026-109618:PHP重大脆弱性のPalo Alto Networks製品への影響 – Palo Alto Networks
- Threat Brief: Critical Vulnerabilities in PHP: CVE-2026-109618, CVE-2026-109619 – Unit 42
- Today’s PHP Security Release, and How We’re Strengthening PHP Security – The PHP Foundation
関連記事
 習近平氏を風刺した台湾コメディアンを襲撃、男5人を起訴―中国人による報酬45万台湾ドル(約219万円)の指示を捜査
 みずほ銀行が注意喚起-法人を狙うボイスフィッシング 被害が増加
 TikTokがアメリカのApp StoreとGoogle Play Storeで復活
 くすりのしおり、SQLインジェクションによるサイバー攻撃の調査結果と再発防止策を発表
 Appleを騙るフィッシングメール(迷惑メール)の実例【注意喚起】
 エプソン製プリンタードライバーにSYSTEM権限の任意コード実行の脆弱性、修正ツールの提供開始(CVE-2025-42598)
 OAuth2-Proxyに重大な認証バイパスの脆弱性(CVE-2025-54576)
 Chromeの拡張機能「Claude in Chrome」の脆弱性でAIエージェントの乗っ取りが可能に
 Apache ActiveMQ、危険度の高い脆弱性など4件を修正-CVE-2026-42588-CVE-2026-45505

