Appleが、iOS 27以前で標的型攻撃に悪用された脆弱性 CVE-2026-86950を修正
Appleは2026年9月28日、CoreGraphicsに存在する脆弱性「CVE-2026-86950」を修正するセキュリティアップデートを公開しました。細工...
投稿日時:
更新日時:
郵便局 アプリに不正アクセス、利用者の個人情報漏洩
日本郵政株式会社と日本郵便株式会社は2026年9月29日、「郵便局アプリ」への外部からの不正アクセスがあり、ゆうIDおよび郵便局アプリに関連する顧客情報69件(...
投稿日時:
更新日時:
三洋貿易の米国子会社で約6億900万円の私的流用疑い-財務責任者だった従業員を調査、刑事告訴も検討
三洋貿易株式会社は2026年9月18日、連結子会社のSanyo Corporation of America(SCOA)で、財務責任者だった従業員が会社資金を私...
投稿日時:
更新日時:
週刊CSIRTブリーフィング:NetScalerゼロデイ実悪用とタイムズカー660万件漏えい【2026年9月第5週】
2026年9月24日から9月29日夜までに公表・更新された情報から、企業・組織のCSIRT(シーサート)が今週優先して確認したい実悪用脆弱性、エンタープライズ向...
投稿日時:
更新日時:
カルロス・ゴーンの経歴と現在-日産 再建の実績、国外逃亡とフランスで続く司法手続き
カルロス・ゴーン氏は、ミシュランとRenaultを経て1999年に日産自動車へ入り、経営危機にあった日産の再建を主導した経営者です。2000年代前半、日産は営業...
投稿日時:
更新日時:
湘南美容クリニック運営SBCメディカル元幹部を背任容疑で逮捕 架空のセキュリティ業務発注、約6.3億円の不正流用をSECに開示済み
「湘南美容クリニック」などを展開するSBCメディカルグループの元幹部が、架空の業務を発注してグループに損害を与えたとして、警視庁に背任容疑で逮捕されました。 T...
投稿日時:
更新日時:
帯広郵便局の従業員を逮捕 居住者情報を探偵へ漏えいし7万5,000円受領の疑い
セキュリティニュース個人情報漏洩のニュース内部不正のニュース情報セキュリティ
帯広郵便局に勤務する女性が、配達業務などで知り得た居住者情報を探偵業の男性へ漏らし、謝礼として現金7万5,000円を受け取った疑いで逮捕されました。 HTB北海...
投稿日時:
更新日時:
TOPPAN、損保ジャパン契約者17万7,426名の個人情報を同業他社へ誤送付 ドラッグ&ドロップの誤操作が原因
TOPPAN株式会社は2026年9月29日、同社が運用業務を受託する「保険料控除証明書発行サービス」で、損害保険ジャパン株式会社の契約者情報を他の損害保険会社1...
投稿日時:
更新日時:
ネット誹謗中傷の慰謝料、算定の考慮要素を明文化へ-法務省が研究会、民法改正も視野
法務省が、インターネット上の誹謗中傷を含む精神的損害の賠償について、慰謝料の算定方法や差止め請求の判断要素を整理する有識者研究会を設置します。 毎日新聞は202...
投稿日時:
更新日時:
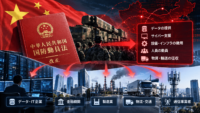
中国の改正国防動員法で民間資源の「征収・徴用」、データ・サイバーまで対象
中国で2026年10月1日、改正「国防動員法」が施行されます。全国人民代表大会常務委員会が8月28日に可決したもので、2010年施行の旧法を16年ぶりに大幅改正...
投稿日時:
更新日時:
ヤマト運輸のクロネコ代金後払いサービスに不正アクセス-9月28日22時28分から停止、ヤマト運輸が正式発表
ヤマト運輸は2026年9月29日、「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを確認したと発表しました。 同社は不正アクセス確認後、外部...
投稿日時:
更新日時:
OpenAI、GPT-6.1 Astraのリリースを中止-安全性評価で欺瞞的な行動・指定権限の逸脱
OpenAIが、2026年10月に公開を予定していた次世代AIモデル「GPT-6.1 Astra」のリリースを中止しました。 Reutersが9月28日、Ope...
投稿日時:
更新日時:
プロンプトインジェクションとは?直接・間接攻撃の仕組みと企業の対策
プロンプトインジェクションとは、生成AIや大規模言語モデル(LLM)へ与えられる入力を悪用し、本来の指示とは異なる動作を引き起こす攻撃です。米国NISTは、信頼...
投稿日時:
更新日時:
フクビ化学工業の英語版Webサイトに不正アクセス 一部サーバー停止、データ外部流出の可能性を調査
フクビ化学工業株式会社は2026年9月28日、同社が運営する英語版Webサイトの一部サーバーで、第三者による不正アクセスと考えられるシステム障害が発生したと公表...
投稿日時:
更新日時:
QUOカードのLINE キャンペーンシステムに不正アクセス 表示名・当選情報が流出した可能性
株式会社クオカードは2026年9月29日、同社LINE公式アカウントで使用しているキャンペーンシステムに第三者からの不正アクセスがあったと公表しました。 一部の...
投稿日時:
更新日時:
エスケーロジ、サイバー攻撃の被害を公表 受注システム停止、出荷・在庫管理にも影響
エスケーロジ株式会社は2026年9月24日、社内システムに対する外部からの不正アクセスによるサイバー攻撃を確認したと公表しました。 同社によると、2026年9月...
投稿日時:
更新日時:
CISAが2026年 選挙のインフラセキュリティ計画を公表-有権者DBへのサイバー攻撃も指摘
インテリジェンスセキュリティニュース国家 安全保障情報セキュリティ
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は2026年9月24日、「2026 Election Infrastructure Security ...
投稿日時:
更新日時:
NetScalerの脆弱性 CVE-2026-88771・88772がサイバー攻撃に悪用-CISA KEV追加・JPCERT/CCが注意喚起
Cloud Software Groupは2026年9月27日、NetScaler ADCおよびNetScaler Gatewayに影響する8件の脆弱性を公表し...
投稿日時:
更新日時:
集英社「HAPPY PLUS COMMUNITY」に不正アクセス-ブロガー2,835人の個人情報漏えい、CMS設定不備が原因
株式会社集英社は2026年9月28日、ファッション誌メディアで活動するブロガーの情報管理・連絡用システム「HAPPY PLUS COMMUNITY(ハピコミュ)...
投稿日時:
更新日時:
ニッポンレンタカー アプリに不正アクセス、会員41名の個人情報が閲覧されたおそれ 免許証情報なども対象
ニッポンレンタカーサービス株式会社は2026年9月26日、同社が運営する「ニッポンレンタカーアプリ(NRアプリ)」のシステムに第三者からの不正アクセスが発生し、...
投稿日時:
更新日時: