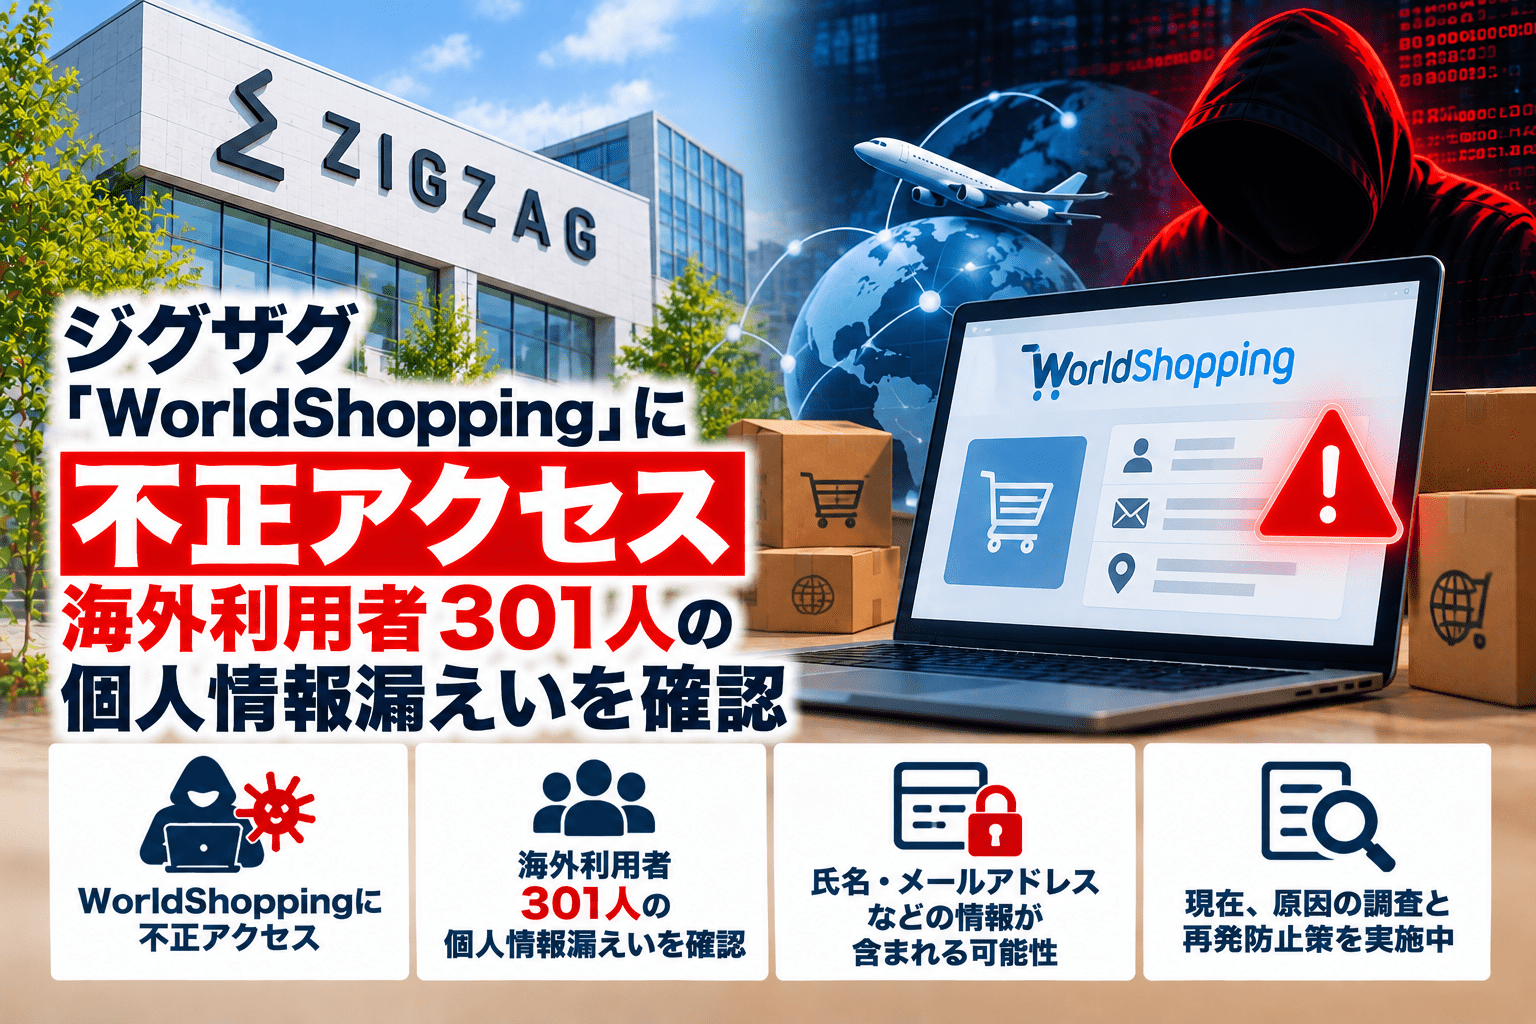
株式会社ジグザグ(東証グロース、証券コード340A)は2026年10月19日、越境ECサービス「WorldShopping」の一部システムが第三者から不正アクセスを受け、海外の利用者301人の個人情報が外部に漏えいしたと発表しました。メールアドレス、氏名、住所、電話番号、注文に関する情報が対象です。クレジットカード情報とパスワードは含まれておらず、同社によると、現時点で金銭的被害などの二次被害は確認されていません。
ジグザグ「WorldShopping」不正アクセスのサマリー
- 公表日:2026年10月19日18時の適時開示
- 対象サービス:海外在住者向け購入代行サービス「WorldShopping」の一部システム
- 不正アクセスが確認された期間:10月15~16日
- 検知日:10月16日
- 漏えいが確認された人数:海外の利用者301人(10月19日時点)
- 対象地域:台湾、香港、米国、韓国、中国など
- 漏えい情報:メールアドレス、氏名、住所、電話番号、注文に関する情報(項目は利用者ごとに異なる)
- クレジットカード情報・パスワード:漏えい対象に含まれない
- 現在のサービス状況:「WorldShopping」を含め通常どおり利用可能
- 「WorldShopping BIZ」の導入EC事業者から預かる情報:現時点の調査では本件の対象外
| 項目 | 公表内容 |
|---|---|
| 公表企業 | 株式会社ジグザグ(340A) |
| 発表日 | 2026年10月19日 |
| 不正アクセス期間 | 2026年10月15~16日 |
| 検知日 | 2026年10月16日 |
| 個人情報への影響 | 海外利用者301人分の外部漏えいを確認 |
| 対応 | 不正アクセス経路の遮断、メール配信システム・入力フォームの不備修正、攻撃者が使用した認証情報の無効化・再発行 |
| 当局・対象者への対応 | 個人情報保護委員会などへの順次報告、対象者へのメール通知 |
| 調査状況 | 影響範囲の最終確認と再発防止策の検討を継続 |
10月15~16日に不正アクセス、16日に不審な通信を検知
ジグザグによると、2026年10月16日に同社サービスに対する外部からの不審なアクセスを検知し、調査を開始しました。その結果、10月15日から16日にかけて第三者による不正アクセスが行われ、同社が保有する顧客の個人情報が外部に漏えいしていたことが判明しました。
判明後、不正アクセスに利用された経路を遮断し、原因となったシステムの不備を修正しています。開示時点では、影響範囲の最終確認を継続していると説明しています。
台湾・香港・米国などの利用者301人が対象、注文情報も漏えい
漏えいが確認されたのは、海外から「WorldShopping」を利用した301人の情報です。対象地域として台湾、香港、米国、韓国、中国などが挙げられています。
氏名や連絡先に加え、注文に関する情報も漏えい項目に含まれています。ただし、漏えいした項目は顧客によって異なるため、列挙されたすべての項目が301人全員について漏えいしたという意味ではありません。
同社は10月19日時点で、今回の不正アクセスに起因する金銭的被害などの二次被害は確認していないとしています。
メール配信システムと入力フォームの不備を修正、認証情報も無効化
ジグザグは、不正アクセスに利用された経路の遮断に加え、メール配信システムおよび入力フォームの不備を修正しました。また、攻撃者が使用した認証情報を無効化し、再発行したと説明しています。
一連の公表から、メール配信システムと入力フォームに関係する不備への対処が行われたことは確認できます。一方、具体的な脆弱性の内容や認証情報を攻撃者が取得した方法などは明示されていません。
再発防止に向けては、外部専門家の助言を受け、セキュリティ診断の実施を含む対策を検討しています。個人情報保護委員会のほか、法令に基づく報告が必要な国・地域の関係当局にも順次報告を行っています。
「WorldShopping BIZ」導入EC事業者から預かる情報は現時点の調査で対象外
「WorldShopping」は海外在住者が日本の通販サイトの商品を購入できるサービスです。ジグザグは国内EC事業者向けの越境EC支援サービス「WorldShopping BIZ」も提供しています。
同社は今回、「WorldShopping BIZ」を導入するEC事業者から預かっている情報について、現時点の調査では漏えいの対象に含まれていないと説明しています。したがって、今回の301人の漏えいを、導入EC事業者が保有する顧客データ全体の流出と混同しないよう注意が必要です。
一方、影響範囲の最終確認は続いており、今後の調査結果に応じて情報が更新される可能性があります。ジグザグの適時開示では、同社サービスは通常どおり利用できるとしています。
対象者へ順次メールで連絡、不審なメールやSMSに注意喚起
ジグザグは、情報漏えいの対象となった利用者に電子メールで順次連絡しています。また、同社や関連企業を装う不審なメール、SMS、電話への注意を呼びかけています。
漏えい項目には連絡先と注文に関する情報が含まれるため、利用者は購入・配送手続きに関連する連絡を装った誘導にも注意する必要があります。同社は、パスワードやクレジットカード情報を尋ねることはないと説明しています。
なお、今回の事案が業績に与える影響は精査中で、開示が必要な事項が生じた場合には改めて公表するとしています。
出典
関連記事
 トラストバンクの自治体向け電子申請システム LoGoフォームに不正アクセス-個人情報漏洩の可能性
 「ファンくる」に不正ログイン、一部会員の個人情報漏えいを確認 リスト型攻撃とみられシステムを一時停止
 ハンズ ホールディングス、6月のランサムウェアによるサイバー攻撃により従業員等の個人情報漏えいの恐れ、マイナンバーは「閲覧のおそれ」
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認
 ローソンIDに不正アクセス、215万5,345件の個人情報漏えい―アプリ予約26件ではカード番号の一部も流出
 雑貨通販サイトのhitmart(ヒットマート)、不正アクセスによるサイバー攻撃で個人情報漏洩の恐れ
 キャッシュレス アプリ IDARE(イデア)に不正アクセスによるサイバー攻撃、12万9,659人の個人情報漏えいを確認―残高・取引履歴や本人確認情報も対象
 DCM「マイボ」に不正アクセス、419人の会員の情報漏洩―ポイント残高などが対象、アプリを停止