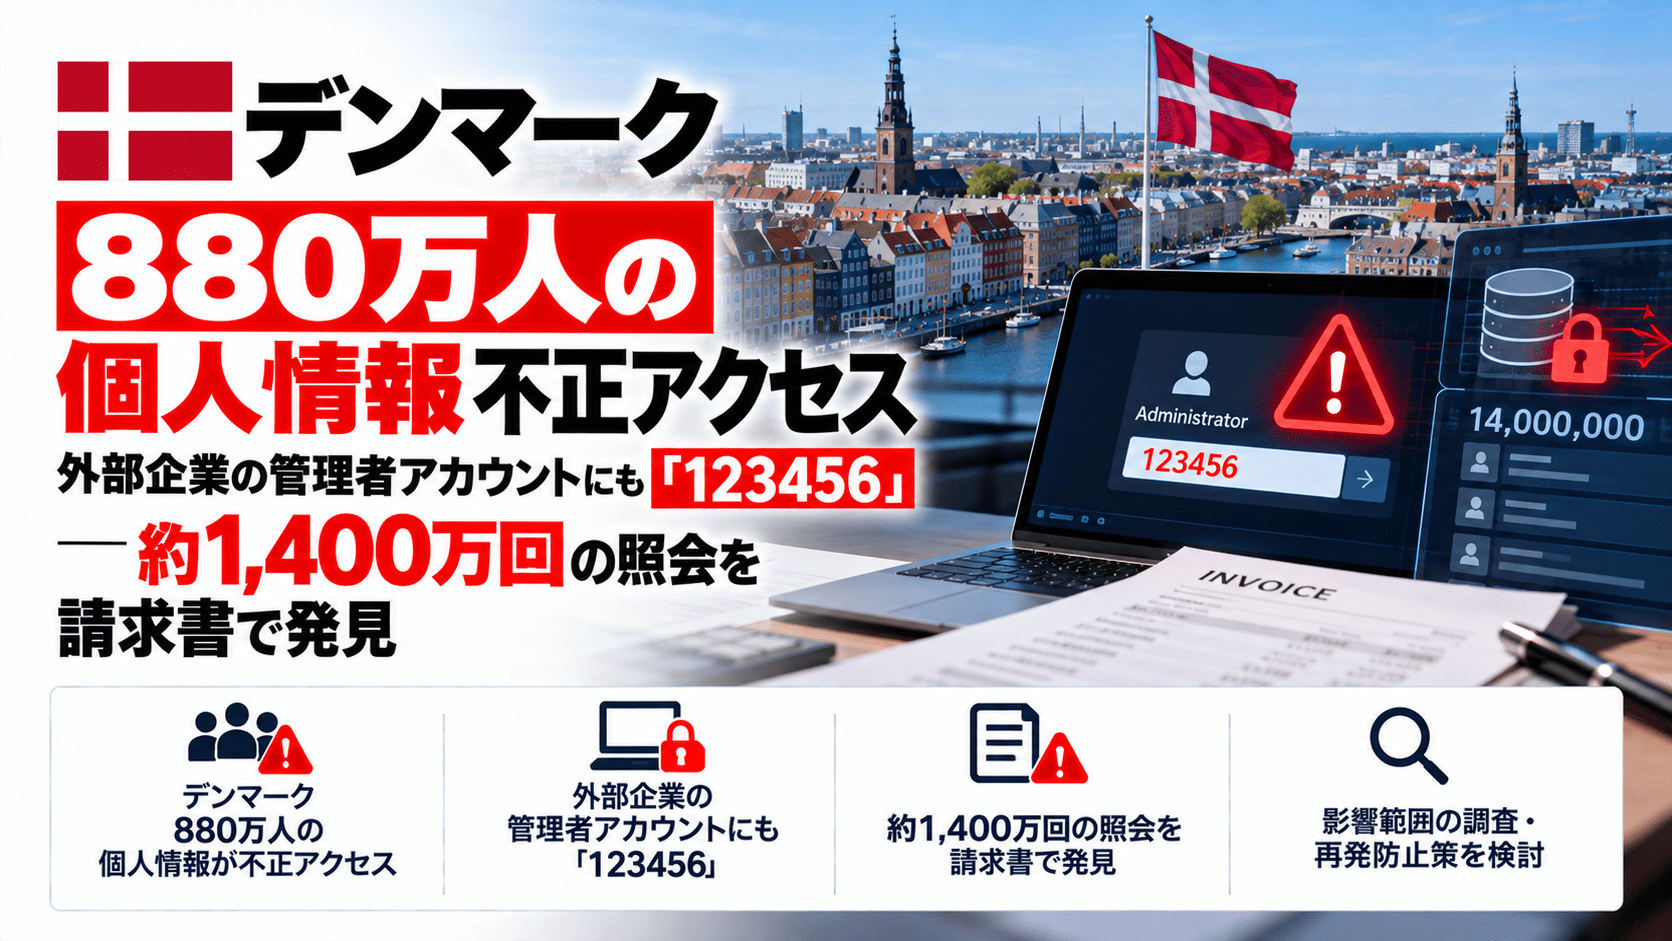
デンマークの中央個人登録簿「CPR」で約880万人分の個人情報に第三者が不正アクセスした事件について、正規の照会権限を持つIT企業の認証管理に問題があったとする現地報道が相次いでいます。デンマーク紙Politikenの調査によると、オーデンセに拠点を置くPays ApSでは、管理者アカウントを含む少なくとも3つのアカウントでパスワードに「123456」が使われていました。
CPRを管理するデンマーク政府は2026年10月5日、民間企業に認めた正規の照会権限が悪用され、氏名、住所、個人識別番号(CPR番号)など約880万人分への不正アクセスがあったと公表しています。その後、Pays ApSが自社の照会権限の悪用を認めました。現地テレビ局TV 2が入手した当局資料などによると、約1,400万回の照会が行われ、異常な利用が発覚するきっかけとなったのは高額な請求書でした。
ただし「123456」が実際の侵入に使われたパスワードだったかどうかは、現地メディアの調査と攻撃者を名乗る人物の証言に基づくもので、デンマーク政府や捜査当局が最終的に原因として認定したものではありません。
※10月5日の政府による第一報と、約880万人の対象範囲・CPR照会制度の仕組みは、デンマークCPRへの不正アクセスを扱った既報で整理しています。この記事は10月9~13日の現地調査報道に基づく新規の続報です。
「123456」と約1,400万回の照会に関するサマリー
- 対象:デンマーク中央個人登録簿「CPR」
- 政府による公表:2026年10月5日
- 影響規模:登録者約880万人分の氏名、住所、CPR番号などへ不正アクセス
- 悪用された権限:民間IT企業Pays ApSに認められた正規のCPR照会アクセス
- 認証管理:少なくとも3アカウントで「123456」が設定され、管理者アカウントも含まれていたとPolitikenが報道
- 攻撃者を名乗る人物:過去に流出した元従業員の認証情報を使ったと主張
- 大量照会:約1,400万回(TV 2が入手した資料に基づく報道)
- アクセスが可能だった期間:9月10日から10月2日まで約21日17時間と報道
- 大量照会の実施期間:暫定調査では9月20日ごろまでの約10日間
- 発覚:通常より著しく高額な照会料金の請求がきっかけ
- 当局対応:外部企業の照会権限を停止、警察が捜査、データ保護庁が確認
| 項目 | 確認内容 | 情報の位置付け |
|---|---|---|
| 約880万人分への不正アクセス | 氏名、住所、CPR番号など | 政府・CPR管理当局発表 |
| Pays ApSの正規照会権限の悪用 | 同社が認めた | 会社側がTV 2に回答 |
| 「123456」の設定 | 3アカウント以上、うち1つは管理者 | Politikenの調査報道 |
| 約1,400万回の照会 | 通常利用規模を超える大量検索 | TV 2の当局資料報道 |
| 侵入に使われた認証情報と攻撃者 | 元従業員の情報を利用したとの証言 | 捜査上の確定事実ではない |
Pays ApSの管理者アカウントにも「123456」、元従業員の認証情報を悪用か
Pays ApSはデンマーク・オーデンセに拠点を置き、データ検証やシステム連携などを手掛けるIT企業です。10月9日、同社の経営者Sophie Laursen氏はTV 2に対し、自社に付与されていたCPR照会権限が不正アクセスで悪用されたことを認めました。Ritzau通信が報じています。
同日にPolitikenが報じた調査によると、Pays ApSで少なくとも3つのアカウントに「123456」が設定されていました。その一つは管理者アカウントです。Politikenは、事件で使われたとされる過去の流出データを調べ、これらのパスワードを確認したと伝えています。
攻撃者を名乗る匿名の人物は、以前の情報漏えいに含まれていた元従業員の認証情報を使ってアクセスし、CPRの情報を取得したと説明しています。ただし、その人物の身元や説明の真正性、実際に利用されたアカウントは捜査当局による確認を待つ必要があります。また、Pays ApSの対象アカウントで多要素認証が適用されていたかどうかについて、政府による正式な原因認定は公表されていません。
約1,400万回の照会を検知したのはセキュリティ警報ではなく高額な請求書
デンマークでは、一定の条件を満たす民間企業がCPRの情報を照会でき、その利用に料金が発生します。TV 2が入手した当局資料によると、今回悪用されたアクセス権限から約1,400万回の検索が行われました。
政府が不規則なアクセスを認識したのは10月2日夜です。省庁関係者は、Pays ApSの利用量に対して通常より著しく高額な請求が発生したことが、異常に気付くきっかけだったと説明しています。
報道では、第三者が照会権限を使える状態になったのは9月10日で、遮断されたのは10月2日とされています。一方、実際の大量照会は9月20日ごろまでの約10日間に集中していたとみられます。約22日という数字はアクセスできた期間であり、継続して全期間にわたり大量の情報が取得されたという意味ではありません。
この事件では、中央登録簿のデータベースへ直接侵入したと発表されているわけではありません。正規の照会権限を持つ外部企業のアカウントを経由し、その権限を使って大量の情報を調べたことが問題となっています。
照会回数が企業の通常の顧客数を大きく超える場合、アクセスが正規のアカウントから行われていても、業務上は異常な利用です。今回、課金情報から異変が発見された経緯は、照会量・データ取得量に応じたリアルタイムの監視や利用上限が不正利用の発見に役立つことを示しています。
AIで作成したプログラムが使用されたとの現地報道も
10月13日付のRitzau通信によると、攻撃者を名乗る人物はPolitikenに対し、CPR情報の取得に使用したプログラムを生成AIで作ったと説明しました。Politikenが入手した4万文字超のプログラムを専門家2人が調べ、AI生成とみられると評価したとされています。
同報道では、攻撃者を名乗る人物が取得件数を874万9,975件と主張していますが、この数値は当局発表の確定件数ではありません。政府が発表した約880万人分への不正アクセスという規模と区別する必要があります。
AI利用の有無にかかわらず、ログイン後に大量照会が可能な状態であれば、自動処理によって取得件数を急速に増やせます。今回の原因を「AIによる高度な侵入」と説明するのではなく、正規権限の管理と大量検索を止める仕組みの有無を検討することが、システム管理上の論点となります。
過去にも認証情報の悪用で大規模な情報流出―Snowflakeと国内の委託先事案
Snowflake顧客環境の侵害(2024年)―盗まれた認証情報とMFA未設定
米国のデータ分析基盤Snowflakeを利用する顧客企業への攻撃では、インフォスティーラーによって窃取された認証情報が悪用されました。Mandiantは2024年、調査した被害環境で多要素認証(MFA)が設定されていなかったと報告しています。2026年には米司法省が、少なくとも165組織への不正アクセスに関与した被告の有罪答弁を公表しました。
Snowflake本体の基盤が直接侵害されたのではなく、顧客側の認証情報を使って正規の利用経路へログインされた点が今回のCPR事案との共通項です。ただし、攻撃対象や利用権限、データの取得方法まで同一という意味ではありません。事件の規模と経緯はSnowflakeへの認証情報悪用事件と実行役の有罪答弁でまとめています。
スカラコミュニケーションズ「i-ask」(2026年)―管理サイトへの不正ログイン
国内では、スカラコミュニケーションズが2026年10月に、FAQシステム「i-ask」の管理サイトへの不正ログインと不正プログラムの設置を公表しました。利用企業最大5社の問い合わせ情報、延べ最大71万3,126件に漏えいの可能性があると説明しています。
こちらは「123456」のような単純なパスワードが使われたと認定された事件ではありませんが、管理用アカウントの侵害が他社の顧客情報へ波及し得る事例です。利用企業別の影響は「i-ask」不正アクセスの影響企業まとめで確認できます。
同様の事故を防ぐために―認証だけでは防げない大量照会
企業や自治体が外部の事業者へデータベース・API・管理画面の利用権限を付与する場合、次の管理を組み合わせる必要があります。
- 推測しやすいパスワードを登録段階で拒否する。 「123456」などのよく使われるパスワードに加え、漏えい済みの文字列や自社名・サービス名に由来するパスワードも禁止対象とする。米NISTの「SP 800-63B-4」でも一般的・漏えい済みのパスワードをブロックリストで照合するよう定めています。パスワードを利用者ごとに固有化する運用は、安全なパスワード管理と生成方法で解説しています。
- 管理者・委託先アカウントへのMFAを適用する。 パスワードが漏えいしても直ちに使われないよう、管理者や外部利用者を優先して追加の認証を設定する。特に高リスクの管理者にはフィッシング耐性のある方式を検討します。方式や導入時の確認事項は多要素認証(MFA)とはを参照してください。
- 退職者・契約終了者の認証情報とAPIキーを無効化する。 担当者の退職や委託契約の終了時に、個人アカウント、共有アカウント、発行済みトークン、管理者権限を棚卸しする。今回、元従業員の認証情報が使われたとの証言がありますが、使用経路は未確定です。
- 正規アクセスでも大量照会を検知する。 事業者別・アカウント別に、通常の利用件数、対象者数、照会頻度、CSV出力量を計測し、異常時には通知や一時停止を行えるようにする。認証が成功しているかどうかとは別の監視が必要です。
- 外部企業に付与する照会権限を必要最小限にする。 契約上の業務で必要な属性、検索対象、処理件数、利用期間を明確にし、定期的に再評価する。具体的な点検項目は委託先のセキュリティ管理・再委託先の監督にまとめています。
2026年10月には日本の個人情報保護委員会も大規模な個人情報漏えいへの注意喚起を公表し、管理者への多要素認証、アクセスログの監視、APIの認可やレート制限などを対策例に挙げています。国内でのチェック項目は個人情報保護委員会の大規模漏えい対策に関する解説を参照してください。
CPR番号を使ったなりすましにも警戒―デンマーク政府の注意喚起
CPR番号はデンマークの個人識別番号で、行政や金融、医療など広い分野で利用されます。番号と氏名・住所を把握した第三者が、役所や銀行、通信事業者を装い、追加の認証情報を聞き出すリスクがあります。
デンマーク政府のSikkerDigitalは、CPR番号や住所などの情報だけで本人と判断しないよう、企業・行政機関に呼びかけています。本人確認には、MitIDによる認証、登録済みの電話番号への折り返し、あらかじめ登録した連絡先へのワンタイムコード送信などを推奨しています。口座変更、SIM再発行、パスワード再設定などでは、漏えいした情報だけに依存しない確認が必要です。
利用者側も、氏名・住所・CPR番号を正しく知っている相手からの連絡であっても、それだけで信用せず、正規サイトやアプリから情報を確認し、認証コードやパスワードを渡さない対応が必要です。
出典
- 中央個人登録簿への大規模な不正アクセス(2026年10月5日)―デンマーク研究・教育・デジタル化省
- CPRへの大規模な不正アクセス(2026年10月5日)―CPR管理当局
- Pays ApSの関与を同社が認めたとの報道(2026年10月9日)―Ritzau/DK Social
- Paysの3アカウントが「123456」、管理者も含まれるとのPolitiken調査報道(2026年10月9日)―Ritzau/DK Nyt
- 不正アクセス可能期間に関するTV 2の資料報道(2026年10月9日)―Ritzau/DK Teknik og Miljø
- 約1,400万回の照会と請求書での発覚―Ritzau/DK Teknik og Miljø
- 情報取得プログラムがAI生成とみられるとの報道(2026年10月13日)―Ritzau/DK AI
- CPR情報を使う本人確認の見直し―デンマークSikkerDigital
- クラウド顧客への認証情報悪用を調査(2024年6月)―Google Cloud/Mandiant
- パスワード認証の管理要件―NIST SP 800-63B-4
関連記事
 気仙沼市立病院がPOSレジ端末から約10万件の個人情報漏洩の可能性を発表
 ケロッグ、ランサムウェア グループ「Clop」のサイバー攻撃により従業員の情報が漏洩
 「腕試ししたかった」中学生がコンピューターウイルス作成と不正アクセス
 Apple、iPhoneを狙ったゼロデイ 攻撃に緊急対応 -iOSにセキュリティアップデートを配信
 NEC、2018年納入のロシア向け海底ケーブルを巡る報道に見解発表-共同通信は秘密調達網トップの来社を報道
 VSCodeのゼロデイでOAuthトークンがワンクリックで窃取可能-研究者がPoCを公開
 KDDI、メールシステムへの不正アクセスでメールアドレス・パスワード 最大1,422万件が漏洩の恐れ@nifty・BIGLOBE・J:COMなど6社に影響
 TrendAI Zero Day Initiative(ZDI)、未公開の脆弱性699件を「Upcoming Advisories」に掲載 ASUS・NVIDIAではCVSS 10.0の案件も
 SBI証券、Google・Appleアカウント乗っ取り経由で不正ログイン・取引の疑い―クラウド保存のパスキー悪用か

