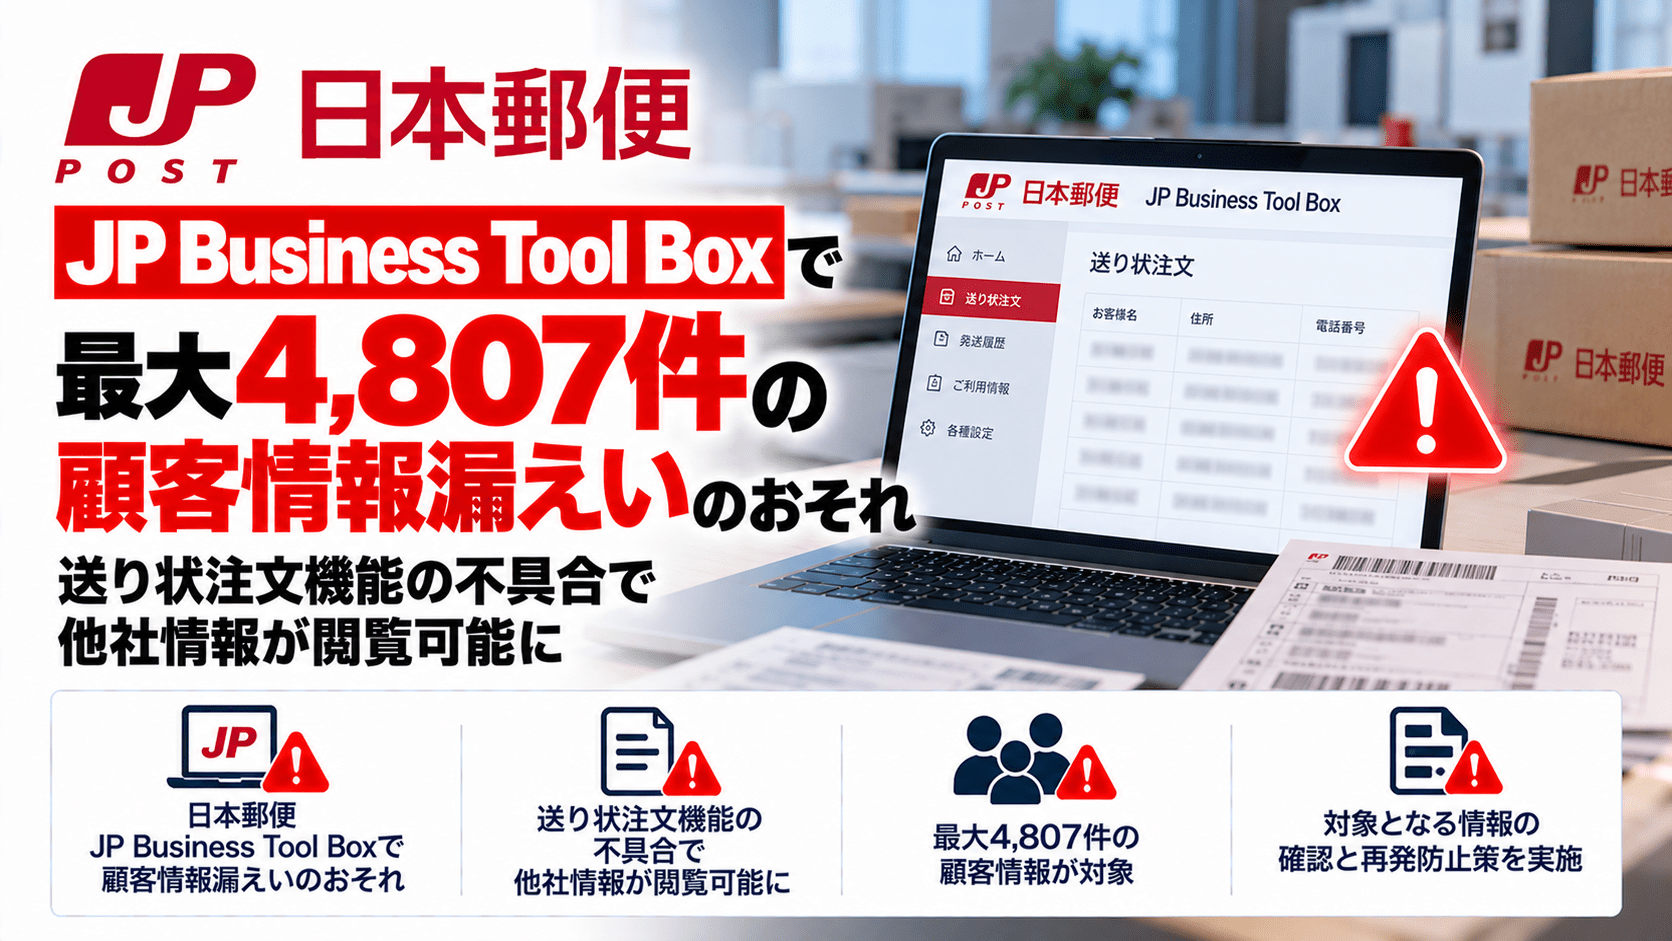
日本郵便株式会社は2026年10月13日、法人向けポータルサイト「JP Business Tool Box」で、アプリケーションの不具合により他の顧客の情報が閲覧できる状態になっていたと発表しました。閲覧された可能性がある情報は最大4,807件で、法人名や部署名、担当者名、住所、電話番号、メールアドレスなどが含まれます。
同社は10月8日19時15分ごろにサービス全体を停止し、緊急メンテナンスを実施。翌9日16時15分ごろに一部機能を除いてサービスを再開しました。10月13日時点で、該当情報がダウンロードまたは利用された形跡は確認されていません。
日本郵便「JP Business Tool Box」情報漏えいのおそれ・サマリー
- 公表日:2026年10月13日
- 運営会社:日本郵便株式会社
- 対象サービス:法人向けポータルサイト「JP Business Tool Box」
- 原因:アプリケーションの不具合により、「送り状注文機能」に登録された送り状ラベルの発注元情報が、別の顧客から閲覧できる状態になっていた
- 閲覧された可能性がある情報:最大4,807件。実際に閲覧された件数や人数を示すものではない
- 対象項目:法人名、部署名、担当者名、郵便番号、お届け先住所、電話番号、メールアドレス
- サービス停止:10月8日19時15分ごろ
- 一部サービス再開:10月9日16時15分ごろ
- 送り状注文機能:不具合修正後に再開予定。10月13日公表時点で再開時期は未定
- 日本郵便は対象情報のダウンロードや利用の形跡を確認しておらず、該当顧客へ書面などで個別通知する予定
| 項目 | 内容 |
|---|---|
| 発表日 | 2026年10月13日 |
| 対象 | JP Business Tool Boxの「送り状注文機能」に登録された情報 |
| 閲覧された可能性がある件数 | 最大4,807件 |
| 判明した原因 | アプリケーションの不具合 |
| 問題の状態 | 別の顧客に送り状ラベルの発注元情報が表示され得る状態 |
| 10月8日 | 19時15分ごろ、全サービス停止・緊急メンテナンス |
| 10月9日 | 16時15分ごろ、一部機能を除いて再開 |
| 対象顧客への対応 | 準備が整い次第、書面などで個別連絡 |
送り状ラベルの発注元情報が、別の利用企業から見える状態に
「JP Business Tool Box」は、日本郵便が法人向けに提供するインターネット上のポータルサイトです。送り状注文や集荷依頼など複数の業務サービスへ、一つの窓口からアクセスできます。
今回の不具合が発生した「送り状注文機能」は、ゆうパック・ゆうパケット用の未印字の送り状ラベルをWeb上から郵便局へ発注するものです。日本郵便によると、機能に登録された発注元情報を、本来その情報を閲覧する対象ではない別の顧客が参照できる状態になっていました。
日本郵便が閲覧された可能性があるとした情報は、次の7項目です。
- お客さま名(法人名)
- 部署名
- ご担当者名
- 郵便番号
- お届け先住所
- 電話番号
- メールアドレス
対象は法人利用の情報ですが、担当者名や連絡先など個人にひも付く情報も含まれます。最大4,807件という数字は情報の件数であり、4,807社または4,807人の情報が実際に漏えいしたことを意味するものではありません。
今回の発表で日本郵便が示した原因はアプリケーションの不具合です。外部の攻撃者による侵入、ランサムウェア感染や不正なデータ取得を確認したという内容ではありません。
10月8日に全サービス停止、翌日に一部再開
日本郵便は、他の顧客の情報が閲覧された可能性を検知したため、2026年10月8日19時15分ごろにサービス全体を停止し、緊急メンテナンスを実施しました。
10月9日16時15分ごろには、一部サービスを除いて運用を再開しています。同日付のサービス再開案内では、「送り状注文・集荷依頼機能」と「トライアルID新規登録機能」を継続停止するサービスとして挙げています。
その後、10月13日の正式発表では、原因となった「送り状注文機能」について、不具合を修正したうえで再開すると説明しました。再開時期は未定です。利用者は、自社で利用している個別機能の最新の稼働状況を日本郵便の公式案内で確認してください。
最大4,807件を調査、ダウンロード・利用の形跡は確認されず
日本郵便は調査の結果、顧客情報のうち最大4,807件が閲覧された可能性があると確認しました。一方、これらの情報がダウンロードまたは利用された形跡は見つかっていないとしています。
同社は、該当する顧客に対して準備が整い次第、書面などで個別に連絡する方針です。
対象企業の担当者は、日本郵便からの通知の有無を確認するとともに、今回の対象となる部署名・担当者名・連絡先を利用した不審な営業連絡や、日本郵便を装うメールが届いていないか注意する必要があります。今回の発表を根拠に、具体的な詐欺被害が発生したと判断できるわけではありません。
9月の「郵便局アプリ」不正アクセスとは別の事象
日本郵便では2026年9月にも、消費者向けの「郵便局アプリ」への外部からの不正アクセスが公表されています。この際は、ゆうIDおよび郵便局アプリに関連する顧客情報69件(19名分)が不正取得されたことを確認していました。
今回のJP Business Tool Boxは法人向けの別サービスで、原因もアプリケーションの不具合と説明されています。両事案を同一の攻撃や一連の侵害とみなす根拠は公表されていません。
9月の事案については、郵便局アプリへの不正アクセスで19名分の情報が不正取得された事例で整理しています。
情報システム部門が確認したい、利用者間の情報分離
今回のような誤表示は、外部からの攻撃がなくても顧客情報に影響を及ぼす可能性を示しています。法人向けポータルサイトの開発・運用では、同一機能を複数顧客が利用することを前提に、少なくとも次の観点を確認できます。
- ログイン中の顧客に割り当てられた情報だけが、画面表示やAPIの応答に含まれるか。異なる顧客IDで操作する検証を行う。
- 発注情報の一覧表示、詳細画面、ダウンロードなど、表示経路ごとに権限確認が機能するか。
- 更新・改修時に、複数のテスト用顧客アカウントを用いた情報分離の回帰テストを実施しているか。
- 誤表示の申告を受けた際に、機能単位で停止し、閲覧履歴を調査して対象顧客へ連絡できるか。
これらは今回の不具合の技術的原因を特定したものではなく、同種の誤表示を防ぐための一般的な確認項目です。別サービスで発生した類似事例として、街コンジャパンのシステム不具合による個人情報の誤表示もあります。
日本郵便の問い合わせ先
日本郵便は、今回の件について「お客様サービス相談センター」を案内しています。
- 固定電話など:0120-23-28-86(フリーダイヤル)
- 携帯電話:0570-046-666(通話料は利用者負担)
- 受付時間:全日8時~21時
- 自動音声ガイダンスでは「*」のあとに「1」を選択
出典
- 「JP Business Tool Box」におけるお客さま情報の漏えいのおそれについて(2026年10月13日)-日本郵便
- JP Business Tool Boxのサービス再開のお知らせ(2026年10月9日)-日本郵便
- JP Business Tool Boxの緊急メンテナンス作業に係るサービスの停止(2026年10月9日)-日本郵便
- JP Business ToolBox 公式サービス案内-日本郵便
関連記事
 Microsoft、2026年10月の月例パッチで1,411件の脆弱性を修正―攻撃に悪用されたWindows Shellゼロデイなど3件に対応
 双日株式会社の海外子会社へ不正アクセス
 アサヒ グループホールディングス、ランサムウェアによるサイバー攻撃で第3四半期決算発表を延期
 米自動車部品大手のLKQ、Oracle E-Business Suiteへのサイバー攻撃で9,070人分の個人情報が漏洩
 ロシア政府支援のハッカー集団「StarBlizzard」がWhatsAppから外交官を狙う
 Claude for Chromeの脆弱性、8回のパッチを経ても未修正-他の拡張機能がGmail・カレンダーを読み取り可能に
 Check Point VPNにCVSS 9.8の脆弱性 2件 オランダNCSCが早期悪用を警告(CVE-2026-85102/CVE-2026-85103)
 古野電気、米 海外子会社 FURUNO U.S.A.へ不正アクセスか-オンプレミスサーバの一部が影響
 ぼんち揚げのぼんち株式会社、煎餅工房さがえ屋で外部委託会社が適切にPC破棄せず個人情報流出の恐れ

