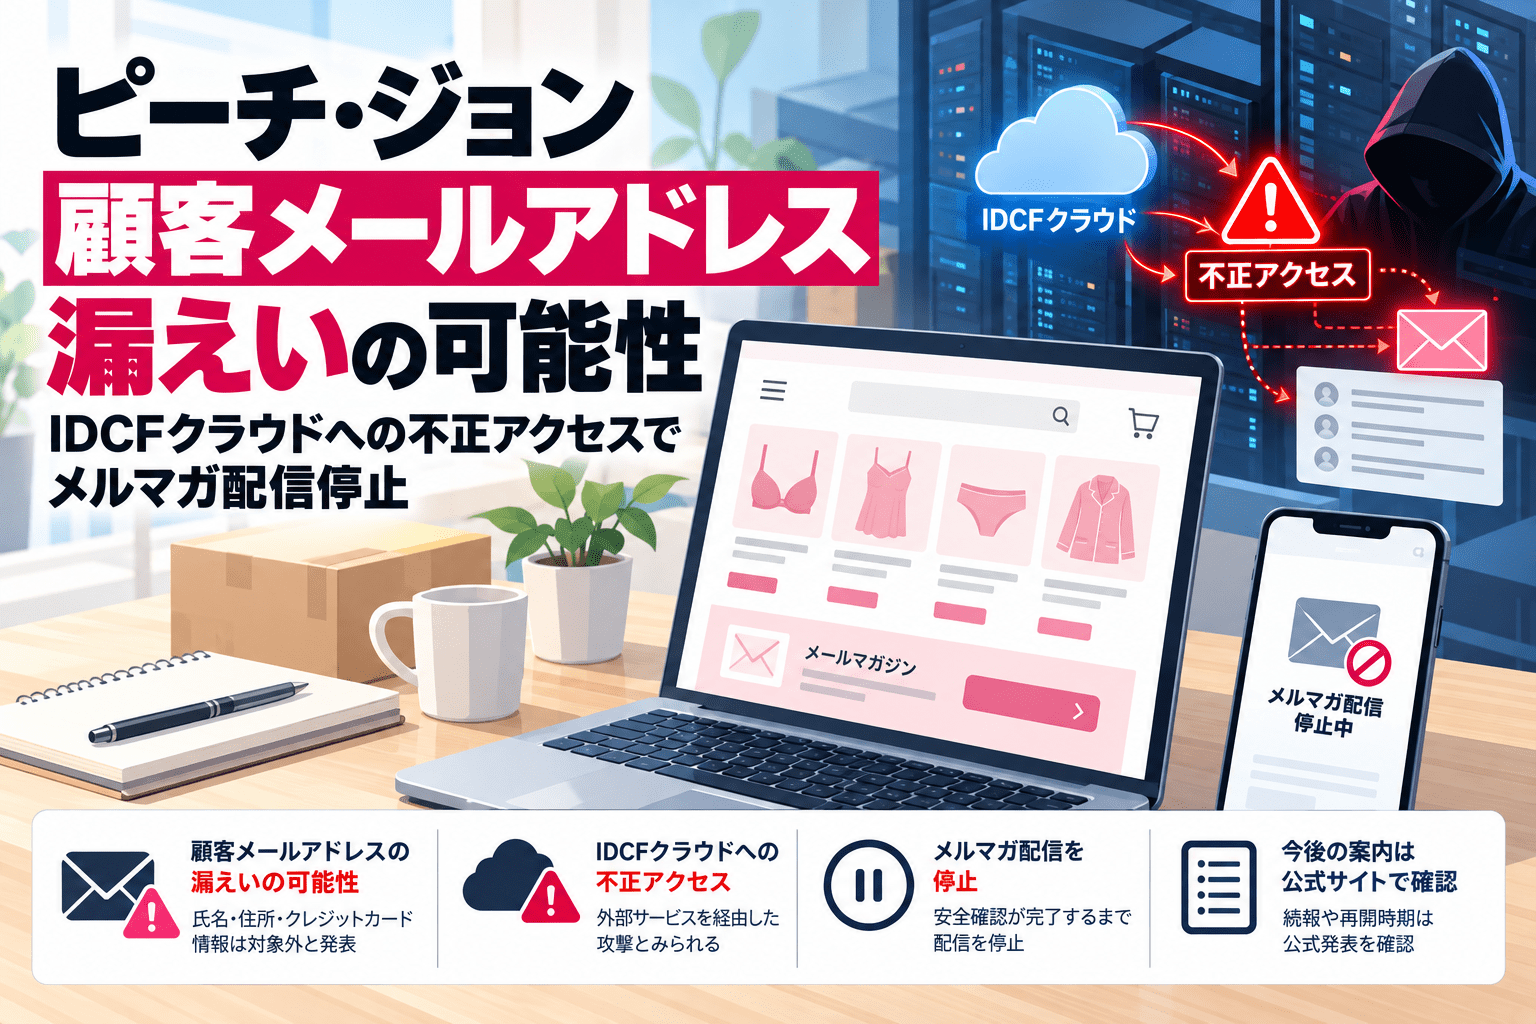
株式会社ピーチ・ジョンは2026年10月14日、メールマガジン配信サービスの提供事業者が利用するIDCフロンティアのシステムへの不正アクセスを受け、一部顧客のメールアドレスが漏えいした可能性があると公表しました。対象となる可能性がある情報はメールアドレスのみで、漏えいの有無や影響範囲について調査が続いています。
同社は安全性を確認できるまでメールマガジンの配信を停止します。氏名、住所、電話番号、クレジットカード番号などは当該メール配信サービスでは利用しておらず、今回の漏えい対象には含まれないと説明しています。
ピーチ・ジョンの個人情報漏えいの可能性に関するサマリー
- 公表日:2026年10月14日
- 公表企業:株式会社ピーチ・ジョン(PEACH JOHN、下着・アパレル事業)
- 発生元:メールマガジン配信サービスの提供事業者が利用するIDCフロンティアのシステム
- 対象となる可能性がある情報:一部顧客のメールアドレス
- 対象外:氏名、住所、電話番号、クレジットカード番号など。当該メール配信サービスでは使用していない
- 漏えいの有無と件数:調査中。10月14日の発表では具体的な対象件数を公表していない
- サービスへの対応:メールマガジンの配信を安全性が確認されるまで停止
- 利用者への注意喚起:同社を装う不審なメールのURLを開かず、個人情報を入力しないよう案内
| 項目 | 公表内容 |
|---|---|
| 対象企業 | 株式会社ピーチ・ジョン |
| 公表日 | 2026年10月14日 |
| 関連事業者 | メール配信サービス提供事業者、IDCフロンティア |
| 漏えいした可能性のある情報 | メールアドレスのみ |
| 対象件数 | 公表されていない |
| 確認状況 | 漏えいの有無・影響範囲は調査中 |
| 事業上の対応 | メールマガジン配信を一時停止 |
メール配信事業者の利用するIDCフロンティア環境が被害
ピーチ・ジョンが説明した不正アクセスは、同社のメールマガジン配信サービスを提供する事業者が利用するIDCフロンティアのシステムで発生したものです。発表は、ピーチ・ジョンのオンラインショップそのものが攻撃者に侵入されたとする内容ではありません。
IDCフロンティアは10月7日午前3時40分頃、クラウドサービス「IDCFクラウド」の東日本リージョン1における一部環境で障害が発生したと公表しました。同社の10月8日付第3報によれば、tesla、henry、pascal、jouleの4ゾーンが対象で、495の企業・自治体が影響範囲に含まれます。仮想サーバーの停止・再起動不能が発生し、被害を受けた環境に保存されたデータの取り出し・復元は困難な見通しとされています。
IDCフロンティアは原因としてランサムウェアによる攻撃を公表しています。ただし、基盤上で障害や不正アクセスが起きたことと、ピーチ・ジョンのメールアドレスが実際に第三者へ持ち出されたことは同じではありません。同社の発表では、後者の調査が続いています。
今回の事例を含むサービス障害と顧客データへの影響は、IDCFクラウドのサイバー攻撃による影響企業・サービスまとめで整理しています。
氏名・住所・カード番号は対象外、漏えい件数は未公表
ピーチ・ジョンは、今回の影響を受けた可能性があるメール配信サービスでは、氏名、住所、電話番号、クレジットカード番号などを利用していないと説明しました。このため、今回の発表における漏えいの可能性がある項目はメールアドレスに限られます。
対象となったメールアドレスの件数や、何件が第三者に取得されたかは公表されていません。「顧客情報が漏えいしたことが判明した」「何万人の情報が流出した」といった断定は避ける必要があります。
また、メールマガジンの配信停止は、情報の安全性を確認するための措置です。これだけで、同社のECサイトにおける商品注文や決済のシステム障害が発生したと判断することはできません。
利用者は「情報確認」「再登録」を装う不審メールに注意
ピーチ・ジョンは、同社を装った不審なメールに注意し、身に覚えのないメールに記載されたURLへアクセスしたり、個人情報を入力したりしないよう呼び掛けています。
氏名などが今回の対象外であっても、メールアドレスが悪用されれば、ブランドを名乗る偽の会員確認メール、購入履歴・配送通知を装う連絡、決済情報の再入力を求めるフィッシングメールなどが届くおそれがあります。これらは利用者が注意すべき一般的な手口であり、今回の事案に便乗した詐欺が確認されたという意味ではありません。
利用者は次の対応を確認してください。
- 「会員情報の確認」「メルマガ再登録」「支払い情報の更新」などのメールを受け取っても、本文のリンクから個人情報やカード情報を入力しないようにします。
- 差出人表示に「PEACH JOHN」と書かれていても正規の送信元とは限りません。公式サイトをブックマークや検索から直接開き、案内の有無を確認します。
- 不審なページでパスワードを入力した場合は正規サイトから変更し、同じパスワードを使っている他サービスも変更します。カード情報を入力した場合は、利用するカード会社の公式窓口へ速やかに相談します。
- メールマガジンは安全性が確認されるまで停止すると発表されています。配信再開や情報確認を口実に、直ちに外部サイトへの登録を求める案内には警戒してください。
今回の対象情報はメールアドレスであり、発表を受けた全利用者に一律のパスワード変更やクレジットカード再発行が必要とされたわけではありません。
メール配信業務で再委託先の保管データを把握する必要性
今回の事案は、企業が直接契約するメール配信事業者のさらに先にあるクラウドサービスで発生した不正アクセスが、顧客への情報漏えいリスクとメール配信停止につながった事例です。
情報システム部門とマーケティング担当者は、メールマガジン配信に必要な顧客データをどの事業者が保管し、どの項目を、どれだけの期間保持しているかを確認しておく必要があります。住所・カード番号などを配信基盤へ渡していなかったことは、今回の影響情報をメールアドレスに限定できた要因と考えられます。
メール配信基盤の障害に備えて、配信停止の判断、代替手段、顧客への連絡、漏えい可能性の調査をどの組織が担うかまで定めておけば、委託先事故時の初動を進めやすくなります。
出典
- IDCフロンティア社で発生した不正アクセスに伴うメールアドレス漏えいの可能性について(2026年10月14日)―ピーチ・ジョン
- 【第3報】当社サービスの一部システムへの不正アクセスによる障害について(2026年10月8日)―IDCフロンティア
- 【第4報】不正アクセスによる障害への対応体制について(2026年10月9日)―IDCフロンティア
関連記事
 ニッスイ子会社・日水物流、10月19~25日の週に全拠点で通常稼働へ―IDCFクラウド障害受け別サーバーで新システム構築
 警察庁、中国政府関連企業ITGが支援するサイバー攻撃に注意喚起―日本の空港も脆弱性スキャンの対象に
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

