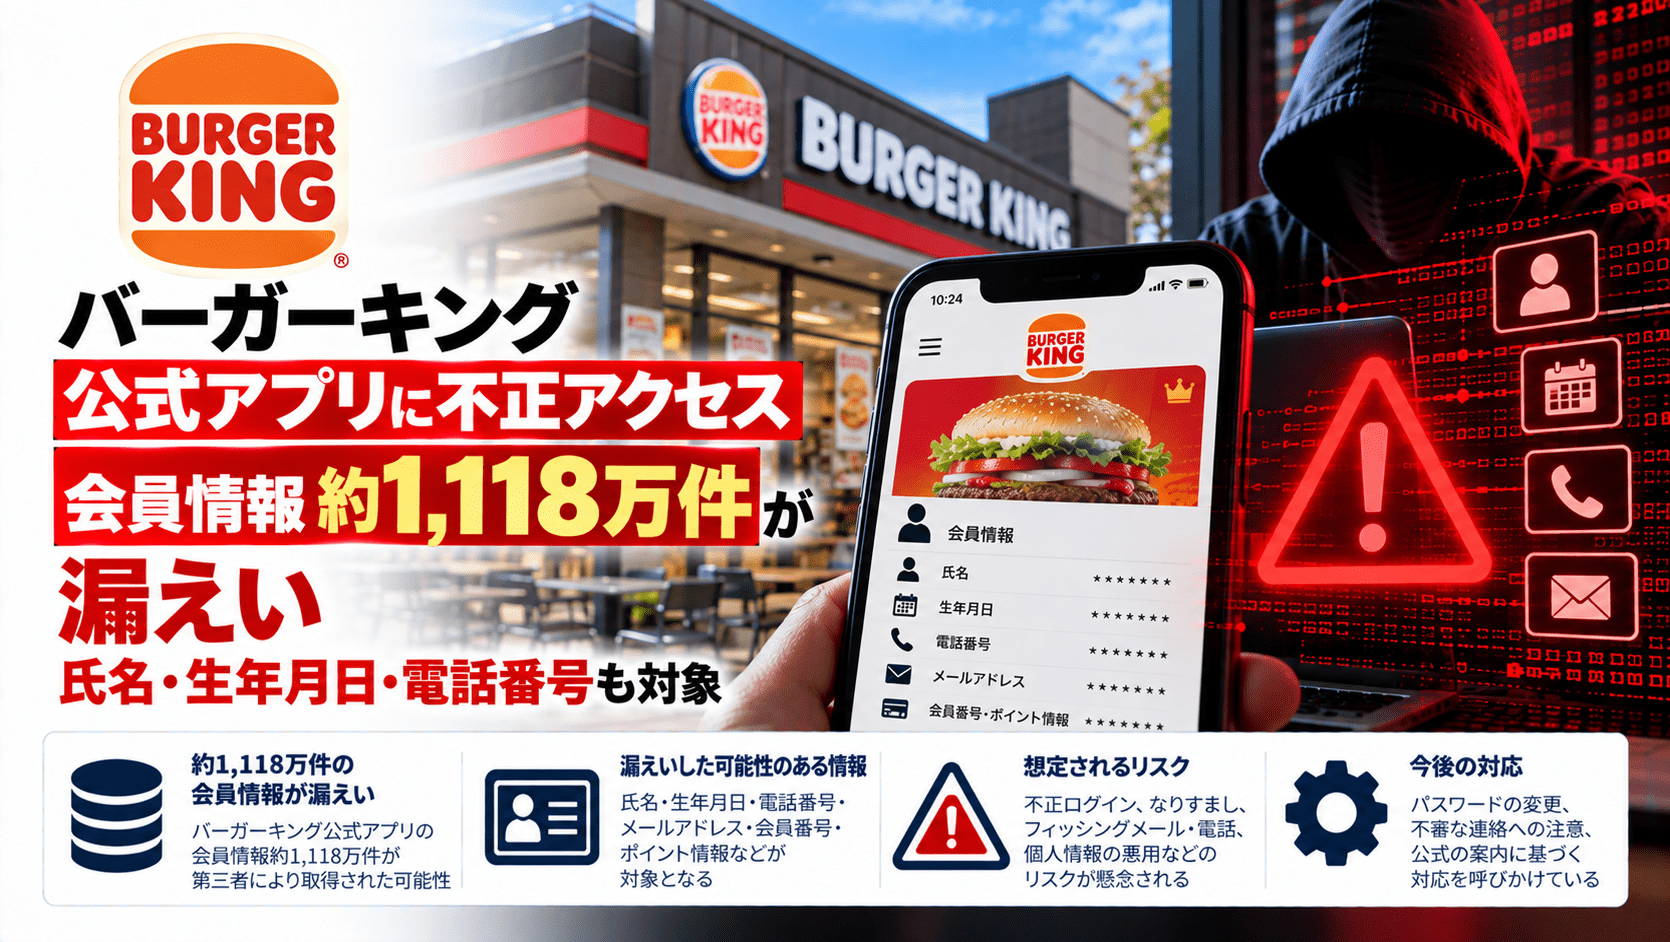
バーガーキングを運営する株式会社ビーケー・ジャパンは2026年10月15日、公式アプリの会員情報を管理するシステムが第三者から不正アクセスを受け、会員情報約1,118万件が外部に漏えいしたと発表しました。氏名、メールアドレス、電話番号、生年月日などが含まれており、同社は利用者に対し、不審なメールやSMS、電話への注意を呼びかけています。
不正アクセスは10月2日から7日にかけて発生し、13日に情報漏えいが判明しました。クレジットカード番号は同社で保持しておらず、ログインパスワードの漏えいも現時点では確認されていません。また、公表時点で本件に起因する情報の不正利用などの二次被害は確認されていません。
バーガーキング公式アプリ不正アクセスのサマリー
- 公表日:2026年10月15日
- 運営会社:株式会社ビーケー・ジャパン
- 対象:バーガーキング公式アプリの会員情報管理システム
- 不正アクセス期間:2026年10月2日~10月7日
- 漏えい判明日:2026年10月13日
- 漏えい規模:公式アプリ会員情報約1,118万件(公表単位は「件」であり、実人数の確定値ではありません)
- 対象項目:会員ID、メールアドレス、登録種別、都道府県、性別、生年月日、氏名(漢字・カナ)、電話番号、モバイルオーダー履歴の有無、メールアドレス認証の有無
- クレジットカード番号:同社では保有しておらず、漏えい対象外
- ログインパスワード:漏えいは現時点で確認されず
- 対応:攻撃元からの通信遮断、暫定対策、対策本部設置、個人情報保護委員会への報告。恒久対策・外部専門機関の調査・対象者へのメール案内を進行中
- 二次被害:10月15日の公表時点で、本件に起因する不正利用などは確認されず
| 項目 | 公表内容 |
|---|---|
| 対象サービス | バーガーキング公式アプリ |
| 被害の種類 | 第三者による不正アクセスと会員情報の外部漏えい |
| 不正アクセス期間 | 2026年10月2日~7日 |
| 情報漏えい判明 | 10月13日 |
| 公表 | 10月15日 |
| 対象件数 | 約1,118万件 |
| 調査状況 | 外部専門機関と原因・侵入経路を調査中 |
| 当局対応 | 個人情報保護委員会へ報告済み |
約1,118万件の会員情報が外部へ漏えい、生年月日や氏名・電話番号も
ビーケー・ジャパンが漏えい対象として挙げたのは、会員IDやメールアドレスだけではありません。氏名(漢字・カナ)、電話番号、生年月日、都道府県、性別、登録種別、メールアドレス認証の有無も含まれます。
「モバイルオーダー履歴の有無」も対象項目ですが、これは履歴が存在するかどうかを示す情報であり、注文した商品や店舗、注文日時などの詳細な購入履歴が漏えいしたという発表ではありません。対象となる情報を混同しないよう注意が必要です。
一方、同社はクレジットカード番号を保持していないと説明しています。ログインパスワードについても漏えいは確認されていません。今回の件数を、カード情報やパスワードが流出した件数として扱うことはできません。
10月2~7日に不正アクセス、13日に漏えい判明
公式発表によると、同社は会員情報管理システムに対する不正アクセスの可能性を把握して調査を実施しました。その結果、10月2~7日の期間に第三者が不正アクセスし、会員情報が外部に漏えいしていたことが10月13日に判明しました。
不正アクセスの事実を把握した後、同社は該当する通信元からのアクセスを遮断しました。対策本部の設置、暫定的な防御措置、個人情報保護委員会への報告は実施済みとしています。
不正アクセスが可能となった詳しい原因は、外部専門機関と連携して調査中です。現時点でSQLインジェクション、APIの不備、認証情報の悪用など特定の手口が原因だったと断定できる情報はありません。
生年月日・氏名・連絡先の組み合わせによる二次被害に注意
今回の漏えいでは、メールアドレスや電話番号に加え、氏名・生年月日・都道府県が対象となっています。こうした情報を組み合わせられると、実在する会員を名指しした不審な連絡が届いた場合、受信者が正規の案内だと誤認する危険があります。
想定されるのは、バーガーキングを装い「会員情報の再確認」「補償の手続き」「クーポン・ポイントの再発行」などを理由に偽サイトへ誘導するフィッシングです。メールだけでなく、SMSや電話によって追加の個人情報、パスワード、認証コード、決済情報を聞き出そうとする手口にも警戒が必要です。これは一般的な悪用リスクの説明であり、今回実際にそのような詐欺が起きたという意味ではありません。
今回漏えいした情報にはログインパスワードが確認されていないため、直ちにアカウント乗っ取りが発生したと結び付けることはできません。ただし、本人を装った連絡から偽のログイン画面へ誘導されれば、別途認証情報を盗まれるおそれがあります。
警察庁も、企業やサービスをかたるメール・SMSで偽のログイン画面に誘導し、IDやパスワードなどを盗むフィッシングについて注意喚起しています。実際の対策例は情報漏えい後の「おわび」を装うフィッシング詐欺への注意点でも整理しています。
バーガーキング公式アプリの利用者が確認したい対策
メールやSMS内のURLから認証情報を入力しない
ビーケー・ジャパンは、自社やサービスを装った不審なメール・SMS・電話への注意を呼びかけています。案内に記載されたリンクや添付ファイルは不用意に開かず、バーガーキングの公式サイト・公式アプリを自分で開いて内容を確認してください。氏名や生年月日を言い当てられても、連絡元の真正性の証明にはなりません。
不審な電話で認証コードや決済情報を伝えない
サポート担当者やキャンペーン担当者を名乗る電話があっても、追加の個人情報やSMSのワンタイムコードを求められた場合は即答せず、公式窓口へ自分から問い合わせます。クレジットカード番号自体は今回の漏えい対象外ですが、偽の補償手続きなどを通じて新たに取得される危険があります。
パスワード漏えいと決めつけず、不審な操作には早めに対処
今回の発表ではログインパスワードの漏えいは確認されていません。そのため「パスワードが流出した」との前提で一律の変更義務が公表されたわけではありません。ただし、不審なログイン通知を受けた、偽サイトにパスワードを入力した、他サービスと同じパスワードを使い回しているといった場合は、正規サイトでの変更や、同じパスワードを使用するサービスの見直しを行ってください。
焼肉きんぐアプリの約1,079万件漏えいとは別事案
10月5日には、物語コーポレーションが運営する「焼肉きんぐ」公式アプリでも1,078万8,963件の会員情報漏えいが公表されました。名称が似ているものの、バーガーキングはビーケー・ジャパン、焼肉きんぐは物語コーポレーションが運営しており、別のサービス・別の事案です。
焼肉きんぐ公式アプリの情報漏えいを扱った記事では、会員番号、登録名、メールアドレス、電話番号の漏えいが確認されています。一方、今回のバーガーキングでは生年月日や都道府県、モバイルオーダー履歴の有無なども対象とされています。現時点で両事案に共通の侵入原因や攻撃者が確認されたわけではありません。
企業・アプリ運営事業者が確認したい事項
同社は外部専門機関と原因調査を継続し、恒久対策や監視体制の強化を進めると説明しています。大規模な会員情報を保有する企業では、今回の具体的侵入原因を推測するのではなく、管理システムへのアクセス権限、ログの保持と検知、退会済み・不要データの保存状況、個人情報の保有項目を点検対象にすることが考えられます。
IPAは10月9日、大量の個人情報を持つオンラインサービスで相次ぐ不正アクセスを踏まえ、経営層の主導によるリスク管理と対策の実施を呼びかけています。障害や情報漏えいが生じた際には、技術面の封じ込めに加え、対象者の確定、問い合わせ窓口、通知内容の確認まで含めた対応計画が必要になります。
問い合わせ先
バーガーキングの公表資料では、本件の問い合わせ先を次のように案内しています。
- ビーケー・ジャパン カスタマーサービス:0120-945-630
- 受付:平日10:00~17:00(土日祝日を除く)
- メール:[email protected]
問い合わせ先も、メールやSMSに記載された連絡先をそのまま利用せず、バーガーキング公式サイト上の案内と照合してください。
出典
- 不正アクセスによる公式アプリ会員情報漏えいに関するお詫びとお知らせ(2026年10月15日)|株式会社ビーケー・ジャパン
- フィッシング対策|警察庁
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)|IPA
関連記事
 情報システム研究機構が不正アクセスされるが「脅迫は無意味」
 大阪公立大学、ランサムウェア攻撃で約500台のサーバー停止―バックアップの多くも暗号化、8日まで全授業休講
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

