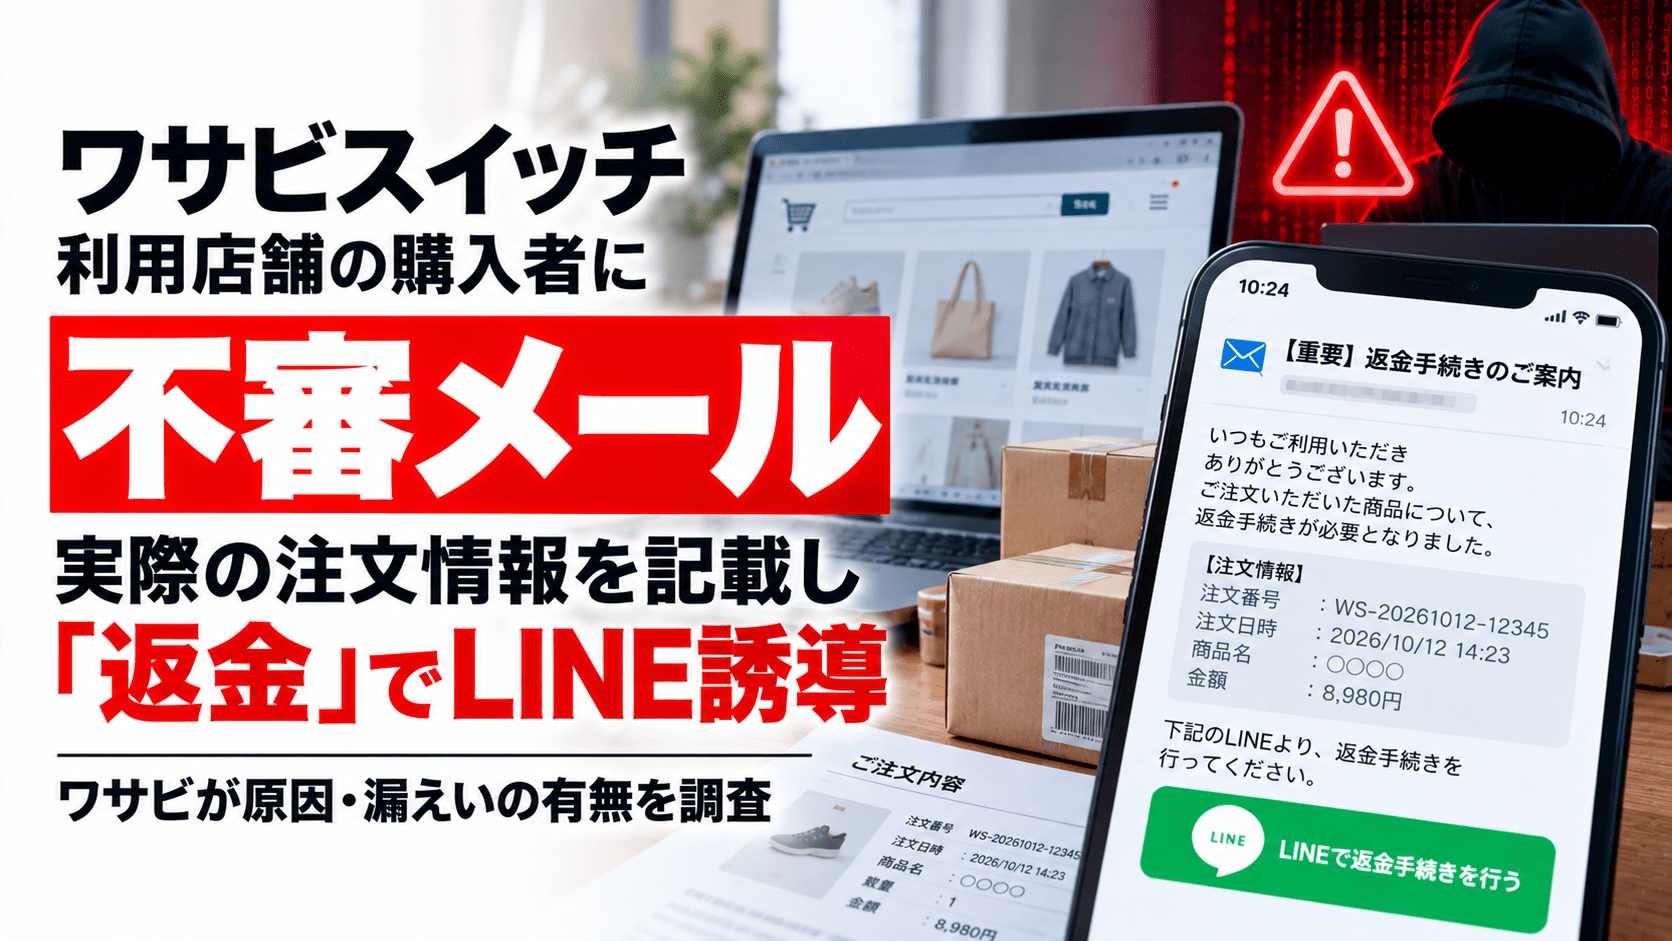
リユース業界向けEC一元管理サービス「WASABI SWITCH(ワサビスイッチ)」を提供する株式会社ワサビは2026年10月15日、同サービスを利用する店舗の購入者宛てに不審なメールが届いているとして注意喚起しました。メールには実際の注文日時や商品名、金額、届け先などが記載され、「品切れのため返金する」としてLINEアカウントへの連絡を促しています。送信元には店舗と関係のないフリーメールアドレスが使用されていました。
同社はメールの送信経路や原因、影響範囲を調査しており、現時点でWASABI SWITCHからの情報漏えいが確認されたわけではありません。購入者は、注文情報が一致していてもメールの案内に従わず、購入した店舗やECモールの正規窓口から確認する必要があります。
ワサビスイッチの不審メール事案のサマリー
- 公表:2026年10月15日21時9分、株式会社ワサビが公式サポートサイトで注意喚起。
- 発覚:同日、WASABI SWITCH利用店舗から「購入者に不審なメールが届いた」と連絡が寄せられました。
- メールの内容:実際の注文日時、商品名、金額、お届け先などの注文情報が記載されています。
- 誘導手口:商品の品切れを理由に返金手続きを案内し、LINEでの連絡を要求しています。
- 送信元:該当店舗とは関係のないフリーメールアドレスです。
- 調査状況:送信経路、原因、影響範囲、WASABI SWITCHからの情報漏えいの有無を調査中です。
- 影響した店舗数、購入者数、金銭被害の有無については、公表資料に具体的な数値はありません。
| 項目 | 公表内容 |
|---|---|
| 公表主体 | 株式会社ワサビ(WASABI SWITCH) |
| 公表日時 | 2026年10月15日21時9分 |
| 確認された事象 | 利用店舗の購入者に実際の注文情報を含む不審メールが届いたとの報告 |
| メールの特徴 | 品切れ・返金を名目にLINEへの連絡を促す。店舗とは無関係のフリーメールアドレスから送信 |
| 情報漏えいの有無 | 調査中 |
| 現在の対応 | 原因、送信経路、影響範囲を調査。追加情報が判明した場合は改めて案内する方針 |
実際の注文内容を示して「公式LINE」へ誘導
ワサビが公開した不審メールの例では、注文に関する情報の下に、商品の品切れを理由とした返金案内が続いています。「以前から連絡しているが返信がない」という趣旨の文言や、返金受付に期限があるとする記述もあり、受信者に早急な対応を促す構成です。さらに、連絡先として「公式LINE」を名乗るアカウントへの誘導が記載されています。
このようなメールは、送信元の表示名や文章だけでなく、実際の購入履歴と一致する情報を使って信頼させる点が厄介です。ただし、正しい注文情報が書かれていること自体は、メールの送信者が正規の販売店である証拠にはなりません。
ワサビの10月15日付公表では、これらの情報がどの経路で第三者に渡ったかは特定されていません。注文情報の記載をもって、WASABI SWITCHの本番システムへの不正アクセスやデータベースからの情報流出が判明したと断定することはできません。
購入者は返金を求めるLINEの案内に応じない
不審メールを受け取った購入者は、メール内のLINEリンクを開いたり、案内されたアカウントに連絡したりせず、購入履歴をECモールや店舗の公式サイトで確認してください。品切れや返金について確認が必要な場合は、注文時に利用した正規の問い合わせ窓口から連絡します。
- メール本文にあるLINEアカウントの追加や、外部サイトへのアクセスを避ける。
- 銀行口座、クレジットカード情報、認証コードなどの入力・送信を求められても応じない。
- すでにLINEでやり取りした場合は、提供した情報と送金の有無を確認する。認証情報を入力した場合は正規アプリから変更し、ログイン状況を点検する。
- 金銭を送った場合は、利用した金融機関・決済事業者や警察へ速やかに相談する。
一般的な偽メールの見分け方と初動対応は、セキュリティ対策Labの個人情報漏えい時のリスクと対策でも整理しています。
利用店舗が確認したい注文情報の取り扱いと通知体制
EC店舗側では、今回のような問い合わせがあった際に、まず受信メールの原本(ヘッダーを含む)と注文履歴を保全し、正規の注文通知との相違点を確認することが考えられます。そのうえでワサビ側の調査と連携し、自社が利用するECモール、注文管理システム、配送・通知サービスなどのアクセス権限や操作履歴を点検することができます。
具体的には、管理画面への不審なログイン、注文データの大量エクスポート、API連携用認証情報の利用履歴、通知メールの送信設定などを確認し、影響が疑われる顧客へは正規の連絡経路から注意喚起する対応が想定されます。これらは利用店舗向けの一般的な確認事項であり、今回の事案で各システムに侵害があったと判明したことを意味しません。
ワサビは2026年3月・7月にも別のセキュリティ事案を公表
ワサビは2026年3月にカスタマーサポート用Chatworkアカウントへの不正アクセス、同年7月には開発環境のMySQL・Redisに対する不正アクセスを公表しています。7月の事案では一部のAPIキー等が窃取された一方、同社は開発環境に保存されていた注文・顧客情報はダミーデータで、実在する顧客の個人情報や機密情報の漏えいはなかったと説明しました。
7月の事案の侵入経路や対策については、当サイトのワサビ開発環境への不正アクセスの解説記事で詳しく取り上げています。10月15日の不審メールとこれらの過去事案との関連は確認されておらず、別の事象として扱う必要があります。
なお、2026年10月には、アバハウスインターナショナルも実際の注文情報と一致する「返金」を装った不審メールについて公表しています。同事案では社内システムへの不正アクセスの痕跡も確認されていますが、今回のワサビの件も同じ原因であることを示すものではありません。手口の比較はアバハウスの情報漏えいのおそれと不審な返金メールで確認できます。
出典
- 【重要】不審なメールに関する注意喚起(2026年10月15日) – 株式会社ワサビ
- 【重要】開発環境への不正アクセスによるセキュリティインシデントに関するご報告とお詫び – 株式会社ワサビ
- 【重要】弊社アカウントへの不正アクセスに関するご報告と、セキュリティ体制の抜本的強化について – 株式会社ワサビ
- LINE乗っ取り・詐欺被害に遭わないために知っておきたいこと – LINEヘルプセンター
- 要注意メール – 迷惑メール相談センター
関連記事
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円
WelcomeHRを運営するワークスタイルテックが約15万人の個人情報漏洩を発表
福島県郡山市の委託先社員がマイナンバーカードの個人情報を私的に利用

