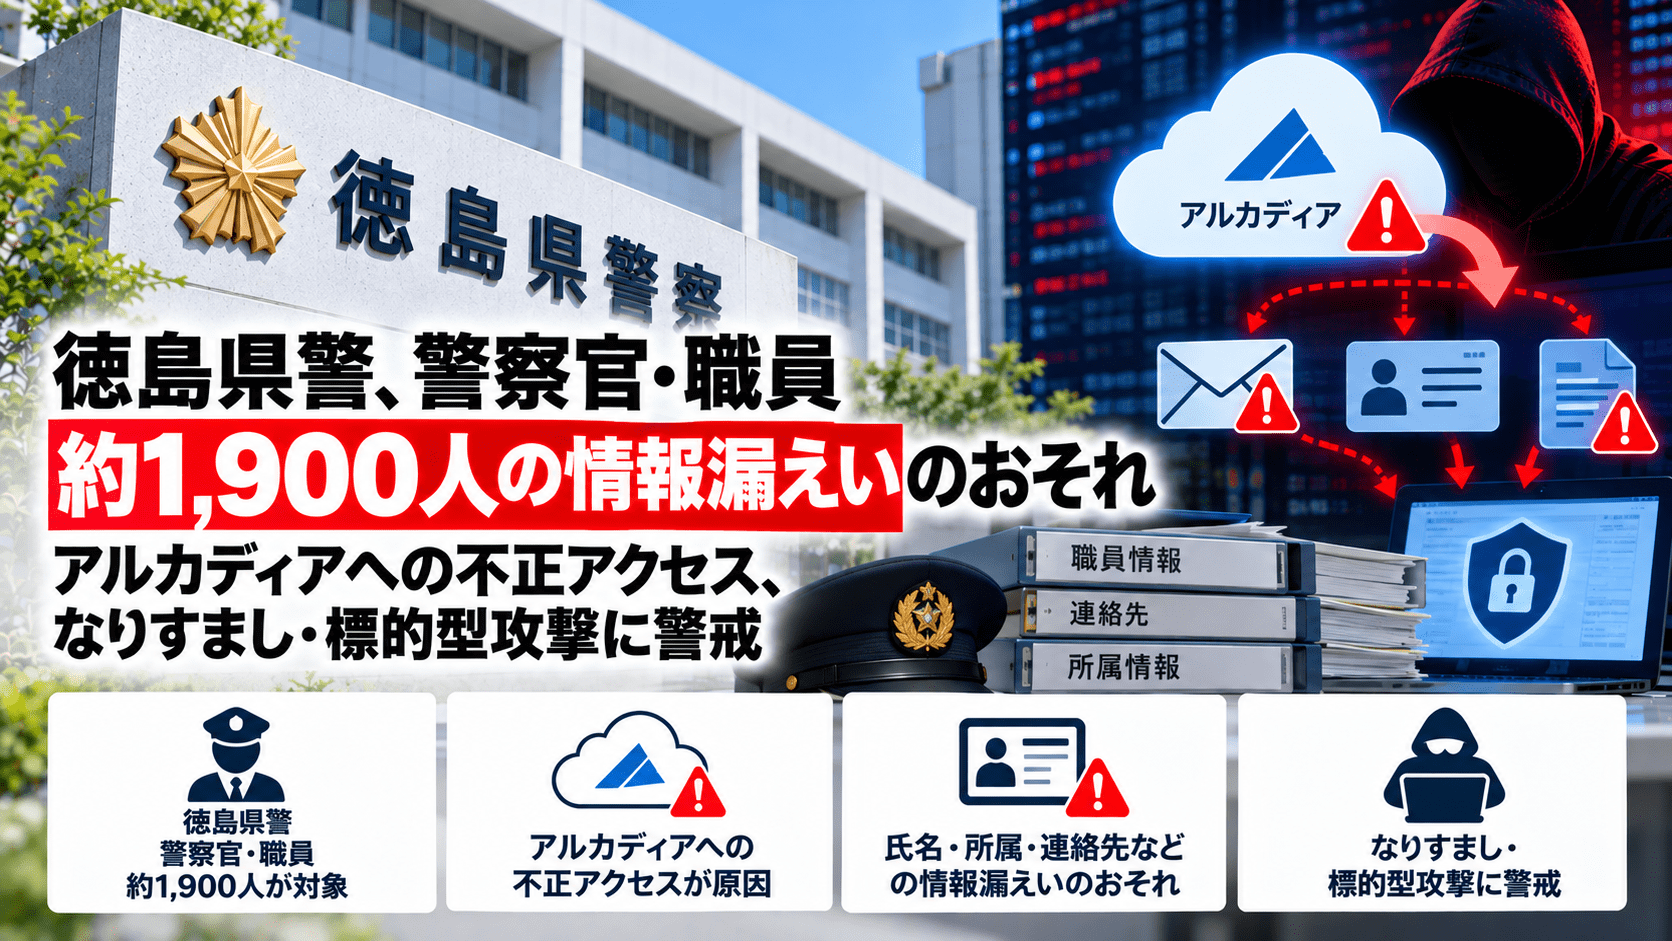
徳島県警察が災害時の安否確認などに利用していた外部の緊急連絡システムで、警察官や職員約1,900人分の氏名、所属、メールアドレスが漏えいした可能性があることが分かりました。2026年10月16日、四国放送が報じています。システムを提供する株式会社アルカディアで確認された不正アクセスに伴うもので、県警自体の業務システムが侵害されたという発表ではありません。
徳島県警は対象システムの利用を停止し、災害時は職員の自主参集や電話連絡網で対応する方針です。報道時点で情報の不正利用は確認されていません。一方、警察官の氏名と所属がメールアドレスに結び付く場合、特定の職員を狙った偽の業務連絡や、実在する警察官を装った連絡への悪用が懸念されます。
徳島県警の情報漏えいのおそれ:概要
- 報道日:2026年10月16日18時13分(四国放送)
- 対象:徳島県警察の警察官・正規職員のうち、システムに登録されていた約1,900人
- 漏えいした可能性がある情報:氏名、所属、メールアドレス
- 利用目的:災害時の安否と参集可否を確認する緊急連絡システム
- 提供事業者:株式会社アルカディア
- 事業者からの連絡:10月13日午前11時ごろ
- 県警の対応:システム利用を停止し、自主参集・電話連絡網で代替
- 二次被害:10月16日の報道時点で不正利用は確認されていない
| 項目 | 内容 |
|---|---|
| 事案の起点 | アルカディアが提供する情報配信サービスへの不正アクセス |
| 県警の利用システム | 災害時の緊急連絡・安否確認システム |
| 影響人数 | 約1,900人(未登録だった数人を除く) |
| 対象情報 | 氏名、所属、メールアドレス |
| 漏えいの状態 | 可能性がある段階。約1,900人分の流出が確定したわけではない |
| 代替手段 | 職員の自主参集および電話連絡網 |
アルカディアから10月13日に連絡、徳島県警は利用を停止
四国放送によると、徳島県警が利用するシステムは、災害時に警察官や職員本人の安否と参集の可否を確認するためのものです。県警は10月13日午前11時ごろ、アルカディアから情報漏えいの可能性とサービス運用停止について連絡を受けました。対象は警察官と正規職員全員ですが、設定上の不備などで登録されていなかった数人を除き、約1,900人分の情報が対象とされています。
アルカディアは10月11日16時30分に「SpeeCAN RAIDEN」で不審な挙動を確認し、12日午前3時ごろに侵入経路を塞ぐ応急措置を実施しました。15日には一時停止していた一部サーバーの復旧完了を公表しています。ただし、徳島県警では16日の報道時点で緊急連絡システムの利用を引き続き停止していました。事業者によるシステム復旧と、個々の利用組織による運用再開は別の判断です。
アルカディアへの不正アクセスでは、全国の自治体や防災関連サービスにも影響が広がっています。関連する公表は、アルカディア「SpeeCAN RAIDEN」不正アクセスの影響先まとめで整理しています。
警察職員の氏名・所属が漏れた場合に考えられるリスク
職員を狙った標的型メールや偽の緊急連絡
実在する職員の氏名・所属を把握した第三者が、上司や関係部署、安否確認システムの管理者を装い、「登録情報の再確認」「緊急連絡先の更新」などを求めるメールを送る可能性があります。公表された連絡先と組織情報を組み合わせたメッセージは、一般的な迷惑メールよりも本物らしく見えるおそれがあります。
一方、今回の報道で漏えいの可能性が指摘されているのは氏名・所属・メールアドレスです。県警の認証情報、捜査資料、担当事件などが流出したとの情報は示されていません。
実在する警察官になりすます連絡
警察官の氏名や所属は、市民などに対して警察関係者を装う際の材料にもなり得ます。警察庁は以前から、警察官を名乗って金銭や資産の提出を求める「ニセ警察詐欺」に注意を呼びかけています。
今回の県警職員の情報が詐欺に使われた事実は確認されていません。ただし、実在する氏名や所属を告げられても、それだけで相手が本物の警察官だとは判断できません。警察や企業を名乗る相手から個人情報や送金を求められた場合は、一度連絡を切り、相手が示した番号ではなく、警察や企業の公式サイトに掲載された連絡先へ自分でかけ直す必要があります。
災害時連絡の遅延・混乱
安否確認システムの停止は、個人情報保護だけでなく災害対応上の問題にもつながります。大量の職員へ同時に通知できない場合、電話連絡網の遅延や連絡状況の集約負荷が増える可能性があります。今回、県警は自主参集と電話連絡網に切り替えており、代替手段が実際に機能するかの確認も必要です。
徳島県警・対象職員が確認したい対応
- 対象と連絡先の特定: 委託先から対象データの種類・人数・取得された可能性のある範囲について追加報告を受け、該当職員への周知と相談窓口を整備する。
- 偽の安否確認・業務連絡への警戒: 管理者や幹部を名乗るメール・SMSであっても、URLへの誘導や認証情報の要求があれば別の既知の連絡経路で照合する。不審な連絡は組織の担当部署に報告する。
- アカウントの確認: 登録メールアカウントへの不審なログインや転送設定を確認し、多要素認証を利用する。メールアドレスだけが知られたこととパスワード漏えいは区別する。
- 代替連絡網の検証: 電話連絡網や自主参集の手順が最新か、連絡不能時の代替方法、安否の集計担当、夜間・休日の運用を再確認する。
- 委託先の再開判断: アルカディアの調査結果、侵入経路の遮断、再発防止策を確認し、県警側の要件で運用再開の可否を判断する。
同じアルカディアへの不正アクセスでは、広島県警でも警察官・職員約5,700人分の情報に漏えいの可能性が報じられています。いずれも同一の委託先事案に関連する影響であり、各県警への個別のサイバー攻撃が確認されたわけではありません。
出典
- アルカディア問題 県警でも情報漏えいのおそれ【徳島】(2026年10月16日)-四国放送NEWS/ライブドアニュース掲載
- 徳島県警でも漏えいか、警察官と職員計約1900人分の個人情報-徳島新聞
- SpeeCAN RAIDENへの不正アクセスに伴う一連の対応について-株式会社アルカディア
- SpeeCAN RAIDENへの不正アクセスに伴う一連の対応について(更新履歴)-SpeeCAN RAIDEN公式ブログ
- ニセ警察詐欺に注意!-警察庁
関連記事
 高島屋、IDCFクラウド障害で3サイトの会員情報「流出なし」と判断―メルマガ配信は停止継続
 佐賀県 佐賀市「さがんメール」、登録者3万9,657人の個人情報漏えいのおそれ―アルカディアへの不正アクセスで配信停止
 ハッカーが川本製作所(川本ポンプ)への不正アクセスを主張
 総務省の放送コンテンツ製作取引実態調査で回答内容が別回答者に表示
 Microsoft、2025年8月の定例パッチで107件の脆弱性を修正 -CVSS 9.8のRCE含む重大バグ多数(CVE-2025-53779)
 ロンドン ヒースロー空港などのシステム障害の原因はランサムウェアによるサイバー攻撃の可能性
 岡山県、個別PRサイトで不正アクセス-改ざんを確認し全サイトの公開を一時停止
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も

