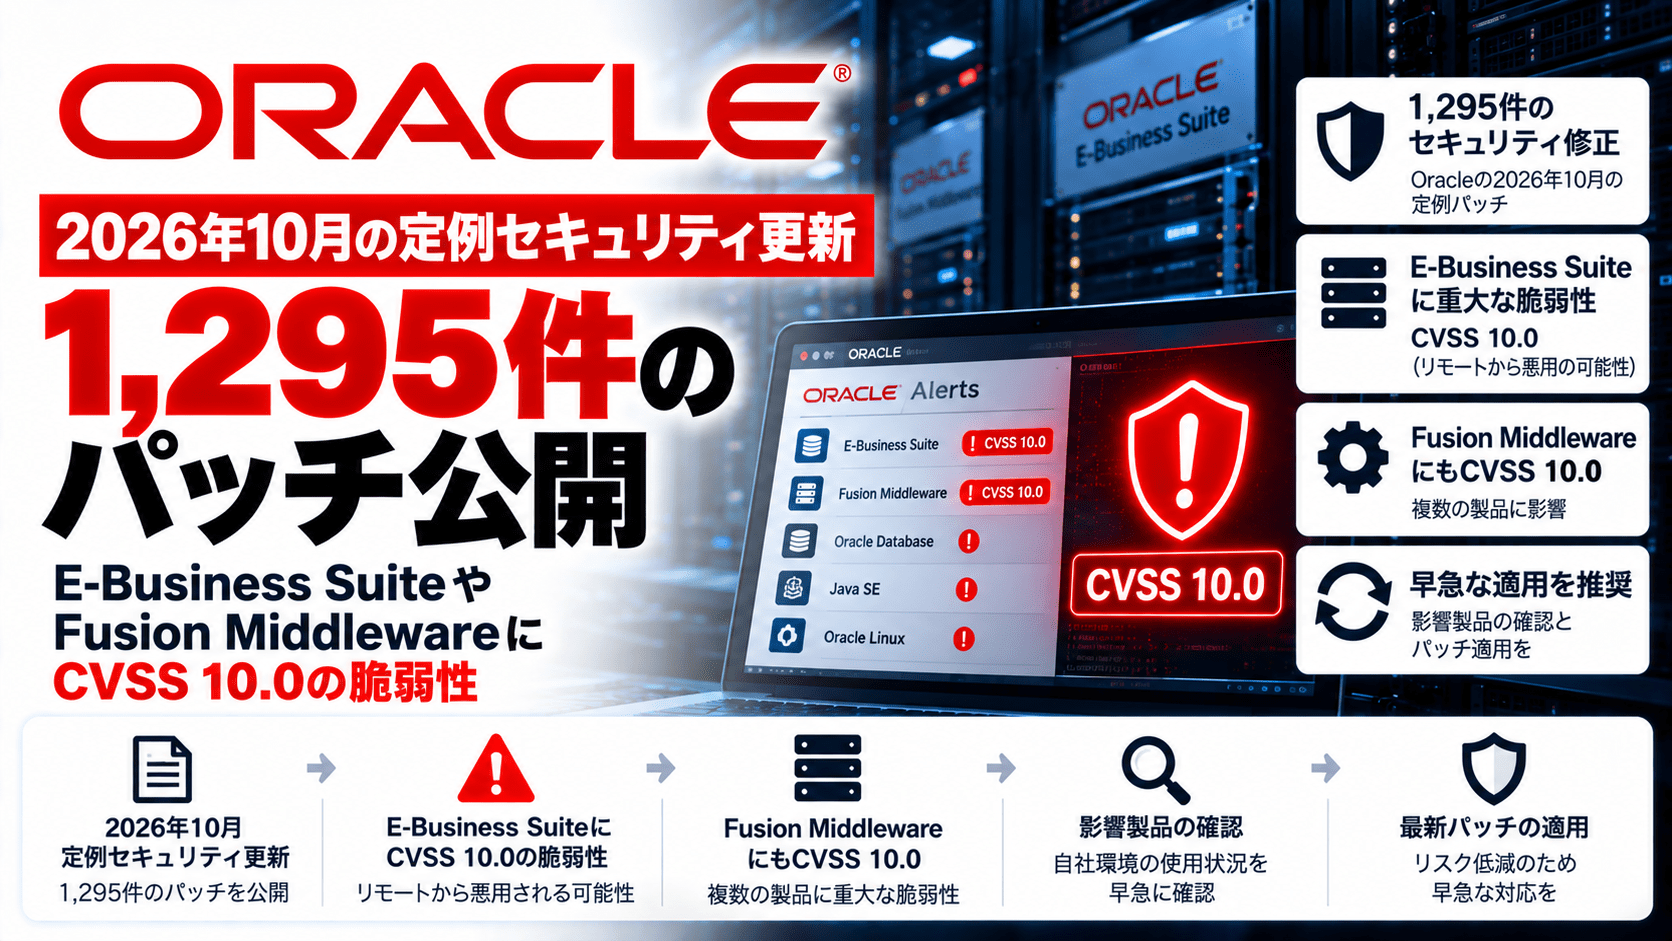
米Oracleは2026年10月20日、定例のCritical Patch Update(CPU)を公開し、同社のデータベース、ミドルウェア、業務アプリケーションなどを対象に計1,295件の新規セキュリティパッチを提供しました。Oracle Fusion Middlewareには206件、Oracle E-Business Suiteには194件のパッチが含まれ、いずれも認証なしでネットワーク越しに悪用できる可能性がある脆弱性が多数あります。最も深刻なものには、CVSS v3.1の基本値が10.0となる脆弱性が含まれます。
Oracleは、過去に修正済みの脆弱性が未適用環境で悪用され、攻撃者の侵害につながった事例を把握しているとして、サポート対象バージョンの利用と速やかな更新を推奨しています。なお、この注意喚起は今回の新規CVEについて実際の悪用を確認したという発表ではありません。
2026年10月Oracle Critical Patch Updateのサマリー
- 公表日:2026年10月20日(Oracle公式アドバイザリ初版)。
- 更新規模:Oracle製品群に対して計1,295件の新規セキュリティパッチ。
- Fusion Middleware:206件。うち134件は認証なしで遠隔から悪用される可能性がある脆弱性に対応。
- E-Business Suite:194件。うち31件は認証なしで遠隔から悪用される可能性がある脆弱性に対応。
- Oracle Database Products全体:126件。内訳にはOracle Database Server向け14件やREST Data Services向け35件などが含まれる。
- Oracle MySQL:98件。うち29件は認証なしで遠隔から悪用される可能性がある脆弱性に対応。
- CVSS 10.0:Oracle Access Manager、SOA Suite、E-Business Suiteなどに計5件を確認。
- 影響はWeb画面だけに限らず、HTTPのほかT3、IIOPなどの通信経路にも及ぶ。
- 自社の導入製品・コンポーネントのバージョンをOracle公式Risk Matrixと照合し、該当するCPUパッチを適用する必要がある。
| 製品群 | 新規パッチ件数 | 認証不要の遠隔悪用が可能とされる脆弱性への対応 |
|---|---|---|
| Oracle Fusion Middleware | 206 | 134 |
| Oracle E-Business Suite | 194 | 31 |
| Oracle Database Products全体 | 126 | 製品別Risk Matrixで確認 |
| Oracle MySQL | 98 | 29 |
CVSS 10.0の脆弱性はAccess Manager、SOA Suite、E-Business Suiteに集中
Oracle公式のRisk Matrixでは、以下の5件がCVSS v3.1で10.0と評価されています。いずれも「Remote Exploit without Auth.?」がYesで、悪用に認証や利用者の操作を必要としない条件が示されています。ただし、スコアだけから個別の攻撃結果を「未認証RCE」と断定することはできません。
| CVE | 影響製品・コンポーネント | CVSS v3.1 | 通信プロトコル | 公式が掲載する影響バージョン |
|---|---|---|---|---|
| CVE-2026-87337 | Oracle Access Manager/Authentication Engine | 10.0 | HTTP | 12.2.1.4.0、14.1.2.1.0 |
| CVE-2026-91231 | Oracle SOA Suite/Adapters | 10.0 | HTTP | 12.2.1.4.0、14.1.2.0.0 |
| CVE-2026-91216 | Oracle SOA Suite/Fabric Layer | 10.0 | T3、IIOP | 12.2.1.4.0、14.1.2.0.0 |
| CVE-2026-91221 | Oracle SOA Suite/Fabric Layer | 10.0 | T3、IIOP | 12.2.1.4.0、14.1.2.0.0 |
| CVE-2026-101809 | Oracle E-Business Suite/Workflow Notification Mailer | 10.0 | HTTP | 12.2.3~12.2.15 |
これらはOracleがセキュリティ更新の対象として列挙した「影響を受けるサポート対象バージョン」であり、更新先となる修正版番号の一覧ではありません。実際のパッチ番号や導入手順は、製品ごとのPatch Availability DocumentとMy Oracle Supportの文書で確認する必要があります。
Access Managerは認証基盤、SOA Suiteは複数の業務システムをつなぐ連携基盤、E-Business Suiteは企業の基幹業務を担うアプリケーションです。インターネットへ直接公開していない場合も、社内や接続先システムとの通信経路を含めて到達性を確認する必要があります。
WebLogic ServerにもCVSS 9.8の脆弱性が複数
Fusion Middlewareに含まれるOracle WebLogic ServerのCoreコンポーネントでは、CVE-2026-91323とCVE-2026-83399がいずれもCVSS 9.8と評価されています。前者のプロトコルはHTTP、後者はT3およびIIOPです。いずれもOracleのRisk Matrix上は認証なしの遠隔悪用が可能とされています。
両CVEについてOracleが示した影響バージョンは、12.2.1.4.0、14.1.1.0.0、14.1.2.0.0、15.1.1.0.0です。HTTPに限定したWebアクセス制限だけで対応済みと判断せず、WebLogicが利用する非HTTPプロトコルやアプリケーションサーバー間の接続も含めて調査します。
また、Oracle Access ManagerにはCVE-2026-87251(CVSS 9.8、SAML)が、E-Business SuiteのOracle Application Object LibraryにはCVE-2026-101767(CVSS 9.8、HTTP)が掲載されています。前者は認証連携、後者は基幹業務システムの共通基盤に関係するため、利用構成に応じて修正優先順位を決める対象になります。
E-Business SuiteではDatabaseとFusion Middlewareの更新も確認
E-Business Suiteの利用企業が注意したいのは、業務アプリケーションに対する194件のパッチだけでは対応が完結しない点です。OracleはE-Business SuiteがOracle DatabaseとFusion Middlewareのコンポーネントを含むと説明しており、これらの脆弱性はE-Business Suite固有のRisk Matrixには重複して載せていません。
したがって、E-Business Suite本体だけを更新した場合でも、下位のDatabaseやFusion Middlewareに未修正の脆弱性が残る可能性があります。適用範囲は稼働するコンポーネントとそのバージョンで変わるため、My Oracle Supportの「Oracle E-Business Suite Release 12 Critical Patch Update Knowledge Document (October 2026)」(Note KA923)も参照し、必要な修正を横断的に洗い出します。
Oracle Database、MySQLにも多数の修正
Oracle Database Productsでは計126件の新規パッチを提供しています。このうちOracle Database Server向けは14件で、4件は認証なしで遠隔から悪用される可能性がある脆弱性に対応します。OracleのRisk Matrixでは、RDBMSのOpenSSLコンポーネントに関するCVE-2026-75803(CVSS 9.8、TLS)が、影響例としてDatabase Server 19.3~19.32および23.4.0~23.26.3に掲載されています。
同じDatabase Products群にはREST Data Services向け35件、Essbase向け38件、GoldenGate向け11件などが含まれます。Oracle Databaseだけを運用しているのか、APEX、REST Data Servicesやレプリケーション基盤も使っているのかによって、確認対象は異なります。
MySQL向けのパッチは98件で、Oracleは29件について認証不要の遠隔悪用の可能性を示しています。MySQL Serverだけでなく、Connector、Enterprise Backup、Router、Clusterといった関連製品も公式の影響製品一覧に含まれています。アプリケーションサーバーやバックアップ環境で使用する関連コンポーネントも、管理対象から漏らさないことが必要です。
情報システム部門が確認したい対応事項
企業での修正計画では、CVEの基本スコアだけでなく、運用中の製品・コンポーネント、外部や社内ネットワークからの到達性、利用権限、業務停止時の影響を組み合わせて評価します。
- Oracle Database、E-Business Suite、SOA Suite、Access Manager、WebLogic、MySQLなどの導入資産とバージョンを棚卸しし、公式Risk Matrixの「Supported Versions Affected」と照合する。
- CVSS 10.0または9.8で、認証不要の遠隔悪用が可能とされるコンポーネントを優先してパッチ適用計画を立てる。HTTPだけでなく、T3、IIOP、SAMLなど関連する通信経路も確認する。
- E-Business Suiteではアプリケーション本体と、関連するDatabase、Fusion Middlewareを分けてパッチ適用漏れを点検する。
- 業務停止が難しい環境では、検証環境での適用試験、バックアップ・復旧手順の確認、切り戻し計画、業務部門との保守時間の調整を行う。
- パッチ適用後は実際の製品バージョン、インストール済みパッチ、関連サービスの稼働状況を確認する。外部公開されているシステムや認証基盤では、既存のアクセスログや監視アラートに異常がないかを確認する。
Oracleは、Premier SupportまたはExtended Supportの対象外となった古い製品リリースについて、今回の脆弱性の有無をテストしていないと説明しています。サポート外の製品は「一覧にないから安全」とは判断できず、サポート対象バージョンへのアップグレードを検討する必要があります。
複数のOracle製品や大量のCVEを管理する際の優先順位の決め方については、脆弱性管理の基本と運用プロセスでも整理しています。
なお、Oracle公式は過去のパッチ未適用環境に対する攻撃を警告していますが、今回の5件のCVSS 10.0脆弱性がすでに悪用されていると発表したものではありません。具体的な悪用状況や侵害の有無は、個別の事案と区別して判断する必要があります。
出典
- Oracle Critical Patch Update Advisory – October 2026(2026年10月20日初版) – Oracle
- Critical Patch Updates, Critical Security Patch Updates, Security Alerts and Bulletins – Oracle
関連記事
 UbuntuがPHP重大脆弱性「php2shell」の修正パッチを公開 CVE-2026-109618・109619、旧LTSにもESMで対応
 7-ZipにZIP解凍時のパストラバーサル 脆弱性(CVE-2025-11001,CVE-2025-11002)、今すぐアップデートを
 三菱電機、GT Designer3に「認証情報が平文で保存される」脆弱性-対策版の提供予定はなし(CVE-2025-11009)
 神商鉄鋼販売・元部長に懲役4年の実刑判決-約5年間で25回の架空発注、1億1000万円をギャンブルに流用
 GitLabの重大な脆弱性 CVE-2026-19478、公開直後からサイバー攻撃への悪用試行
 WordPress「Click2Shell」脆弱性、7.1.1で修正 管理者の1クリックでテーマ強制インストール、別の欠陥と連鎖しPHP実行
 CanonicalとUbuntuの公式サイトにDDoS攻撃、セキュリティ情報APIも一時停止―2026年2度目
 ナチュレ片山オンラインストア、不正アクセスで個人情報2,466件・カード情報1,049件の漏えい恐れ
 Jira、パストラバーサル(任意ファイル書き込み)の脆弱性を修正(CVE-2025-22167)

