コラム・インタビューの記事一覧
企業のセキュリティ対策に役立つ専門家による解説 コラムや、第一線で活躍する方々へのインタビューなど、独自の視点で深掘りした情報をお届けします。最新トレンドや実践的なノウハウをご紹介します。
雨ニモマケズ高等学校と現実科学研究所の連携について―オフホワイトハッカー・田中 悠斗氏が語る経緯や想い
2027年4月開校予定の広域通信制高校「雨ニモマケズ高等学校」(学校法人幸和学園、校長:大﨑洋氏)と、デジタルハリウッド大学(DHU)内の学長直轄研究機関「現実...
投稿日時:
更新日時:
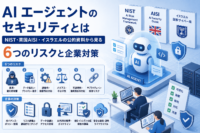
AI エージェント のセキュリティとは-公的資料から見る6つのリスクと対策
生成AIが「質問に答える」段階から、メールを読み、Webを巡回し、コードを変更し、APIを呼び出し、社内システムを操作するAIエージェントへ移行するにつれ、企業...
投稿日時:
更新日時:
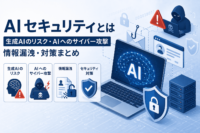
AIセキュリティとは?生成AI・AIシステムのリスクと企業のセキュリティ対策を解説
AIセキュリティとは、生成AIやAIシステムを安全に利用・開発・運用するとともに、AIそのものを狙う攻撃や、AIを悪用したサイバー攻撃から企業の情報、システム、...
投稿日時:
更新日時:
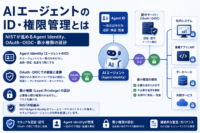
AIエージェントのID・権限管理とは NISTが進めるAgent Identity、OAuth・OIDC・最小権限の設計
AIエージェントが企業システムへアクセスするようになると、「誰がログインしたか」だけではアクセス管理が成立しなくなります。 人間がAIへ「取引先の未払い請求を確...
投稿日時:
更新日時:
AIガバナンスの測定指標とは?測定のポイントと落とし穴を解説
AIガバナンスは「整備した」と「機能している」が別物です。ポリシーを作り、承認済みAI環境を提供し、教育を回しているのに、いざ取引先や経営層から「それで結局、A...
投稿日時:
更新日時:
標的型攻撃メール訓練を「インシデント対応訓練」に変える 初報から封じ込めまで何分で動けるか
標的型攻撃メール訓練/フィッシングメール訓練では、クリック率や開封率が中心指標になりがちです。しかし、実際の攻撃で重要なのは「何人がクリックしたか」だけではあり...
投稿日時:
更新日時:
Gemini・Claude・GPT・DeepSeek・Kimi K3のAI セキュリティ比較 2026 企業利用で見るデータ保護・プロンプトインジェクション・サイバー悪用耐性
企業で生成AIを導入する際、「Gemini、Claude、GPT、DeepSeek、Kimi K3のどれが最も安全か」という比較は単純ではありません。 モデル自...
投稿日時:
更新日時:
標的型攻撃メール訓練、“誰が引っかかったか”だけを見てはいけない メール 次第で引っかかる割合は約17倍差
標的型攻撃メール訓練では、訓練メールをクリックした社員や認証情報を入力した社員を「高リスク」と評価し、個別訓練の対象にする方法があります。 同じ社員が繰り返し危...
投稿日時:
更新日時:
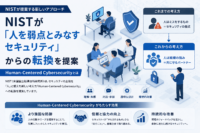
NISTが「人を弱点とみなすセキュリティ対策」からの転換を提案-Human-Centered Cybersecurityとは
米国立標準技術研究所(NIST)は2026年8月12日、「Human-Centered Cybersecurity Guidelines and Resourc...
投稿日時:
更新日時:
中国のEV(電気自動車)に潜むセキュリティ リスク-米欧がコネクテッドカーを安全保障リスクとして警戒する理由
インテリジェンスコラム・インタビューセキュリティニュース国家 安全保障
中国製EVやコネクテッドカーを巡る議論は、価格競争や自動車産業政策の枠を超え、国家安全保障の問題へ移りつつあります。 背景にあるのは、現代の自動車が単なる移動手...
投稿日時:
更新日時:
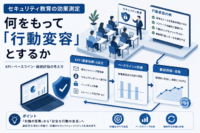
セキュリティ教育の効果測定、何をもって「行動変容」とするか KPI・ベースライン・継続評価の考え方
セキュリティ教育で「行動が変わった」と判断するには、受講率や一度のクリック率だけでは不十分です。 企業が最初に整理すべきなのは、「何を測るか」です。教育の効果は...
投稿日時:
更新日時:
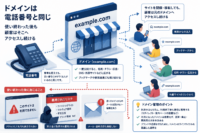
ドメインは電話番号と同じ、使い終わった後も顧客はそこへアクセスし続ける
イベントサイトやキャンペーンサイト、期間限定の商品サイトを立ち上げるとき、専用ドメインを取る判断は珍しくありません。短く、覚えやすく、広告やチラシにも載せやすい...
投稿日時:
更新日時:
セキュリティ教育だけではサイバー攻撃は防げない-監視・検知・対応の連動が必要
セキュリティ教育は、サイバー攻撃を単独で防ぐ仕組みではありません。従業員が異常に気づき、迷わず報告できる状態をつくり、その報告を監視・検知・対応へつなげるための...
投稿日時:
更新日時:
AIとドローンが変える現代戦 米欧・米韓演習から読み解く機甲戦・指揮統制・防空の再設計
AIとドローンによる戦場の変化とは、無人機がセンサーと攻撃手段を前線へ大量に分散させ、AIが膨大な映像や位置情報の処理を支援することで、発見、判断、攻撃、効果確...
投稿日時:
更新日時:
ヒューマンリスク管理とは何か-セキュリティ教育が「研修」から「運用」に変わった理由
ヒューマンリスク管理(Human Risk Management、HRM)とは、従業員を一律に「セキュリティ上の弱点」とみなすのではなく、役割、権限、実際の行動...
投稿日時:
更新日時:
移民の武器化とは何か-理論的枠組みと、ベラルーシ・スペインの事例から考える
国境を越える人の移動を、政治的な圧力手段として意図的に操作する「移民の武器化(Weaponization of Migration)」は、近年の国際政治で繰り返...
投稿日時:
更新日時:
標的型攻撃メール訓練はEラーニングと同じ予算枠でツール 導入を考えると失敗する
標的型攻撃メール訓練を、コンプライアンス研修や情報セキュリティeラーニングと同じ予算区分の中で扱っていないでしょうか。米SANS Institute・英国NCS...
投稿日時:
更新日時:
セキュリティ教育で従業員の行動を変える5つのステップ-海外公的機関の知見から解説
セキュリティ教育で従業員の行動を変えたいなら、研修の回数を増やすだけでは足りません。 必要なのは、従業員に「正しい行動を覚えさせる」ことだけではなく、安全な行動...
投稿日時:
更新日時:
AIでフィッシングメールはどう変わったか―多発するニセ社長詐欺(BEC詐欺)の事例を交えて解説
不自然な日本語、変換ミス、妙な敬語。これまで多くの人がフィッシングメールを見抜く手がかりにしてきたサインが、静かに機能しなくなりつつあります。生成AIが攻撃者側...
投稿日時:
更新日時:
標的型攻撃メール訓練、受講完了率100%でもなぜフィッシングメールに引っかかるのか-知識と行動のギャップを埋める訓練の条件
年1回のセキュリティ教育を全社員が受講済み、修了率100%。それでも数カ月後にフィッシングメールで情報が漏えいする。多くの情報システム部門が一度は経験する、この...
投稿日時:
更新日時: