コラム・インタビューの記事一覧
企業のセキュリティ対策に役立つ専門家による解説 コラムや、第一線で活躍する方々へのインタビューなど、独自の視点で深掘りした情報をお届けします。最新トレンドや実践的なノウハウをご紹介します。
ドコモメール、フィッシングメールにも「公式マーク」表示―送信ドメイン認証の設定不備を公表、SPF通過でも注意
NTTドコモは2026年10月15日、ドコモメールの一部の企業公式アカウントについて、フィッシングメールにもかかわらず「公式アカウントマーク」やBIMIによる企...
投稿日時:
更新日時:
MFA(多要素認証)を導入してもVPNから侵入される理由―Akiraのサイバー攻撃で露呈した「認証の死角」、RDP・Windowsログオンも確認を
企業のMicrosoft 365やSaaSで多要素認証(MFA)を導入していても、VPNや社内Windows環境まで同じ認証ポリシーで保護されているとは限りませ...
投稿日時:
更新日時:
IPA、相次ぐ不正アクセスで企業に対策点検を要請―今すぐ確認するWeb・SaaS・API・個人情報管理の12項目
独立行政法人情報処理推進機構(IPA)は2026年10月9日、「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」を公表しました。国内...
投稿日時:
更新日時:
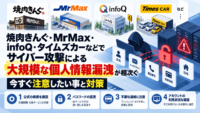
焼肉きんぐ・MrMax・infoQ・タイムズカーなどでサイバー攻撃や不正アクセスによる大規模な個人情報漏洩-今すぐ注意したい事と対策
2026年9月28日から10月6日にかけて、国内で10万人以上が対象となる個人情報漏洩・漏洩可能性の公表が相次いでいます。 タイムズカーでは約660万アカウント...
投稿日時:
更新日時:
標的型攻撃メール訓練のシナリオ設計方法|国内の実被害を訓練へ落とし込む
標的型攻撃メール訓練では、訓練メールを何通送るかだけでなく、「どの攻撃を、どの部署に、どのような設定で再現するか」を決める必要があります。 国内では、役員を装っ...
投稿日時:
更新日時:
個人情報が漏洩したらどうする?メールアドレス・電話番号・住所・クレジットカード・免許証・パスポート・マイナンバー別のリスクと対策【個人向け】
企業やサービスから「あなたの個人情報が漏洩した可能性があります」と連絡を受けたとき、取るべき対応は漏洩した情報によって大きく異なります。 メールアドレスだけが漏...
投稿日時:
更新日時:
【独自調査】タイムズ・まんだらけ・らしんばんの保存ソースを比較 旧版jQueryと脆弱性管理の課題
不正アクセスを公表したタイムズカー、まんだらけ、らしんばんのWebサイトについて、Internet Archiveに保存されたHTMLとJavaScriptを比...
投稿日時:
更新日時:
「意見を述べると怒られると思った」東武日光線4人死亡事故に見る「モノ言えぬ組織」の危険性―福知山線・ニデックに共通する叱責文化のリスク
2026年8月20日、栃木県鹿沼市の東武日光線・新鹿沼駅構内で、除草作業中の作業員4人が特急列車と接触し死亡しました。 東武鉄道は9月30日、関係者への聞き取り...
投稿日時:
更新日時:
脆弱性管理 ツール 比較6選|NCSC・CISAの公的基準から機能・優先順位付け・選び方を解説
脆弱性管理ツールは、企業が保有するIT資産を把握し、脆弱性を検出・評価して対応の優先順位を付け、修正状況まで継続的に管理するためのツールです。 脆弱性の件数が増...
投稿日時:
更新日時:
SBOM ツール 比較 6選|CISA・NIST・NCSCの公的要件から機能・選び方を解説
SBOM(Software Bill of Materials)ツールは、ソフトウェアに含まれるOSSやライブラリ、依存関係などを把握し、SBOMの生成・管理・...
投稿日時:
更新日時:
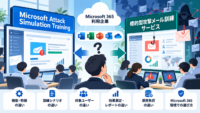
Microsoft Attack Simulation Trainingと標的型攻撃メール訓練サービスの違い|Microsoft 365利用企業の選び方
Microsoft 365を利用している企業が標的型攻撃メール訓練を検討する場合、外部の訓練サービスを契約する前に確認したいのが、Microsoft Defen...
投稿日時:
更新日時:
中国はなぜ「会う相手」を選ぶのか-岩屋前外相との会談に見る現代の「離間の計」
2026年9月28日、中国外交トップの王毅・中国共産党中央政治局委員兼中央外事工作委員会弁公室主任は、北京を訪問した岩屋毅前外相と会談しました。 岩屋氏は日本政...
投稿日時:
更新日時:
東大総長選、なぜ意向投票2位の藤垣 裕子氏を選出したのか-議事録から問う「多様性」と選考の透明性
東京大学は2026年9月28日、次期総長予定者に藤垣裕子氏を選出したと発表しました。就任予定は2027年4月1日で、任期は6年間です。同日の学内意向投票では染谷...
投稿日時:
更新日時:
標的型攻撃メール訓練 サービスの選定要件|RFP・比較表に入れたい20項目
標的型攻撃メール訓練サービスを選定する際、テンプレート数や料金だけを比較しても、導入後の運用まで含めた違いは見えにくくなっています。 特に従業員600人以上の企...
投稿日時:
更新日時:
運転免許証や免許証情報が漏洩した場合の悪用シナリオと対策|AIで住所・顔写真を改変されたらクレジットカードやローン契約はできるのか
運転免許証の画像が漏洩した場合、問題になるのは氏名や住所が知られることだけではありません。 運転免許証には、氏名、生年月日、住所、顔写真、免許証番号など、オンラ...
投稿日時:
更新日時:
カルロス・ゴーンの経歴と現在-日産 再建の実績、国外逃亡とフランスで続く司法手続き
カルロス・ゴーン氏は、ミシュランとRenaultを経て1999年に日産自動車へ入り、経営危機にあった日産の再建を主導した経営者です。2000年代前半、日産は営業...
投稿日時:
更新日時:
AIエージェントでSOC 2のアクセス管理に盲点 人間のIDを借りるエージェントをどう監査するか
AIエージェントが人間のアカウント、OAuthトークン、APIキー、サービスアカウントを使って企業システムを操作するようになり、SOC 2のアクセス管理や変更管...
投稿日時:
更新日時:

SIEM・SOCでプロンプトインジェクションとシャドーAIを検知する方法 NIST・NCSC・INCDから監視設計を整理
生成AIを業務システムへ組み込む企業では、従来のマルウェアや不正ログインだけではなく、「AIへどの入力が渡されたか」「AIがどのデータを参照し、どのツールを実行...
投稿日時:
更新日時:
AIの蒸留とは?仕組み・手法・目的、モデル抽出との違いを公的資料から解説
AIの「蒸留(Model Distillation/Knowledge Distillation)」とは、高性能な大規模モデルの振る舞いや知識を、より小さく軽量...
投稿日時:
更新日時:
ChatGPT・Claude・Microsoft Copilot別、各 AIの推奨 セキュリティ設定 米国・英国・イスラエルの公的ガイダンスから実装方法を整理
企業でChatGPT、Claude、Microsoft Copilotを利用する場合、法人契約へ切り替えるだけでは管理は完了しません。SSO、多要素認証、アカウ...
投稿日時:
更新日時: