コラム・インタビューの記事一覧
企業のセキュリティ対策に役立つ専門家による解説 コラムや、第一線で活躍する方々へのインタビューなど、独自の視点で深掘りした情報をお届けします。最新トレンドや実践的なノウハウをご紹介します。
Microsoftを装うサポート詐欺の実例動画-Google広告の「次へ」から偽警告へ
セキュリティ対策Labは2026年9月24日、Googleの広告管理画面で確認した、自動車の画像と「次へ」という文言を使った広告について、遷移先を確認する過程で...
投稿日時:
更新日時:
ペネトレーションテストと脆弱性診断の違い|目的・手法・頻度・使い分けを比較
ペネトレーションテストと脆弱性診断の最大の違いは、「弱点を見つけること」を中心にするか、「その弱点を攻撃者が悪用した場合に何を達成できるか」を検証するかです。 ...
投稿日時:
更新日時:
セキュリティ教育の年間計画はどう作る?12か月の計画方法と見直し方
セキュリティ教育を毎年実施していても、「前年と同じeラーニングを配信して終わり」「標的型攻撃メール訓練を年1回実施して終わり」という運用では、自社で今年発生して...
投稿日時:
更新日時:
標的型攻撃メール訓練の頻度と対象者の決め方|役割・権限・攻撃リスクで設計する
標的型攻撃メール訓練を「年1回でよいのか」「四半期ごとか」「毎月実施すべきか」と悩む企業は少なくありません。また、訓練でメールをクリックした従業員に対して追加訓...
投稿日時:
更新日時:
セキュリティ教育 サービスは何が違う?標的型攻撃メール訓練で見る「コンプライアンス起点」と「脅威起点」
セキュリティ教育では、eラーニングの配信、理解度テスト、標的型攻撃メール訓練などが利用されています。ただし、同じ教材や訓練機能を使っていても、「全員に必要な教育...
投稿日時:
更新日時:
「普通の人」を着服・不正受給に走らせない組織的防衛策―「不正のペンタゴン」を完成させないための犯罪心理学的アプローチ
前回の記事では、日ごろ、「真面目」、「優秀」と評価される、「普通の人」であったはずの役職員が、なぜ着服や不正受給(通勤手当等)といった「組織資産の悪用・私物化」...
投稿日時:
更新日時:
経営層向け 机上演習とは?経営判断を訓練するテーマ・進め方・設問例
サイバー攻撃によって基幹システムが停止したとき、情報システム部門だけでは決められないことがあります。被害拡大を防ぐために業務を止めるのか、どの事業を優先して復旧...
投稿日時:
更新日時:
LockBitの内部データ4,423件から見えたランサムウェア交渉の実態-MBSD 福田美香氏に聞く「支払い=復旧ではない」
2025年5月、ランサムウェア攻撃グループ「LockBit」が運用していた管理パネルの一つ「Liteパネル」のデータベースが流出しました。 三井物産セキュアディ...
投稿日時:
更新日時:
机上演習のシナリオ 作成方法 設計手順・Inject・設問例まで解説
セキュリティインシデント対応の机上演習では、攻撃の経緯を詳しく再現することよりも、参加者にどのような判断をしてもらうかを先に決めます。重大インシデントの認定、経...
投稿日時:
更新日時:
個人情報漏洩の罰則・損害賠償とは?企業が負う法的責任と発生後の対応を解説
個人情報が漏洩した場合、「会社に1億円の罰金が科される」「1人あたり○万円の損害賠償が必要」といった説明を見かけることがありますが、個人情報漏洩には一律の罰金額...
投稿日時:
更新日時:
セキュリティソフトはいらない?企業PCはMicrosoft Defenderだけで十分か、EDRとの違いを解説
Windows 10・Windows 11にはMicrosoft Defender Antivirusが標準搭載されているため、「市販のウイルス対策ソフトはもう...
投稿日時:
更新日時:
CSIRTとSOCの違いとは?役割・業務・連携方法をNIST・NCSC・JPCERT/CCから解説
CSIRTとSOCの違いは、組織名ではなく「どの業務を中心に担うか」で整理すると分かりやすくなります。 SOC(Security Operations Cent...
投稿日時:
更新日時:
メールアドレス流出だけでアカウント乗っ取りは起きる?フィッシング・リスト型攻撃との関係を解説
メールアドレスは、それ単体ではパスワードではありません。第三者にメールアドレスが知られただけで、直ちにオンラインサービスへ不正ログインできるわけではありません。...
投稿日時:
更新日時:
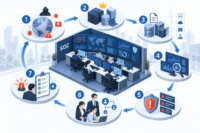
SOC 構築の進め方 脅威・重要資産・ログ・検知・役割を7ステップで設計
SOCを構築する際は、SIEMやEDRの製品選定から始めるのではなく、「何を守るか」「どの攻撃を検知するか」「どのログで判断するか」「誰が対応するか」を先に決め...
投稿日時:
更新日時:
SOCの役割・業務内容とは SIEMとの違いを公的ガイドから解説
SOC(Security Operation Center:セキュリティオペレーションセンター)とは、組織のシステム、ネットワーク、クラウド、エンドポイントなど...
投稿日時:
更新日時:
EDR・SIEMを導入してもSOC 運用は完成しない 24時間365日の監視を機能させる役割分担とは
EDRやSIEMを導入したものの、「アラートを十分に確認できない」「夜間・休日は担当者が不在」「重大なアラートが出ても、誰が判断し、誰が対応するのか決まっていな...
投稿日時:
更新日時:
クオリティア、AI×特許技術でメールセキュリティを再設計 「ブラックURL検知」「ドメインAI判定」「QUALITIA MAIL SS」を発表、村上社長に戦略を聞く
株式会社クオリティアは2026年9月4日、「最新型AI×特許技術で挑む、次世代メールセキュリティ戦略発表会」を開催し、受信メール対策、送信メール対策、メール基盤...
投稿日時:
更新日時:
標的型攻撃メール訓練のPoC/検証方法-NIST・NCSCと実環境研究から15の検証項目を整理
標的型攻撃メール訓練サービス(フィッシング訓練サービス)を比較する際、製品デモだけで判断すると「メールを送れる」「クリック率を集計できる」「ダッシュボードが見や...
投稿日時:
更新日時:
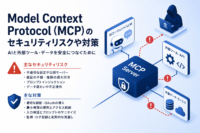
Model Context Protocol(MCP)のセキュリティリスクや対策
Model Context Protocol(MCP)は、AIエージェントから外部ツール、データベース、SaaS、ファイル、クラウドAPIなどへ接続するための標...
投稿日時:
更新日時:
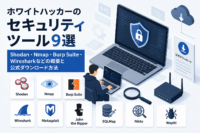
ホワイトハッカーのセキュリティツール9選 Shodan・Nmap・Burp Suite・Wiresharkなどの概要と公式ダウンロード方法
ホワイトハッカーやペネトレーションテスターが利用するセキュリティツールには、ネットワーク探索、パケット解析、Webアプリケーション診断、脆弱性スキャン、エクスプ...
投稿日時:
更新日時: