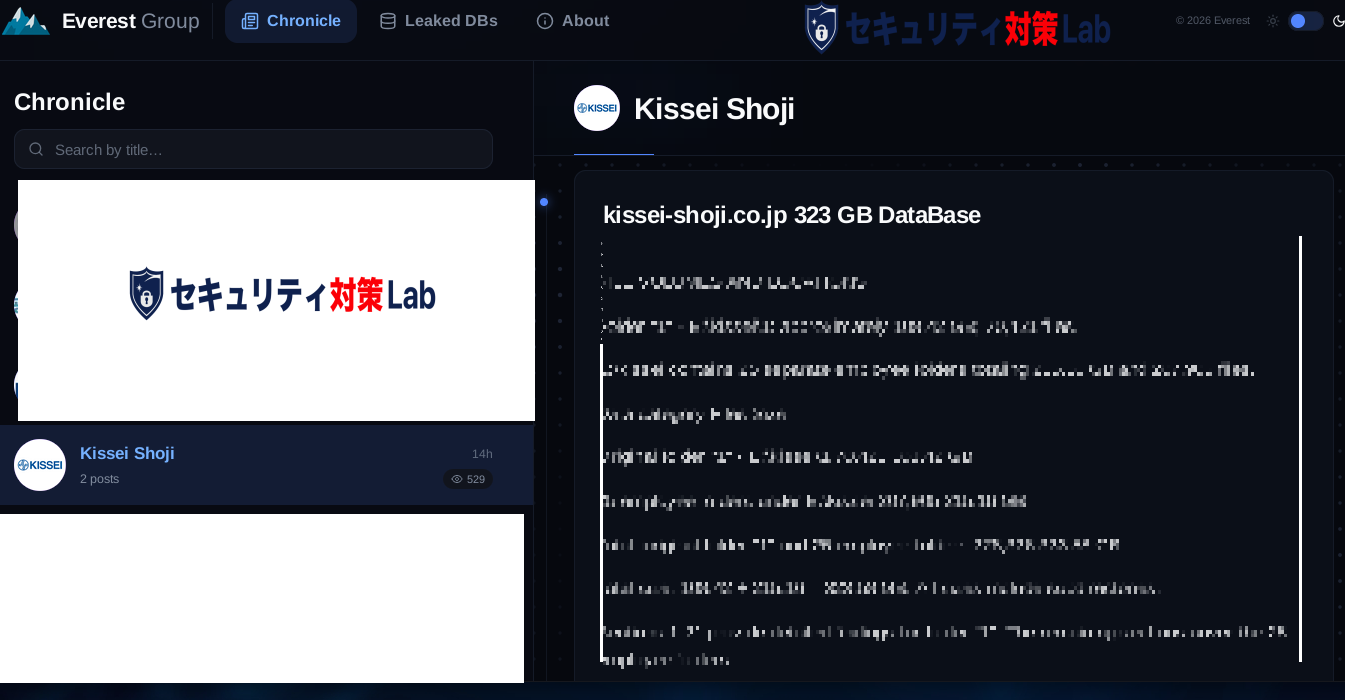
キッセイ薬品工業のグループ会社、キッセイ商事株式会社に対する不正アクセスを巡り、ランサムウェア/データ恐喝グループ「Everest(エベレスト)」が、同社を名指しした情報をリークサイト上に掲載していることが分かりました。セキュリティ対策Labが入手した2026年10月17日時点の掲載画面には、同社のドメイン名とともに約323.58GB、計27万8,326ファイルという容量・件数が示され、営業、製造、品質、経理、顧客対応などに関係する資料の保有が主張されています。
キッセイ商事は10月9日付の公式発表で第三者による不正アクセスを認め、事業上の機密情報や顧客情報、要配慮個人情報などの流出可能性を調査していると説明しています。ただし、Everestが示した容量やファイル数、掲載されたデータの真正性、実際の外部流出範囲、攻撃者の帰属について、同社が確認したとの発表はありません。攻撃者による主張と企業側の確認事実は分けて判断する必要があります。
キッセイ商事への不正アクセスとEverestの犯行声明のサマリー
- 対象は、商社、麺類の製造・販売、保険代理店の事業を展開するキッセイ商事株式会社です。
- 10月7日21時50分頃、同社関係者に第三者から「データ窃取」と今後の連絡手段を知らせるメールが届きました。
- 同社は10月9日、不正アクセスの発生を公表。アクセス遮断措置を実施し、外部専門家とともに調査しています。
- 10月9日の公表では、要配慮個人情報等を含む機微な情報について、流出の可能性を否定できないとしています。
- セキュリティ対策Labが入手した17日時点の画面で、Everestはキッセイ商事の名称・ドメインを掲載していました。
- Everestの掲載文面は、計323.58GB・278,326ファイルを保有するとの主張です。流出確定件数ではありません。
- 掲載文面は、元のフォルダと「25の従業員フォルダ」と称する領域の2群に分けて容量を記載しています。
- 資料の分類として、販売・製品、価格・苦情・顧客、品質・契約、製造原価・経理などが挙げられています。
- 10月9日の企業発表時点ではシステム障害や業務への支障は確認されていません。
- ファイル暗号化、身代金の要求額、侵入経路、実際の公開ファイルの真正性は、現時点の確認資料からは確定できません。
| 項目 | 公表・掲載内容と確認状況 |
|---|---|
| 対象組織 | キッセイ商事株式会社 |
| 企業側の公表日 | 2026年10月9日 |
| 発覚の契機 | 10月7日21時50分頃、第三者がデータ窃取を通知 |
| 企業側で確認した事実 | 第三者による不正アクセス |
| 企業が調査する情報 | 事業の機密事項、顧客情報、要配慮個人情報等を含む機微な情報 |
| 攻撃者名 | Everest(リークサイト掲載画面による主張。企業側の帰属確認ではない) |
| 掲載された容量・件数 | 約323.58GB、278,326ファイル(攻撃者の主張) |
| 企業の対応 | アクセス遮断、外部専門家・グループ会社と連携した調査 |
| 業務への影響 | 10月9日時点ではシステム障害・業務支障なしとの説明 |
Everestの掲載画面に「323.58GB」「278,326ファイル」
今回確認した画面には、Everestの「Chronicle(掲載履歴)」に「Kissei Shoji」という項目があり、本文には「kissei-shoji.co.jp 323 GB DataBase」と記されています。掲載内容はファイル群の容量と数量を列挙する形式で、データベース製品への侵害が技術的に確認されたことを示す資料ではありません。
掲載文面に記載された内訳は次のとおりです。
| Everestが付けた区分 | 主張するファイル数 | 主張する容量 |
|---|---|---|
| 元の「1」フォルダ | 70,421 | 約108.42GB |
| 「25の従業員フォルダ」と称する領域 | 207,905 | 約215.16GB |
| 合計 | 278,326 | 約323.58GB |
数値の合計は掲載文面内で整合しています。しかし、内部ファイルの一覧を第三者が確認したという意味ではなく、記載された全データが実際に窃取された証明にもなりません。「25の従業員フォルダ」という表現も攻撃者が付けた分類名であり、25人の従業員の個人情報が流出したと断定できるものではありません。
掲載画面の別の部分では、元のフォルダの詳細を「1~21」、追加フォルダ群の内容を「22~31」とする見出しが並び、以下のような資料区分が主張されています。
- 製品・販売・管理資料
- 価格、苦情、顧客に関する資料
- 品質、契約、計算関連資料
- 製造に関する記録、経理、事務管理資料
- 売上・製造原価の会計資料
- 財務・製造に関するワークブック
- 品質と販売実績
これらはあくまで掲載者が掲げた見出しです。ファイルを個別に精査した結果ではなく、資料の年代、機密区分、取引先名、内容の真正性、重複ファイルの有無、外部流出の完了状況までは、この画面から判断できません。
また、画面内の社内保存先を示すようなパス表示についても、それだけで端末、ファイルサーバ、共有ストレージなど具体的な侵害元を特定することはできません。公開情報から内部ネットワーク構成や侵入経路を推定して断定するのは適切ではありません。
10月9日の公式発表では、要配慮個人情報の流出可能性を説明
キッセイ商事の公式発表では、10月7日夜にデータ窃取を知らせる連絡があった後、第三者の不正アクセスを確認したとしています。外部専門家の協力を得て流出経路と被害範囲を調査し、被害拡大防止のためにアクセスを遮断。グループ会社とも連携して調査を進める方針を示しています。
注目すべき点は、事業の機密事項や顧客情報に加え、「要配慮個人情報等の機微な情報」が対象に含まれる可能性を公表していることです。ただし、該当情報が具体的に何であるか、何人分であるか、どのシステムに保管されていたかは発表資料に記されていません。キッセイ商事が保険代理店事業も行っていることをもって、保険契約情報や医療・健康情報が実際に窃取されたと判断することはできません。
同社は10月9日時点でシステム障害は発生しておらず、業務にも支障がないと説明しています。システムが稼働していることは情報窃取がなかったことの根拠にはならず、逆に攻撃者の掲載内容だけでデータの暗号化や業務停止を推認することもできません。
不正アクセスの第一報と企業側の調査内容は、セキュリティ対策Labの既報「キッセイ薬品子会社『キッセイ商事』に不正アクセス―データ窃取を知らせるメール、要配慮個人情報の流出可能性も」で整理しています。
「犯行声明」「情報窃取」「漏えい確定」は別の段階
犯行声明の存在だけで攻撃者の説明すべてが事実と証明されるわけではありません。今回の情報を評価する際は、少なくとも次の状態を分ける必要があります。
| 論点 | 現時点で確認できること | 未確定のこと |
|---|---|---|
| 不正アクセス | キッセイ商事が公式に認めた | 詳細な侵入経路や侵害範囲 |
| データ窃取の通知 | 10月7日に第三者からメールが届いた | 送信者とEverestの同一性 |
| 外部流出 | 企業は流出の可能性を調査中 | 実際に流出したファイルと容量・件数 |
| Everestの掲載 | 同社を名指しする掲載画面を確認 | 攻撃者の主張するデータの真正性・網羅性 |
| 個人情報 | 機微情報が含まれる可能性を公式に公表 | 確定した種類・対象人数・悪用状況 |
| ランサムウェア | Everestはランサムウェア/データ恐喝グループとして知られる | 本件でのマルウェア実行・ファイル暗号化の有無 |
このため、「323GBの個人情報が漏えいした」「Everestが323GBを窃取したことが確定した」「ランサムウェアで業務停止した」といった表現は、現在の資料からは採用できません。
Everestとは―暗号化だけでなくデータ窃取・恐喝を行うグループ
Everestは2020年頃から活動が知られる脅威アクターです。セキュリティ対策Labの解説では、ランサムウェアによる暗号化に加え、情報の窃取と公開を利用した恐喝、ネットワークへの初期アクセス権の売買・仲介など、複数の活動形態が整理されています。
詳しくは、既存の解説記事「ランサムウェアグループEverest(エベレスト)とは」を参照してください。
国内企業に関しても、Everestによる犯行声明をセキュリティ対策Labは継続的に扱ってきました。2026年2月には信和やホソカワミクロンに対する攻撃主張、9月にはユニリタに対する約128GBのデータ取得の主張を報じています。ユニリタの事例では、企業側が不正アクセスと情報窃取を確認した一方、Everestの提示した容量や同グループへの攻撃者帰属、ファイル暗号化は企業発表による確定事項ではありませんでした。
今回も同じ基準で、Everestの投稿を新たな情報として扱いながら、確定済みの被害規模とは区別します。また、過去に同グループについて報告された手口が、キッセイ商事への侵入で実際に用いられたという証拠はありません。
情報が実際に流出していた場合の二次被害リスク
掲載文面が示す資料区分は広範囲に及びます。以下は、攻撃者が掲げた分類が実際の内部情報に対応し、外部流出が確認された場合に考慮すべき影響です。今回すでに被害が生じたと確認したものではありません。
営業・価格・原価情報―取引交渉やなりすましへの利用
見積条件、価格表、顧客別の契約条件、原価情報、販売実績などが第三者に渡れば、競争上の不利益に加え、実際の担当者や契約内容を知った上で行う取引先へのなりすましにも悪用され得ます。請求先の変更や振込口座変更を求めるメールが既存の取引情報と一致している場合、受信者は不審さに気づきにくくなります。
品質・苦情・製造情報―事業継続と信用への影響
製造工程の記録、品質管理資料、顧客からの苦情・対応履歴などには、社外に出すことを前提としない業務情報が含まれ得ます。漏えいの有無を確認する際は、ファイル名だけでなく内容・取引先・作成時期・共有範囲を確認し、実際の製品安全性や品質問題が確認されていない段階で、製品に問題があると誤認させない説明が必要です。
従業員・顧客情報―標的型メールと二次詐欺への悪用
仮に従業員名、取引先担当者、顧客に関する情報が含まれていた場合、関係者への標的型フィッシング、会社や保険代理店を装う電話、不正な書類送付などに利用されるおそれがあります。公式発表で要配慮個人情報の可能性に触れていることから、情報の種類に応じた対象者への連絡方法や二次被害防止策を整理する必要があります。
企業が確認したい技術的な調査項目と対策―CISA・NISTの指針から
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)、国家安全保障局(NSA)、連邦捜査局(FBI)などが共同でまとめた「#StopRansomware Guide」は、暗号化だけでなく、データを盗み「公開する」と迫る恐喝を対象にした防御・対応手順を示しています。CISAは、暗号化を使わず情報の公開脅迫だけを行う事例があることも明記しています。
以下は、これらの米国公的指針を参照した一般的な調査・防御の優先事項であり、今回の侵入手口を特定したものではありません。
| 調査・対策領域 | 情報システム・CSIRTが確認する内容 |
|---|---|
| 証拠保全 | メール原本、認証ログ、端末・サーバのイベント、EDR検知記録、外向き通信ログ、ファイルアクセス記録を保全。調査を始める前に証跡の消失を防ぐ |
| 認証・初期侵入 | VPN、リモートアクセス、SSO、管理者アカウント、外部委託先のアカウントについて、不審なログインと権限変更、MFA設定を点検 |
| 権限・共有範囲 | 共有ストレージ、部門横断のアクセス権、退職者・委託先アカウント、長期間未使用の認証情報を確認。最小権限とセグメンテーションを徹底 |
| データ持ち出し | 大容量の外向き転送、クラウドストレージへの一括アップロード、通常と異なるファイルの圧縮・収集、アクセス時間帯の偏りを確認 |
| 影響範囲 | 端末・共有フォルダ・クラウド・バックアップのどこまで不正アクセスが及んだかを分離して確認。対象データの所有者と関係者を整理 |
| 再侵入防止 | 侵害された可能性のあるアカウント・セッション・鍵の無効化、不要な外部公開の停止、修正パッチ適用、監視強化を実施 |
| 復旧・連絡 | 復旧用バックアップの独立性を確認し、取引先・従業員・顧客に連絡するための公式窓口と周知文面を準備 |
1.情報窃取の調査では「暗号化の有無」だけを見ない
CISAは、情報の持ち出しを示す兆候として、通常と比べて大きな外向き通信量、予期しない管理ツールの実行、ファイル転送サービスの利用などを挙げています。運用担当者は、障害が起きていなくても侵害の調査対象から除外しないことが必要です。
ファイルサーバ上に存在した量と、実際に外部送信された量は別です。数百GB規模の容量表示を検証する場合でも、送信ログだけでなく、認証・ファイル操作・圧縮作業・転送先の証跡を突き合わせて判断します。通信ログの保存期間に限界がある場合は、その制約も調査結果として明らかにする必要があります。
2.「25フォルダ」という表示は権限設計の点検材料になる
攻撃者の掲載したフォルダ構成が事実に近い場合、複数担当者の業務資料を共通の認証情報や広すぎる共有権限で閲覧できる状態だったのかどうかが検証点になります。もっとも、現時点では保存先も権限構成も判明しておらず、共有権限の不備が今回の原因だったと断定することはできません。
一般に、営業、経理、製造、品質、個人情報など性質が異なるデータを扱う企業では、職務別のアクセス制御、特権アカウントの監視、アクセス権の棚卸し、部門間の分離を組み合わせることで、単一アカウントの侵害による影響を狭められます。
3.復旧と情報流出対応は別々に管理する
米国立標準技術研究所(NIST)の「SP 800-61 Rev. 3」は、インシデント対応をサイバーセキュリティのリスク管理活動全体と結びつけ、準備、検知、対応、復旧、改善を継続的に進める考え方を示しています。
サービスの停止を避けて業務を継続できたとしても、機密資料や顧客情報の流出が疑われる場合は、情報の種類の特定、関係者への連絡、なりすまし対策、取引先との調整、長期的な監視を別の管理項目として進める必要があります。
企業・委託先・取引先が優先して確認すること
同種の事案に備える企業は、次の順序で対応を整理できます。
- 初動(当日):侵害された可能性のあるアカウントとシステムを特定し、通信・端末・認証・データアクセスの証跡を保全する。被害拡大防止措置と証拠保全が競合する場合は専門家と判断する。
- 範囲確認(数日以内):実際にアクセスされたデータと、外部へ送信されたことを裏づける証跡を区別する。要配慮個人情報、顧客情報、契約・取引情報、機密情報ごとに対象と保管元を分類する。
- 外部連絡(確認状況に応じて):法令上の報告・本人通知の要否を確認し、該当する取引先や関係者には、確認済み事実、現時点で不明な点、問い合わせ先を区別して知らせる。
- 二次被害防止(継続):メールや電話による請求・振込先変更、不審なファイル共有、個人情報の確認依頼について、従来の連絡先に折り返すなど独立した確認を行う。
- 運用見直し(再発防止):外部公開された機器、認証方式、管理者権限、共有ストレージ、委託先アクセス、ログ保存期間を見直し、訓練と手順の改訂につなげる。
キッセイ商事の今回の事案では、正式な情報流出範囲の確定と、Everestの主張するデータとの照合が今後の確認事項です。関係者への注意喚起では、攻撃者の掲載情報を根拠に未確認の被害を拡大して伝えず、一方で不正アクセスが確認されている事実と機微情報への影響可能性は適切に共有することが望まれます。
出典
- 当社への不正アクセスについて(2026年10月9日)―キッセイ商事株式会社(PDF)
- 当社グループ会社への不正アクセスについて(2026年10月9日)―キッセイ薬品工業株式会社
- キッセイ商事株式会社 公式サイト(事業紹介)
- #StopRansomware Guide―CISA・NSA・FBIほか
- NIST SP 800-61 Rev. 3: Incident Response Recommendations and Considerations for Cybersecurity Risk Management
関連記事
 ランサムウェア グループ RansomHouse(ランサムハウス)がニチレイへのサイバー攻撃を主張-過去 アスクルにも不正アクセス
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 ロシア系 ハッカー グループ Contiに関与した男性が米国へ移送
 ランサムウェア グループ Qilinが食品スーパー「スーパーバリュー」へ不正アクセスによるサイバー攻撃を主張
 大韓航空、サイバー攻撃で従業員約3万人分の個人情報漏洩の恐れ-ランサムウェア グループClopが関与か
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 TOPPAN 海外子会社がランサムウェア 被害 一部 顧客 情報が流出の可能性

