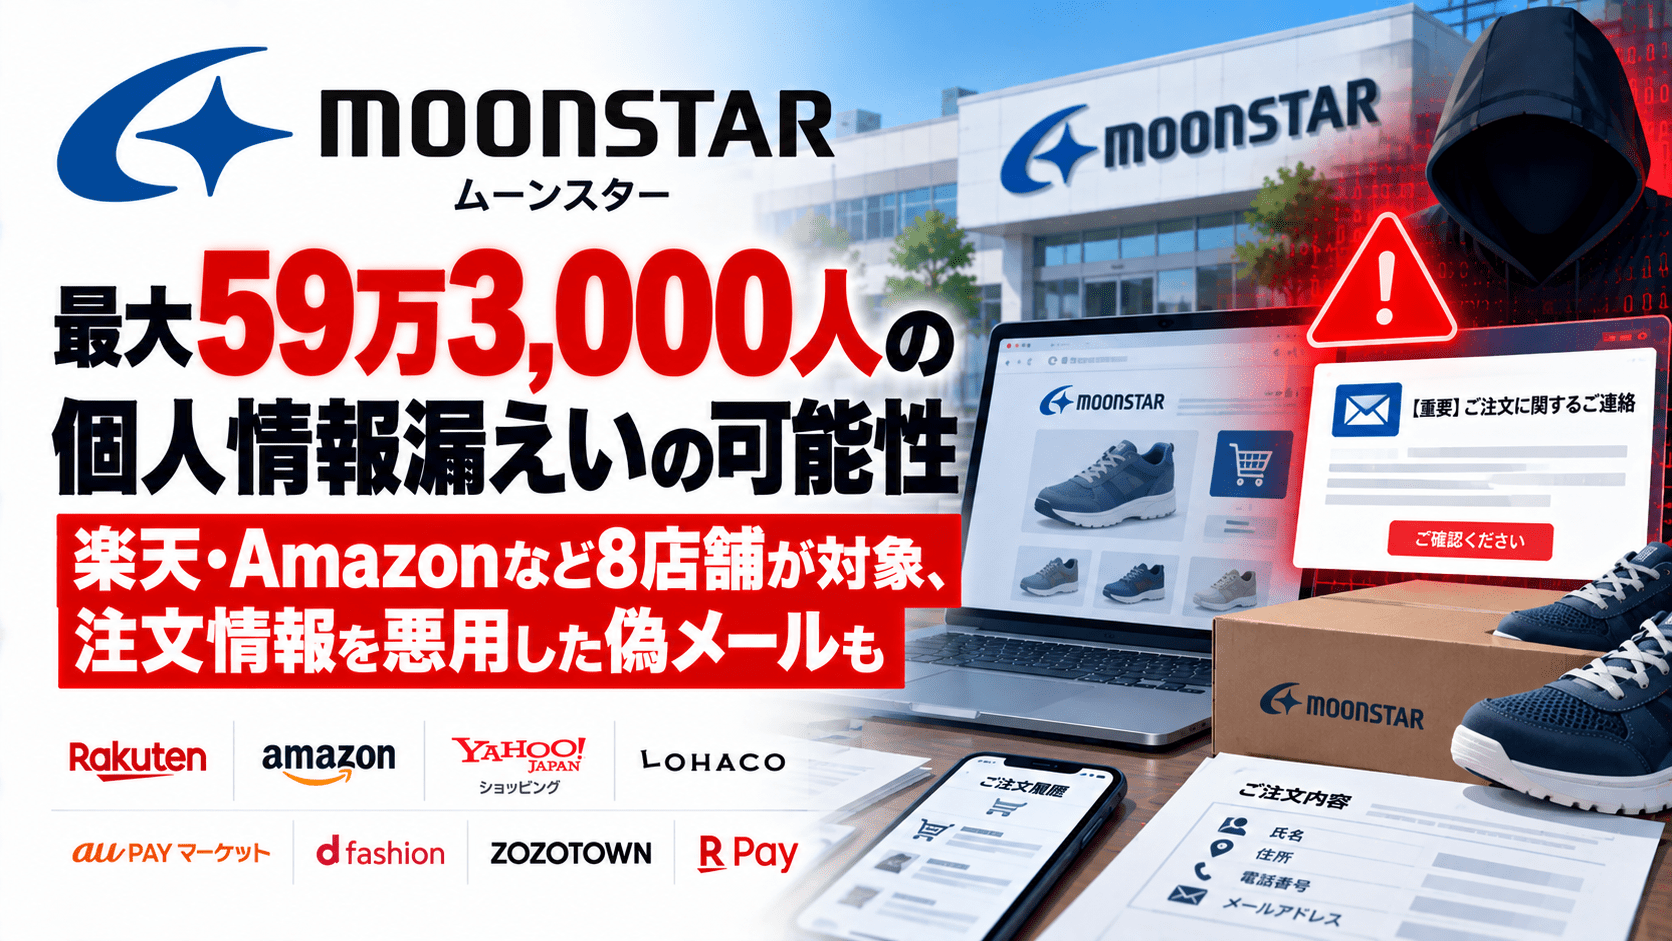
靴メーカーの株式会社ムーンスターは2026年10月15日、同社のシステムサーバーへの不正アクセスについて第3報を公表し、オンラインストア利用者の個人情報が漏えいした可能性のある対象人数が最大59万3,000人に上ると明らかにしました。楽天市場やYahoo!ショッピング、自社ECサイトに加え、すでに閉店したAmazon、Qoo10の公式ショップなど、計8店舗が対象に含まれます。
同社は、2026年5月14日から19日にかけて、システムサーバーを経由して個人情報が漏えいした可能性が高いと説明しています。9月には、顧客と同社しか知り得ない過去の注文情報を記載した、ムーンスターを装うメールが顧客に届いていたことが判明。これを受け、同社は不正アクセスによって顧客情報が窃取されていたと判断しました。対象者には順次、個別にメールで通知するとしています。
ムーンスター不正アクセス・第3報のサマリー
- 第3報の公表日:2026年10月15日。第1報は3月26日、第2報は10月2日。
- 影響対象:ムーンスターの公式EC店舗8サイトを利用した顧客。閉店済みのAmazon・Qoo10店舗も含みます。
- 対象人数:最大59万3,000人。漏えいしたことが確定した人数ではなく、漏えいの可能性がある対象者の最大数です。
- 漏えいした可能性が高い時期:2026年5月14~19日。
- 対象情報:氏名、住所、電話番号、メールアドレス、過去の注文情報。
- 対象外:クレジットカード情報、ECサイトのログインパスワードなど。対象サーバーには保存されていませんでした。
- 発覚の手掛かり:9月20日前後、実際の顧客情報と過去の注文情報を含むなりすましメールについて顧客から問い合わせがありました。
- 二次被害:一部顧客へのフィッシングメール送信を確認。不特定多数への情報公開は確認されていません。
- 対応:対象サーバーの外部接続遮断、パスワード強制変更、技術調査、セキュリティ対策強化、個人情報保護委員会への報告、対象者への個別通知。
| 項目 | 内容 |
|---|---|
| 企業 | 株式会社ムーンスター |
| 公表日 | 2026年10月15日(第3報) |
| 不正アクセスの認識 | 2026年3月。3月26日に第1報を公表 |
| 情報漏えいが疑われる期間 | 2026年5月14日~19日 |
| 対象人数 | 最大59万3,000人(漏えいの可能性がある人数) |
| 漏えい対象となり得る情報 | 氏名、住所、電話番号、メールアドレス、過去の注文情報 |
| 漏えい対象外 | クレジットカード情報、ECサイトのログインパスワード等 |
| 個別通知 | 対象顧客へ順次メールで案内 |
| 相談窓口 | 0800-800-1792(平日10~17時)、[email protected] |
3月の不正アクセス認識から約半年後、注文情報を使った偽メールが判明
ムーンスターは2026年3月26日、管理する一部サーバーで第三者による不正アクセスの疑いを確認したとして、外部専門機関と調査を進めていることを公表しました。当時は顧客情報が不正に取得された事実を確認できていないと説明していました。
転機となったのは9月20日前後の顧客からの問い合わせです。ムーンスターを装ったメールに、過去の注文情報など顧客と同社しか知り得ない内容が記されていました。同社はこれを受け、顧客情報が窃取されていたと判断しました。
10月2日の第2報では、システムサーバーへの不正なログインと情報取得の可能性、対象情報の種類、なりすましメールの存在を公表。10月15日の第3報で、漏えいした可能性が高い時期と最大59万3,000人という対象規模、影響する公式EC店舗が新たに示されました。
なお、第3報が漏えい時期として挙げる5月14~19日は、3月の最初の公表より後に当たります。両時点の不正アクセスがどのような関係にあるかや具体的な侵入経路について、同社は技術的詳細を公表していません。
影響対象は楽天市場・Yahoo!ショッピング・Amazonなど8店舗
第3報で対象として示された公式EC店舗は以下の8つです。
- 楽天市場 ムーンスター公式ショップ
- Yahoo!ショッピング ムーンスター公式ショップ
- MOONSTAR ONLINE STORE
- MOONSTAR LIFESTYLE EC STORE
- au PAYマーケット ムーンスター公式ショップ
- ムーンスター アウトレット
- Qoo10 ムーンスター公式ショップ(現在は閉店)
- Amazon ムーンスター公式ショップ(現在は閉店)
閉店したショップの過去の利用者も対象に含まれます。今回の発表は、これらの通販プラットフォーム全体が侵害されたというものではなく、ムーンスターが管理するシステムサーバーから顧客情報が漏えいした可能性に関するものです。
ムーンスターは、漏えいの可能性がある顧客へ順次、個別にメールで連絡するとし、連絡のない顧客については対象外と説明しています。対象かどうか気になる場合は、不審メールのリンクを使わず、同社が公表した問い合わせ窓口で確認できます。
氏名・住所・注文履歴の組み合わせがフィッシングに悪用される危険性
今回の事案では、単なるメールアドレスの流出とは異なり、実際の注文情報を含むなりすましメールが顧客に届いています。購入履歴と一致する情報を示された利用者は、正規の注文確認や配送連絡だと思い込みやすくなります。
今後、注文確認、返金、配送先変更、支払い方法の再登録などを装うメールやSMSが届いた場合も、本文中のリンクからカード番号やパスワードを入力しないでください。ムーンスターは、メール・SMS・電話でパスワードやクレジットカード情報を尋ねることはないと明記しています。
今回の対象サーバーにはクレジットカード情報やECサイトのログインパスワードが保存されておらず、これらは今回の漏えい対象に含まれません。ただし、不審なリンク先ですでに入力した場合は別の被害となり得るため、パスワードの変更やカード発行会社への相談が必要です。
流出した情報の種類ごとに想定される被害と対策は、個人情報が漏えいした場合のリスクと対策でも整理しています。
外部接続を遮断し、個人情報保護委員会に報告
ムーンスターは、不正アクセスを受けたサーバーの外部接続を遮断するとともに、パスワードの強制変更を実施しました。外部の専門事業者と技術調査を進め、脆弱性対策、多重防御の強化、個人情報保護に関する社内ルール・運用の見直し、社員教育に取り組んでいます。
また、個人情報保護委員会への報告を行っています。問い合わせはムーンスターのカスタマーセンター(0800-800-1792、平日10~17時)またはメール([email protected])で受け付けています。
情報システム部門が確認したい、初報後の継続調査と二次被害の監視
今回の経緯では、3月の第1報時点で情報取得を確認できなかった一方、9月に発生した顧客からの問い合わせを手掛かりに、漏えいが疑われる時期と対象規模の調査が進みました。初期調査で漏えいの証拠が得られない場合でも、その後に顧客から届く不審メールの情報や注文データと一致する内容を調査に反映できる体制が必要です。
特にEC事業者では、自社サイトに加えてモール内の公式店舗や閉店済み店舗の顧客情報まで含め、サーバーが保持するデータの範囲を把握しておく必要があります。被害対象者への通知時には、正規の連絡方法を明示し、通知メールそのものがフィッシングに悪用されないよう注意喚起を継続することが考えられます。
本件の3月26日の第1報については既報記事でも確認できます。
出典
- 【第3報】弊社システムサーバーに対する不正アクセスの疑いに関するお知らせ – 株式会社ムーンスター(2026年10月15日)
- 【第2報】弊社システムサーバーに対する不正アクセスの疑いに関するお知らせ – 株式会社ムーンスター(2026年10月2日)
- 当社サーバーに対する不正アクセスの疑いに関するお知らせ – 株式会社ムーンスター(2026年3月26日)
関連記事
 発車オーライネットでへ不正アクセスによるサイバー攻撃、最大8,341件の個人情報漏洩の恐れ
 中国関連脅威アクター「TA419」、日米のシンクタンク・大学などを狙う認証情報フィッシング-小泉防衛相や日本台湾交流協会を装うドメインも
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表
ベネッセ 個人情報流出事件で地裁から賠償命令 3338人に計1100万円

