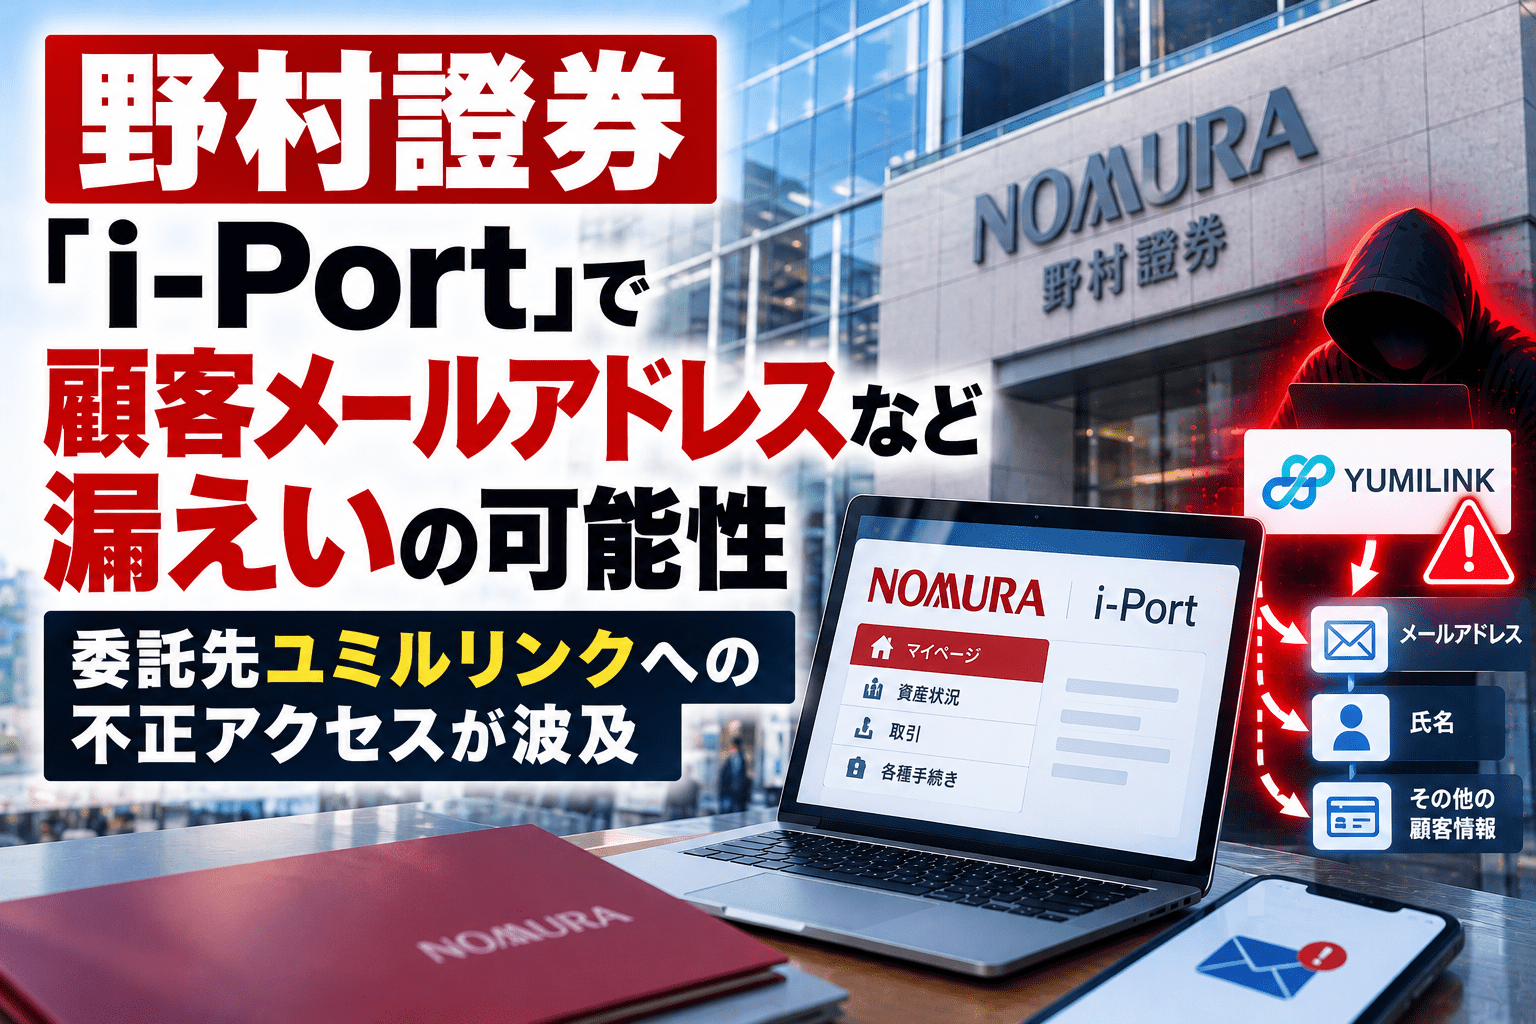
野村證券は2026年10月23日、金融機関などを対象とするポートフォリオ管理ツール「i-Port」に関連したメール配信業務の委託先で不正アクセスが発生し、顧客のメールアドレスなどが外部へ漏えいした可能性があると公表しました。メール配信を委託しているユミルリンク株式会社のシステムへの不正アクセスが背景にあります。
今回の対象はi-Portに関するメール配信用の情報です。野村證券によると、顧客の運用資産や取引口座に関する情報は今回の漏えい対象ではなく、対象となる顧客には個別に連絡する方針です。一方、金融機関などの担当者が利用するメールアドレスが悪用されれば、業務上の連絡を装った標的型メールや認証情報を盗むフィッシングにつながる可能性があります。
野村證券「i-Port」情報漏えいの可能性に関するサマリー
- 公表日:2026年10月23日
- 公表主体:野村證券株式会社
- 対象サービス:金融機関等向けポートフォリオ管理ツール「i-Port」に関連したメール配信業務
- 原因となった事象:メール配信委託先のユミルリンク株式会社への不正アクセス
- 漏えいの可能性がある情報:i-Portを利用する顧客のメールアドレスなど
- 漏えいの確認状況:個別顧客情報への影響は「可能性」として公表。対象件数は調査中
- 対象外とされた情報:運用資産や取引口座の情報
- 利用者対応:対象となる顧客には個別に通知する方針
- 委託先側の状況:ユミルリンクは10月19日、計5システムで不正アクセスとデータ出力を確認したと公表
| 項目 | 確認された内容 |
|---|---|
| 公表日 | 2026年10月23日 |
| 組織 | 野村證券株式会社 |
| 関連サービス | i-Port(金融機関等向けポートフォリオ管理ツール) |
| 業務委託先 | ユミルリンク株式会社(メール配信業務) |
| 個別事案の対象情報 | 顧客メールアドレスなど(漏えいの可能性) |
| 件数 | 調査中 |
| 顧客への対応 | 対象顧客に個別通知する方針 |
| 運用資産・取引口座情報 | 今回事案の漏えい対象外と説明 |
委託先ユミルリンクでは延べ約900万件のデータ出力を確認
ユミルリンクは10月19日、メール配信サービス「Cuenote FC」の一部サーバーへの不正アクセスを公表しました。同社は10月16日未明に異常を把握し、調査によって計5システムに対する不正アクセスとデータ出力を確認しています。メールアドレスを含む情報の出力規模は、延べ約900万件との試算です。
同社の説明では、プログラムの脆弱性を背景にサポート・品質管理担当者の認証情報が取得され、不正プログラムの設置、データベースからのデータ出力、他システムへの認証試行が確認されました。同社は対象サーバーの隔離、脆弱性修正、関連認証情報の削除、捜査機関への届け出を行っています。
延べ約900万件は、ユミルリンク側で確認された5システム全体の推計であり、野村證券の顧客情報の件数ではありません。野村證券のi-Port利用顧客約900万人が影響を受けたという意味ではありません。 詳しい技術的経緯は、セキュリティ対策Labのユミルリンク「Cuenote FC」への不正アクセスに関する記事で整理しています。
メールアドレスの漏えいで懸念される金融機関向けのなりすまし
メールアドレスが流出しただけでは、証券口座へのログインや有価証券の売買を直ちに行えるわけではありません。ただし、攻撃者が野村證券やi-Portのサービス名を使ってメールを送信すれば、受信者が本物の業務連絡だと誤認するおそれがあります。
想定される悪用例は、i-Portのアカウント確認や設定変更を装った偽ログインページへの誘導、ポートフォリオ情報の確認を口実にした添付ファイルの開封要求、金融機関の担当者を狙った不審な請求・振込先変更依頼などです。これらは漏えい情報の性質から考えられる二次被害であり、今回の事案で実際に発生したと確認された手口ではありません。
法人のメールアドレスに加え、氏名や所属などの情報が攻撃者に知られた場合、担当業務に合わせて文章を作り込む標的型メールの危険性が高まります。利用者の認証情報そのものが今回漏えいしたとの発表ではないため、メールアドレスの漏えいと、パスワードの漏えいを混同しないことも必要です。
個人投資家が実施したい対策
今回のi-Portに関する発表は、主として金融機関等の法人向けサービスに関するものです。一般の個人投資家が利用する証券口座の情報流出が確認されたという発表ではありません。ただし、野村證券を名乗る詐欺メールは従来から確認されており、次の点を確認するとよいでしょう。
- 野村證券を名乗るメールが届いても、本文中のURLからログインせず、普段利用している公式アプリやブックマークから確認する。
- 「情報漏えいに伴う本人確認」「口座保護のための再設定」「補償金の受け取り」など、緊急の操作や情報入力を要求する案内は、公式窓口で真偽を確認する。
- 利用可能なパスキー・多要素認証等の設定を有効にし、パスワードの使い回しを避ける。すでに不審な画面へ認証情報を入力した場合は、正規窓口に連絡して認証情報の変更や取引履歴の確認を行う。
- 心当たりのないログイン通知、保有商品の売買、出金・振込先変更などがないか定期的に確認する。
野村證券は別途、フィッシング詐欺に便乗した「補償案内」をメールで送ることはないと注意喚起しています。過去に公表された不正取引被害の補償方針は、今回のi-Port関連事案について補償が決まったことを意味しません。
法人・金融機関が優先して確認したい対策
法人では、情報システム・セキュリティ部門だけでなく、i-Portを利用する運用部門、外部委託管理部門、広報・法務が連携して対応範囲を確認します。
| 確認対象 | 具体的な対応 |
|---|---|
| 対象者 | i-Portの利用担当者・退職者・異動者・共有メールアドレスを棚卸しし、野村證券からの個別通知の有無を確認する |
| 不審メール | i-Port、ポートフォリオ、管理者通知などを装うメールを重点的に監視し、利用者が報告できる窓口を周知する |
| 取引・振込指示 | メールのみで資金移動、口座情報変更、振込先変更を確定せず、事前に登録した連絡先へ電話するなど別経路で確認する |
| 認証・権限 | 関連アカウントの多要素認証、不要な権限、共有アカウント、委託先との連携設定を点検する |
| 委託先管理 | 委託業務で保管するデータ項目、保管期間、再委託、事故時の報告期限、取得可能なログを確認する |
| 初動体制 | 偽メールを受信した際の報告先、フィッシングサイトへの入力が判明した場合の封じ込め、対外連絡の責任者を定める |
金融機関の担当者を対象とした不審メールへの対応を検証する場合は、訓練結果の測定や報告体制なども含めて標的型攻撃メール訓練サービスの比較・選び方を参考にできます。ただし、今回の侵害の入口はメール配信委託先側にあり、利用者向け訓練だけで委託先の侵害を防げたとはいえません。
出典
- 金融機関等向けポートフォリオ管理ツール「i-Port」に関するメール配信業務の外部委託先における情報漏えいの可能性について(2026年10月23日)― 野村グループ
- 当社システムへの不正なアクセスに関するご報告(2026年10月19日)― ユミルリンク株式会社
- 【重要】フィッシング詐欺防止のためのセキュリティ強化について ― 野村證券
- 野村證券の安心セキュリティ対策 ― 野村證券
関連記事
 タイムズカー、サイバー攻撃で本人確認書類画像約146万件に外部送信の痕跡 対象者に3,000円相当のお見舞い-免許証再交付の限界と47都道府県の対応状況
 楽天ドライブに不正アクセス、保存データを含む1万5,382アカウントの情報漏洩
 EYへのサイバー攻撃でゴールドマン・サックス・Man Groupの顧客の情報漏洩の恐れ
 ブックオフ、会員管理システムへ不正アクセスによるサイバー攻撃、最大約643万件の個人情報漏洩の恐れ
 スズキ「スズキヴィレッジ」で会員約3,000名の情報漏えいの恐れ―委託先コミューンへの不正アクセスが波及
 赤武エンジニアリングのランサムウェア 被害、1万1,712件の個人情報漏洩の恐れ―管理者権限を不正取得か、最終報を公表
 宮崎県の防災・防犯情報メールに不正アクセス、3万8,959件の情報漏えいの可能性―NECネッツエスアイ委託、アルカディア運用システムが対象
日本経済新聞社、クラウドへの不正アクセスで約183万件の情報漏えい―約15万件の個人情報漏洩の恐れ
 タカカツグループホールディングス、業務用サーバへの不正アクセスとランサムウェアの被害

