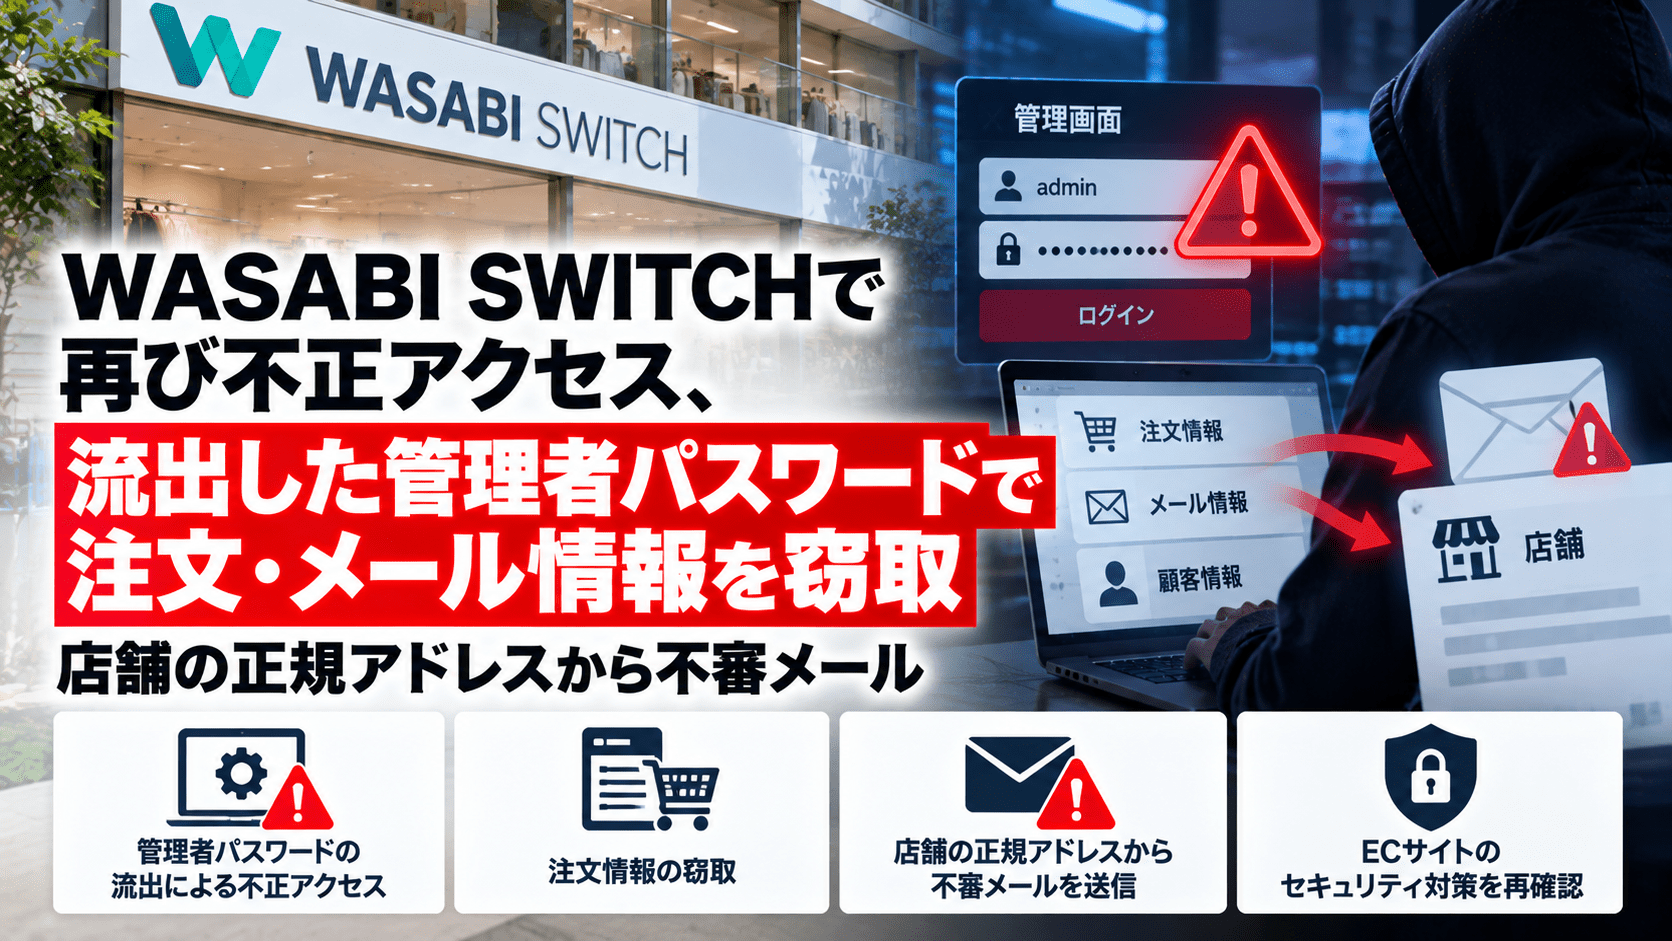
EC一元管理サービス「WASABI SWITCH(ワサビスイッチ)」を運営する株式会社ワサビは2026年10月17日20時8分、第三者による新たな不正アクセスについて緊急第3報を公表し、18日1時45分に更新しました。10月14日の侵入とは異なる経路で、流出した管理者パスワードを使った不正ログインが発生。攻撃者が複数の利用店舗の管理画面に不正なプログラムを設置し、10月17日の注文データの一部と、店舗のメールアカウント情報を抜き取ったことが判明しました。
さらに、WASABI SWITCHに登録されていた店舗の正式なメールアドレスから不審なメールが送信されていることも明らかになりました。ワサビは利用店舗に対し、SMTP認証パスワードの早急な変更と、送信履歴・自動転送設定の確認を要請しています。注文情報の漏えいが確認された初報から、管理者認証情報を使う再侵入と、店舗のメール環境への影響に被害が広がった形です。
WASABI SWITCH不正アクセス第3報のサマリー
- 発表日時: 2026年10月17日20時8分。翌18日1時45分に内容を更新。
- 再侵入の手段: 10月14日の攻撃とは別経路から、流出した管理者パスワードを用いて店舗の管理画面に不正ログイン。
- 10月16日午前3時ごろ: 一部店舗の管理画面への不正ログインと、不正なプログラムの設置を確認。
- 10月17日13時25分~15時7分ごろ: 複数店舗に不正ログインし、不正プログラムを設置。注文データとメールアカウント情報を窃取。
- 情報流出: 10月17日の注文データの一部が抜き取られたことをワサビが確認。影響店舗数や注文件数は示されていません。
- メールの悪用: 登録されたメールアカウント情報が抜き取られ、店舗の正規メールアドレスから不審なメールが送られていることが判明。
- 利用店舗への要請: メールサービス側でSMTP認証パスワードを変更し、送信履歴と自動転送設定を点検。暗号化対応が完了するまでは、新しいパスワードをWASABI SWITCHに再登録しないよう案内。
- システム側の対応: 14日の原因となった脆弱性は修正済み。登録情報の暗号化機構の反映予定を10月17日から18日中へ変更。
| 項目 | 第3報で確認された内容 |
|---|---|
| 事業者・サービス | 株式会社ワサビ/WASABI SWITCH |
| 第3報の公表・更新 | 2026年10月17日20:08公表、10月18日1:45更新 |
| 新たな侵入の経路 | 流出した管理者パスワードを用いた管理画面への不正ログイン(14日の事案とは別経路) |
| 攻撃に伴う操作 | 利用店舗の管理画面で不正プログラムを設置 |
| 窃取が確認された情報 | 10月17日の注文データの一部、WASABI SWITCHに登録されたメールアカウント情報 |
| 二次的な影響 | 店舗の正規メールアドレスから不審メールを送信 |
| 被害規模 | 店舗数、注文件数、メールアカウント数は第3報で明示されていない |
| 利用者への要請 | SMTP認証パスワードの変更、メール送信・自動転送設定の点検 |
管理者パスワードを悪用し、16日と17日に再侵入
ワサビによると、攻撃者は流出した管理者パスワードで一部店舗の管理画面に入り、管理画面の機能を悪用して不正なプログラムを設置していました。第3報に記された最初の日時は10月16日午前3時ごろです。続く17日13時25分ごろから15時7分ごろには、複数の店舗に対し、同様の不正ログインとプログラム設置が行われ、注文データとメールアカウント情報が取得されました。
今回の特徴は、最初の侵入に利用された脆弱性とは別の手段が使われた点です。ワサビは、10月14日の不正アクセスの原因となった脆弱性について、修正がシステムに反映されていると改めて説明しました。脆弱性を修正しても、攻撃者が既に取得した管理者パスワードを引き続き使用できる状態であれば、別の経路から不正利用が続くおそれがあります。
なお、10月16日の第1報では別原因の不正アクセスが「午前4時ごろ」と説明されていましたが、第3報では「午前3時ごろ」と記されています。本記事では新しい第3報の記載に従っています。
店舗の正規メールアドレスから不審メール、流出情報の悪用が拡大
第3報によると、WASABI SWITCHの「メール > アカウント管理」に登録されていたメールアカウント情報が抜き取られ、利用店舗の正式なメールアドレスから不審メールが送信されていました。送信内容は、メールの送受信や返信に関する「追加の確認」が必要であるとして、リンク先での確認を促すものでした。
10月15日に報告された不審メールは、実際の注文情報を記載しながら、店舗とは無関係のフリーメールアドレスから「返金手続き」を装ってLINEへ誘導するものでした。今回の第3報で判明した事象は、店舗の正規アカウントから送信されている点で異なります。受信者が差出人アドレスだけで真偽を判断できないため、取引先・購入者にとって見分けが難しくなるおそれがあります。
IPAが過去に分析した不正メール事例でも、メールアカウントへの不正アクセス後、正規のメールサーバーや既存のやり取りを悪用して不審メールを送信するケースが示されています。ただし、それらの事例と今回の攻撃が同一の手口や攻撃者によるものと確認されたわけではありません。
店舗が急いで行うべき対応―SMTPパスワード変更と送信履歴の確認
ワサビは、WASABI SWITCHの「メール > アカウント管理」に登録しているメールアカウントについて、メールサービス提供側の管理画面でSMTP認証パスワードを変更することを求めています。直ちに変更できない場合は、WASABI SWITCH側に登録されている該当パスワード欄を、本来のパスワードとは異なる文字列に変更するよう案内しています。
ここで注意したいのは、新しいパスワードの扱いです。ワサビは、登録情報の暗号化対応が完了するまで、変更後のパスワードをWASABI SWITCHに登録しないよう明記しています。パスワード変更の完了と、外部システムへの認証情報の再登録を別の作業として管理する必要があります。
各店舗では、メール管理者とEC運用担当者が連携して、以下の事項を確認できます。
- WASABI SWITCHに登録していたSMTP認証情報を洗い出し、メールサービス側でパスワードを変更する。利用状況に応じて関連するアプリパスワードや認証トークンも点検する。
- 該当メールアカウントの送信履歴、ログイン履歴、送信先、時刻を確認し、身に覚えのない送信があれば記録を保存する。
- 自動転送・受信ルール、委任権限など、見覚えのないメール設定が追加されていないか調べる。
- 影響を受けた可能性のある購入者・取引先には、メール内のリンクを開かず、注文履歴または店舗の正規サイト・既知の連絡先から確認するよう案内する。
- 不審な送信が見つかった場合は、送信日時や件名などをワサビのサポート窓口に報告し、メールサービスの管理ログも保全する。
10月16日の第2報では、ワサビは全アカウントを一時的に非稼働にする措置を実施し、必要なアカウントだけを再稼働させてパスワードを変更するよう案内していました。今回のSMTP認証パスワードへの対応は、WASABI SWITCHへのログインパスワード変更とは別に実施する必要があります。
暗号化対応を18日に前倒し、完了は別途案内
ワサビは当初11月のバージョンアップで予定していた登録情報の暗号化による保管機構について、適用時期を前倒しすると説明しました。当初の反映予定は10月17日中でしたが、18日1時45分の更新では10月18日中に反映予定と変更されています。実際の反映日時は追って案内する予定であり、第3報の時点で適用完了が確認されたわけではありません。
今回、注文データだけでなくメールアカウント情報が窃取され、正規メールアドレスが悪用されたことから、認証情報の保存方法と管理画面からの参照・操作権限が調査・改善の対象となります。ただし、登録情報の暗号化がなかったことだけを今回の侵入や情報窃取の原因と断定することはできません。
IPAは2026年10月9日の注意喚起で、クラウドなど外部サービスのアカウントの異常、無効化したはずのアカウントの再有効化、API連携の権限、ログ保持期間、保有データの暗号化などの点検を挙げています。今回のようにサービス提供者への侵入が店舗の顧客対応やメール配信へ波及する場合、店舗側でも認証情報と外部連携先を横断して点検する必要があります。
ECシステム利用企業が確認したい点
今回の第3報で、WASABI SWITCHに登録されたメールアカウントが不審メール送信に悪用されていたことが新たに確認されました。利用企業は、受注・在庫連携システムとメールサービスがどの認証情報で接続されているか、退職者や不要な管理者アカウントが残っていないか、不審なアクセスや送信を誰が調査できるかを整理しておく必要があります。
購入者側でも、実際の注文情報を含むメールや店舗の正規アドレスから届いたメールだからといって、そのまま返信やリンク操作を行うのは危険です。不審な返金案内・本人確認依頼・アカウント確認依頼は、メール記載のリンクを使わず、購入したモールや店舗の正規窓口から確認してください。
10月14~16日の発覚経緯、情報流出の初報、ECモールとの連携停止については、セキュリティ対策Labの既報「WASABI SWITCHに不正アクセス、注文情報流出と全アカウント一時非稼働」で整理しています。
出典
- 【緊急・第三報】メールアカウントのパスワード変更のお願い(2026年10月17日公表、18日更新) – 株式会社ワサビ
- 【重要・第一報】WASABI SWITCHへの不正アクセスによる情報流出に関するお詫びとご報告 – 株式会社ワサビ
- 【重要・第二報】WASABI SWITCH全アカウントの一時非稼働とパスワード変更のお願い – 株式会社ワサビ
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について – IPA
- 正規メールへの返信を装うウイルスメールについて – IPA
関連記事
 三菱ガス化学、委託先T4Cが元従業員ら2,093名の個人情報を誤送信―添付ファイルは未開封で削除を確認
 みずほ・りそな・あおぞら 銀行、運転免許証画像による本人確認の廃止を前倒しへ
 中国系 ハッカーがMicrosoft SharePoint の ToolShell の脆弱性を悪用しサイバー攻撃 (CVE-2025-53770)
 サイバー攻撃集団 ロックビット(LockBit)とは?
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?
 国分生協病院がランサムウェア攻撃を受け、一部診療記録のPDFが閲覧不可に
北海道大学が不正アクセスで約2.3万の個人情報が流出した事を発表

