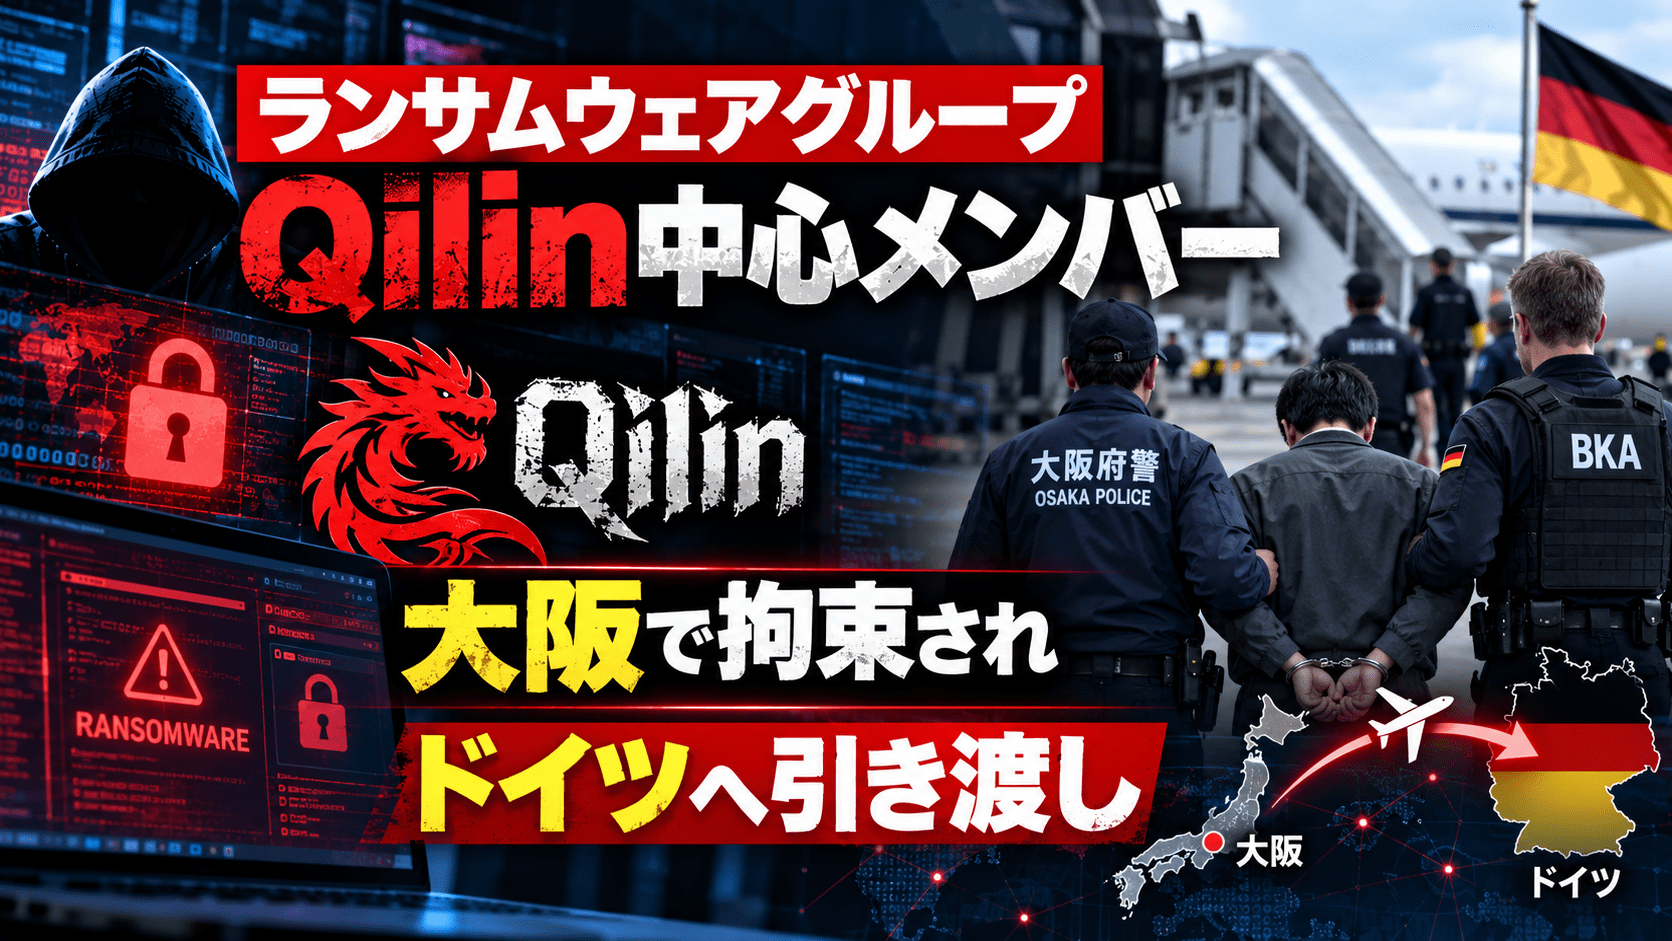
ランサムウェアグループ「Qilin(キリン/キーリン)」の中核メンバーとされるロシア国籍の28歳男性が日本で拘束され、2026年10月2日にドイツへ身柄を引き渡されたことが分かりました。
朝日新聞の報道によると、男性はQilinの犯行システムの構築に関わった中心メンバーとみられ、ドイツ当局が恐喝容疑で捜査しています。日本とドイツの間に犯罪人引渡条約はありませんが、日本では逃亡犯罪人引渡法に基づき、相互主義の保証など一定の要件を満たせば条約のない国からの引渡請求にも応じることができます。
Qilinは2022年に「Agenda」として確認されたRaaS(Ransomware as a Service)型のランサムウェアです。運営側がランサムウェア、リークサイト、攻撃・恐喝インフラなどを提供し、実際の侵入を複数のアフィリエイトが担います。
警察庁によると、2025年に国内でランサムウェアの種別が判明した149件のうちQilinは32件、21.5%を占め、最多でした。2026年上半期の国内ランサムウェア被害報告も123件と、半期として統計開始以降最多となっています。
今回、中核メンバーとされる人物が日本からドイツへ引き渡されたことは、国境を越えて活動するランサムウェア運営者への法執行という点で大きな動きです。一方、Qilinは運営者とアフィリエイトを分離したRaaSであり、1人の拘束だけでグループ全体の活動停止を意味するものではありません。
Qilin中核メンバー引き渡しのサマリー
- Qilinの中核メンバーとされるロシア国籍の28歳男性が日本で拘束されました。
- 日本側は2026年10月2日、恐喝容疑で捜査するドイツ側へ男性の身柄を引き渡しました。
- 朝日新聞は、男性がQilinの犯行システム構築に関わった中心人物とみられると報じています。
- ドイツ側はQilinに関連する恐喝事件への関与を捜査しているとされています。
- 日本とドイツの間に犯罪人引渡条約はありません。
- 日本は逃亡犯罪人引渡法に基づき、相互主義の保証などの条件を満たせば非条約国からの引渡請求にも応じられます。
- Qilinは2022年から活動するRaaS型ランサムウェアで、旧称はAgendaです。
- 米HHSはQilinについて「ロシアに起源を持つ可能性が高い」と評価しています。
- Qilinは運営側と実行役のアフィリエイトが分業するため、個別攻撃の実行主体を一律に同じ人物・国籍とみなすことはできません。
- 警察庁によると、2025年に国内で種別が判明したランサムウェア149件のうちQilinは32件、21.5%で最多でした。
- JPCERT/CCは、2024年のLockBitへの法執行後、アフィリエイトがRansomHubやQilinへ移動した動きを指摘しています。
- FBIの2025年IC3年次報告でも、Qilinは米国で被害報告の多いランサムウェアの上位に位置しています。
- 英国では2024年のSynnovisへのランサムウェア攻撃で医療サービスに大規模な影響が生じ、Qilinが犯行を主張したことで同グループの名前が広く知られました。
- ドイツBSIは、RaaSへの法執行後も数週間から数カ月で別サービスが空白を埋める傾向を指摘しています。
| 項目 | 内容 |
|---|---|
| 対象 | ロシア国籍の男性、28歳 |
| Qilinとの関係 | 中核メンバーとされ、犯行システム構築に関与した疑い |
| 拘束 | 日本国内 |
| 引き渡し | 2026年10月2日、日本からドイツ |
| ドイツ側の容疑 | 恐喝 |
| 日独の犯罪人引渡条約 | なし |
| 日本側の法的枠組み | 逃亡犯罪人引渡法、相互主義の保証 |
| Qilin | RaaS型ランサムウェア、旧称Agenda |
| 2025年国内 | 種別判明149件中Qilin 32件、21.5%で最多 |
| 活動停止 | 確認されていない |
Qilinの中核メンバーとされる28歳ロシア人を日本からドイツへ引き渡し
朝日新聞は2026年10月6日、ランサムウェアグループQilinの中心メンバーとされるロシア国籍の28歳男性を日本の捜査当局が拘束し、10月2日にドイツ側へ引き渡したと報じました。
男性については、Qilinの攻撃を支える犯行システムの構築に関与した中核メンバーとみられています。
報道では、男性は2026年5月下旬に大阪市内を訪れていた際に拘束され、ドイツ側が捜査する恐喝事件への関与が疑われているとされています。
また、ドイツでは2024年に発生した企業へのランサムウェア攻撃などについて捜査が進められていると報じられています。
これらは捜査段階の容疑であり、男性がQilinの中核メンバーであることや個別の恐喝事件への関与が裁判で確定したものではありません。
今回の引き渡しについて、ドイツ連邦刑事庁(BKA)やドイツ連邦情報セキュリティ庁(BSI)の公開情報では、10月6日時点でこの男性を特定した個別の発表は確認できません。そのため、事件固有の拘束・引き渡しの経緯は朝日新聞の報道に基づき、Qilinの脅威や国際捜査の背景は日本、ドイツ、米国、英国の政府・公的機関の資料から整理します。
Qilinとは―運営者と実行役が分業するRaaS
Qilinは2022年に「Agenda」の名称で確認され、その後Qilinへ改称したランサムウェアグループです。
詳細な仕組みや国内事例は、セキュリティ対策LabのランサムウェアグループQilinとは?手口・国内被害一覧・対策で整理しています。
Qilinは、攻撃者全員が1つの固定チームとして動く従来型の集団ではなく、RaaSの形態を取っています。
運営側は、
- ランサムウェア本体
- 暗号化機能
- 被害組織を掲載するリークサイト
- アフィリエイト向け管理画面
- 身代金交渉に利用するインフラ
- 攻撃後のデータ公開機能
などを提供します。
実際に企業へ侵入する「アフィリエイト」は、Qilinのインフラを利用して攻撃し、身代金収入を運営側と分配します。
米保健福祉省(HHS)のHealth Sector Cybersecurity Coordination Center(HC3)は、Qilinを2022年から活動するRaaSと位置付け、ロシアに起源を持つ可能性が高いと分析しています。
HC3が2024年に公表した脅威プロファイルでは、Qilinはフィッシング、スピアフィッシング、CitrixやRDPなどの外部公開インターフェース、RMMツール、Cobalt Strikeなどを利用し、データ窃取と暗号化を組み合わせた二重恐喝を行うとしています。
このRaaS構造を考えると、「Qilinがロシア系とみられる」ことと、「Qilin名義のすべての攻撃をロシア人が実行している」ことは同義ではありません。
運営基盤にはロシア語圏との関係が指摘される一方、実際の侵入は複数のアフィリエイトが担うため、個別事件の攻撃主体はそれぞれ確認する必要があります。
Qilinの侵入後の具体的な挙動は、Qilinのサイバー攻撃手法や実像でも整理しています。
セキュリティ対策Labで確認したQilinの国内・関連犯行声明
セキュリティ対策Labでは、Qilinのリークサイト掲載と、被害企業・組織側の公式発表を継続して確認しています。
重要なのは、「Qilinがリークサイトへ掲載したこと」と「企業がQilinによる攻撃と公式認定したこと」を分けることです。
以下はセキュリティ対策Labで確認・記事化した主な事案です。
| 組織 | 被害企業・組織側で確認された内容 | Qilinとの関係 | 記事 |
|---|---|---|---|
| アサヒグループHD | ランサムウェアによるシステム障害、データ流出・個人情報への影響を調査・公表 | Qilinが2025年10月に犯行声明。企業公式は攻撃者名を認定していない | アサヒグループHDへのサイバー攻撃まとめ |
| エネサンスHD | ランサムウェア被害を確認 | Qilinがリークサイトへ掲載 | エネサンスHD、ランサムウェア被害を公表―Qilinが犯行声明 |
| 新興プラスチックス | 一部情報システムのランサムウェア感染・暗号化を確認 | Qilinが犯行を主張 | 新興プラスチックスへのサイバー攻撃をQilinが主張 |
| 丸菱ホールディングス | ランサムウェア攻撃によるシステム停止、情報漏えいの可能性 | Qilinが犯行を主張 | 丸菱ホールディングス、ランサムウェアへの対応完了 |
| スーパーバリュー | 企業側の公式確認なし | Qilinが一方的に犯行を主張 | Qilinがスーパーバリューへのサイバー攻撃を主張 |
| 穴吹興産 | ランサムウェア攻撃を確認、顧客・役職員等の情報漏えい可能性 | Qilinが犯行を主張 | 穴吹興産、ランサムウェア被害―Qilinが犯行を主張 |
| あなぶきハウジングサービス | ランサムウェア被害、最終的に207,773件の個人情報が対象 | Qilinがデータ公開。会社側も外部公開データに自社関連情報を確認 | あなぶきハウジングサービス、個人情報207,773件が対象 |
| 東山産業 | 社内サーバーへの不正アクセスとランサムウェア被害を公表 | Qilinが後に犯行を主張 | 東山産業へのサイバー攻撃とQilinの犯行声明 |
| サカタのタネ米国子会社 | サーバーへの不正アクセス。最終調査でリモートアクセス認証情報が侵入起点となった可能性 | Qilinが犯行を主張。会社側は攻撃者を公式認定していない | サカタのタネ米国子会社、Qilinが犯行声明 |
| デンソー海外グループ会社 | イタリア・モロッコ拠点への不正アクセス、ランサムウェアの動きを確認 | Qilinが犯行を主張。デンソー公式はQilinを認定していない | デンソー海外グループ会社への不正アクセス―Qilinが犯行声明 |
| 武蔵野大学 | ランサムウェア感染、後に複数ファイルの流出と一部個人情報を確認 | Qilinがリークサイトへ掲載 | 2026年6月ランサムウェア被害まとめ―武蔵野大学へのQilin声明 |
| ロジックベイン | 約97,338名が影響対象、17,559名分はリークサイト上で公開を確認 | Qilinのリークサイトへの掲載を確認 | 2026年8月個人情報漏洩事例―ロジックベイン |
| 米ATF | 独立システムへのサイバー攻撃、米司法省がmajor incidentに指定 | Qilinが犯行を主張。ATFはQilinを公式認定していない | 米ATFへのサイバー攻撃―Qilinが犯行声明 |
| 池上通信機 | サイバー攻撃の可能性について調査を開始 | Qilinが66GB・106,288ファイル取得を主張。企業側は未確認 | 池上通信機、Qilinが66GB・10万超ファイル窃取を主張 |
この一覧からも、Qilinという名称の下で製造、食品、不動産、大学、IT、エネルギー、政府機関まで幅広い組織がリークサイトに掲載されていることが分かります。
一方、確認レベルは事案ごとに異なります。
「あなぶきハウジングサービスのように、企業側がランサムウェア被害とデータ流出を確認し、攻撃者が公開したデータにも自社関連情報が含まれていたケース」と、「スーパーバリューや池上通信機のようにQilin側の主張が先行しているケース」を同列に扱うことはできません。
「犯行システム構築」に関わる中核メンバーの拘束が持つ意味
RaaSでは、攻撃を実行するアフィリエイトだけでなく、運営基盤を開発・維持する中核メンバーが重要な役割を持ちます。
仮に今回拘束された男性が、捜査当局がみる通りQilinのシステム構築を担っていた場合、単一の企業に侵入した実行役ではなく、複数のアフィリエイトが利用する犯罪インフラ側に位置していた可能性があります。
RaaSの運営には、
- ランサムウェアビルダー
- 被害者管理システム
- リークサイト
- アフィリエイト管理
- 身代金交渉
- 暗号資産による支払い管理
- 攻撃ツールや脆弱性情報の共有
など複数の機能が必要です。
こうした運営側の人員を特定・拘束できれば、個々の攻撃者を1人ずつ捜査するより広い範囲へ影響を与えられる可能性があります。
2024年10月、日本、ドイツ、英国、米国などが参加するCounter Ransomware Initiative(CRI)は、ランサムウェアの実行者や支援者を「調査、特定、妨害及び阻止」し、安全な避難場所を与えないとの共同声明を公表しました。
今回の日本からドイツへの身柄引き渡しは、国境を越えて活動するランサムウェア犯罪者を法執行の対象にするという国際的な方向性と一致します。
警察庁統計では2025年にQilinが国内最多―149件中32件
Qilinは日本でも主要なランサムウェア脅威になっています。
警察庁が2026年に公表した2025年のサイバー脅威情勢では、ランサムウェアの種別が判明した攻撃149件のうち、Qilinは32件でした。
割合は21.5%で、次いでLockBitが19件、Akiraが17件です。
| ランサムウェア | 2025年の国内件数 | 構成比 |
|---|---|---|
| Qilin | 32件 | 21.5% |
| LockBit | 19件 | 12.8% |
| Akira | 17件 | 11.4% |
| Lynx | 8件 | 5.4% |
| RansomHub | 8件 | 5.4% |
| その他 | 65件 | 43.6% |
2025年に警察へ報告されたランサムウェア被害全体は226件でした。
さらに2026年上半期は123件となり、警察庁が2020年下半期に統計を開始して以降、半期として最多を更新しています。
法執行によって特定グループが弱体化しても、ランサムウェア犯罪全体が同時に縮小するとは限りません。
LockBit摘発後にアフィリエイトがQilinへ移動―JPCERT/CCが指摘
JPCERT/CCは2026年の「変容するランサムウェア」で、2024年初頭の国際共同捜査によってLockBitの基盤が大きく打撃を受けた後、アフィリエイトがRansomHub、さらにQilinへ移動した動きを紹介しています。
2025年にはQilinが最も活発なランサムウェア集団になったとしています。
この動きはRaaS対策の難しさを示します。
運営組織のインフラを押収したり、開発者や管理者を拘束したりしても、実際の侵入を担うアフィリエイトが別のRaaSへ移れば、攻撃能力そのものが残る場合があります。
Qilinの中核メンバーとされる人物の拘束は運営側への打撃になる可能性がありますが、Qilinのブランド、インフラ、他の運営者、アフィリエイトがどの程度影響を受けたかは別途確認する必要があります。
ドイツBSI「テイクダウン後も数週間~数カ月で空白が埋まる」
ドイツ連邦情報セキュリティ庁(BSI)は「The State of IT Security in Germany 2024」で、ランサムウェア犯罪サービスへの法執行後に一時的な活動低下がみられても、これまで数週間から数カ月で既存または新しいサイバー犯罪サービスが空白を埋めてきたと分析しています。
BSIは、攻撃者側も法執行の対策から学習し、将来の摘発を回避するようインフラや運用を変化させると指摘しています。
LockBitやALPHV/BlackCatなどへの国際的なテイクダウンでも、攻撃全体が直ちに終息したわけではありません。
このため、今回のQilin関係者の拘束も、
「Qilinが壊滅した」
「今後Qilinによる攻撃は発生しない」
と判断する材料にはなりません。
一方で、中核人員の特定、身柄確保、犯罪インフラの押収、暗号資産の追跡を継続することで、攻撃者側の運用コストを引き上げ、犯罪ビジネスを不安定化させる効果は期待できます。
米国ではFBIの2025年統計でもQilinが上位
Qilinは米国でも主要なランサムウェアとして把握されています。
FBIのInternet Crime Complaint Center(IC3)が公表した2025年年次報告では、ランサムウェアに関する3,600件超の申告があり、Qilinは被害報告の多い主要亜種の上位に位置しています。
FBIの統計では、重要インフラを狙うランサムウェアとしてAkira、Qilinなどが継続して確認されています。
米HHS HC3もQilinを医療を含む複数産業へ攻撃を行うRaaSとして分析しており、Windowsに加えてVMware ESXiを対象とするLinux版も確認しています。
セキュリティ対策Labでは2026年8月、米国のアルコール・タバコ・火器及び爆発物取締局(ATF)でサイバーインシデントが発生した後、Qilinがリークサイトで犯行を主張した事案を確認しています。
詳細は米ATF、独立システムへのサイバー攻撃でQilinが犯行声明で整理しています。
ATF自身はQilinを攻撃主体として公式認定していないため、この事案も「政府機関側が確認したサイバー攻撃」と「Qilin側の犯行声明」を分けて扱う必要があります。
英国ではSynnovis攻撃が医療に大規模影響
Qilinの国際的な知名度を高めた事案の1つが、2024年6月に英国の病理検査サービス事業者Synnovisで発生したランサムウェア攻撃です。
英国NCSCは2024年6月3日にSynnovisがランサムウェア被害を受け、その後サイバー犯罪グループがSynnovis由来と主張するデータを公開したとして調査を支援しました。
英国政府の2025年のランサムウェア・サプライチェーン対策ガイダンスによると、この攻撃は特に影響の大きかった2つのNHS Trustだけで、4カ月間に急性外来予約10,152件、予定手術等1,710件へ影響しました。
Qilinはこの攻撃について犯行を主張したことで広く報じられていますが、NCSCの当時の公式声明は攻撃グループ名をQilinと断定していません。
英国NCAは2025年の国家戦略評価で、2023年11月から2024年10月までに547件のランサムウェア事案が報告されたとし、主要グループへの法執行が続いてもランサムウェアは英国にとって主要なサイバー犯罪脅威であり続けると評価しています。
アサヒグループへの犯行声明後もQilinの活動は継続
日本でQilinの名称が広く知られる契機となったのが、2025年9月29日に発生したアサヒグループホールディングスへのサイバー攻撃です。
アサヒグループはランサムウェアによるシステム障害を確認し、受注・出荷、生産など広い業務へ影響が生じました。
Qilinは10月7日にリークサイトで犯行を主張し、約27GB、9,300件超のファイルを取得したと主張しました。
アサヒグループ自身はQilinを攻撃者として公式認定していません。
その後の企業調査では、個人情報について大規模な影響が確認・精査されています。2026年7月には、漏えいのおそれがある個人情報の対象範囲が約228.9万件へ再整理されました。
詳細はアサヒグループHD、個人情報漏洩のおそれを約228.9万件へ上方修正で確認できます。
今回、中核メンバーとされる人物が拘束・引き渡された後も、Qilin名義の攻撃やリークサイト掲載が止まったことを示す公的情報はありません。
中核メンバー拘束後も企業がQilin対策を緩められない理由
ランサムウェアグループへの法執行は、犯罪インフラや運営人員を弱体化させる手段です。
しかし企業側の対策は、逮捕や拘束を理由に緩めるべきではありません。
RaaSでは、
- 別の運営メンバーがサービスを継続する
- アフィリエイトが別ブランドへ移動する
- 既存マルウェアを改変して再利用する
- 別のリークサイトやインフラへ移行する
- 新たなRaaSが空白を埋める
といった変化が起こります。
BSIとJPCERT/CCが示しているように、法執行後の活動低下が一時的なものにとどまるケースは珍しくありません。
企業が見るべきなのは、特定のランサムウェアブランド名だけではなく、
- 外部公開VPN・ファイアウォール・リモートアクセス機器
- MFA未設定のリモートアクセス
- 漏えいした認証情報
- EOL機器や未適用パッチ
- 管理者権限の過剰付与
- EDR・ログ監視の死角
- バックアップ環境への到達経路
- ESXi・仮想基盤の管理権限
- 侵害後の横展開
です。
ランサムウェアの仕組みや対策全体はランサムウェアとは?企業が確認したい対策で整理しています。
端末上での不審な挙動、横展開、暗号化前の兆候を検知・隔離する役割についてはEDRとは?も参考になります。
情報システム部門が確認したいポイント
今回の拘束は企業側の技術的な脅威が消えたニュースではなく、RaaS型サイバー犯罪に対して法執行側が運営者層まで追跡していることを示す動きです。
情報システム部門では、Qilinという名称だけをIOCのように扱うのではなく、複数のRaaSに共通する侵入・横展開・暗号化経路を確認できます。
優先して確認したいのは次の項目です。
- インターネット公開VPN・リモートアクセス機器を棚卸しする
- VPNや管理系アクセスにMFAを適用する
- 管理者アカウントと一般利用アカウントを分離する
- 漏えい済み認証情報の悪用を想定して認証ログを監視する
- EOL製品や既知脆弱性を持つ外部公開機器を更新・隔離する
- vCenter、ESXi、バックアップ基盤など高権限システムへのアクセスを制限する
- バックアップを本番環境から分離し、変更不能・オフラインのコピーを確保する
- EDR停止、セキュリティツール無効化、イベントログ消去などの挙動を監視する
- データ窃取を前提に外向き通信量やクラウドストレージへの異常転送を確認する
- 攻撃を検知した場合、暗号化の有無だけでなく情報持ち出しをフォレンジック調査する
- 被害発生時は警察、所管官庁、個人情報保護委員会などへの報告・相談を早期に行う
2024年のCRIガイダンスでも、ランサムウェア被害を早期に法執行機関へ報告することは、被害組織への支援だけでなく、将来の攻撃者摘発、インフラ停止、犯罪活動の把握につながるとしています。
今回のような国境を越えた身柄引き渡しは、個別企業によるインシデント報告、フォレンジック証拠、暗号資産や攻撃インフラの追跡といった積み重ねの先に成立する国際捜査の一例として位置付けられます。
出典
日本
- ランサムウェア集団Qilin中心メンバーの拘束・ドイツへの引き渡しに関する報道 – 朝日新聞
- 令和7年におけるサイバー空間をめぐる脅威の情勢等について – 警察庁
- サイバー警察局便り 2025 Vol.17 – 警察庁
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について – 警察庁
- 令和6年版 犯罪白書 第2編 第6章 第2節「逃亡犯罪人の引渡し」 – 法務省
- 変容するランサムウェア – JPCERT/CC
- ランサムウェアの実行者の責任追及に関する声明 – 国家サイバー統括室 / Counter Ransomware Initiative
- ランサムウェア・インシデント発生時の組織向けガイダンス – 国家サイバー統括室 / Counter Ransomware Initiative
ドイツ
- Ransomware — Facts and defensive strategies – Federal Office for Information Security(BSI)
- The State of IT Security in Germany 2024 – Federal Office for Information Security(BSI)
- International Functions – Bundeskriminalamt(BKA)
- Schwere und Organisierte Kriminalität / Internationale Zusammenarbeit – Bundeskriminalamt(BKA)
米国
- Qilin Threat Profile – U.S. Department of Health and Human Services, HC3
- 2025 IC3 Annual Report – Federal Bureau of Investigation(FBI)
- Ransomware – Federal Bureau of Investigation(FBI)
英国
- NCSC Annual Review 2024 – National Cyber Security Centre
- NCSC statement following reports of a Synnovis data breach – National Cyber Security Centre
- Guidance for organisations to build supply chain resilience against ransomware – GOV.UK
- National Strategic Assessment 2025 – National Crime Agency
関連記事
 スタディサプリに不正アクセス、3,687件の登録メールアドレス特定の可能性―千代田区の児童・生徒8名も対象
 中国のハッカーが世界中にサイバー攻撃 Coathanger(コートハンガー)で2万台のFortiGateへ侵入
 ミズノの米国子会社へランサムウェア 攻撃 グループ「BianLian」が犯行声明
 ミズノの米国子会社、不正アクセスで個人情報漏洩の可能性
 ランサムウェア グループ エベレストがコカ・コーラへの不正アクセスを主張-中東に関連する拠点から漏洩か?
 ランサムウェア グループ Qilinが武蔵野大学への不正アクセスによるサイバー攻撃を主張
 ランサムウェア グループ RansomHouse(ランサムハウス)がニチレイへのサイバー攻撃を主張-過去 アスクルにも不正アクセス
 npmで発生したサプライチェーン攻撃、Prettier系ツールパッケージがマルウェアに汚染
 ClickFix(クリックフィックス)の実像をMicrosoftが発表-新手のサイバー攻撃の実態とは

