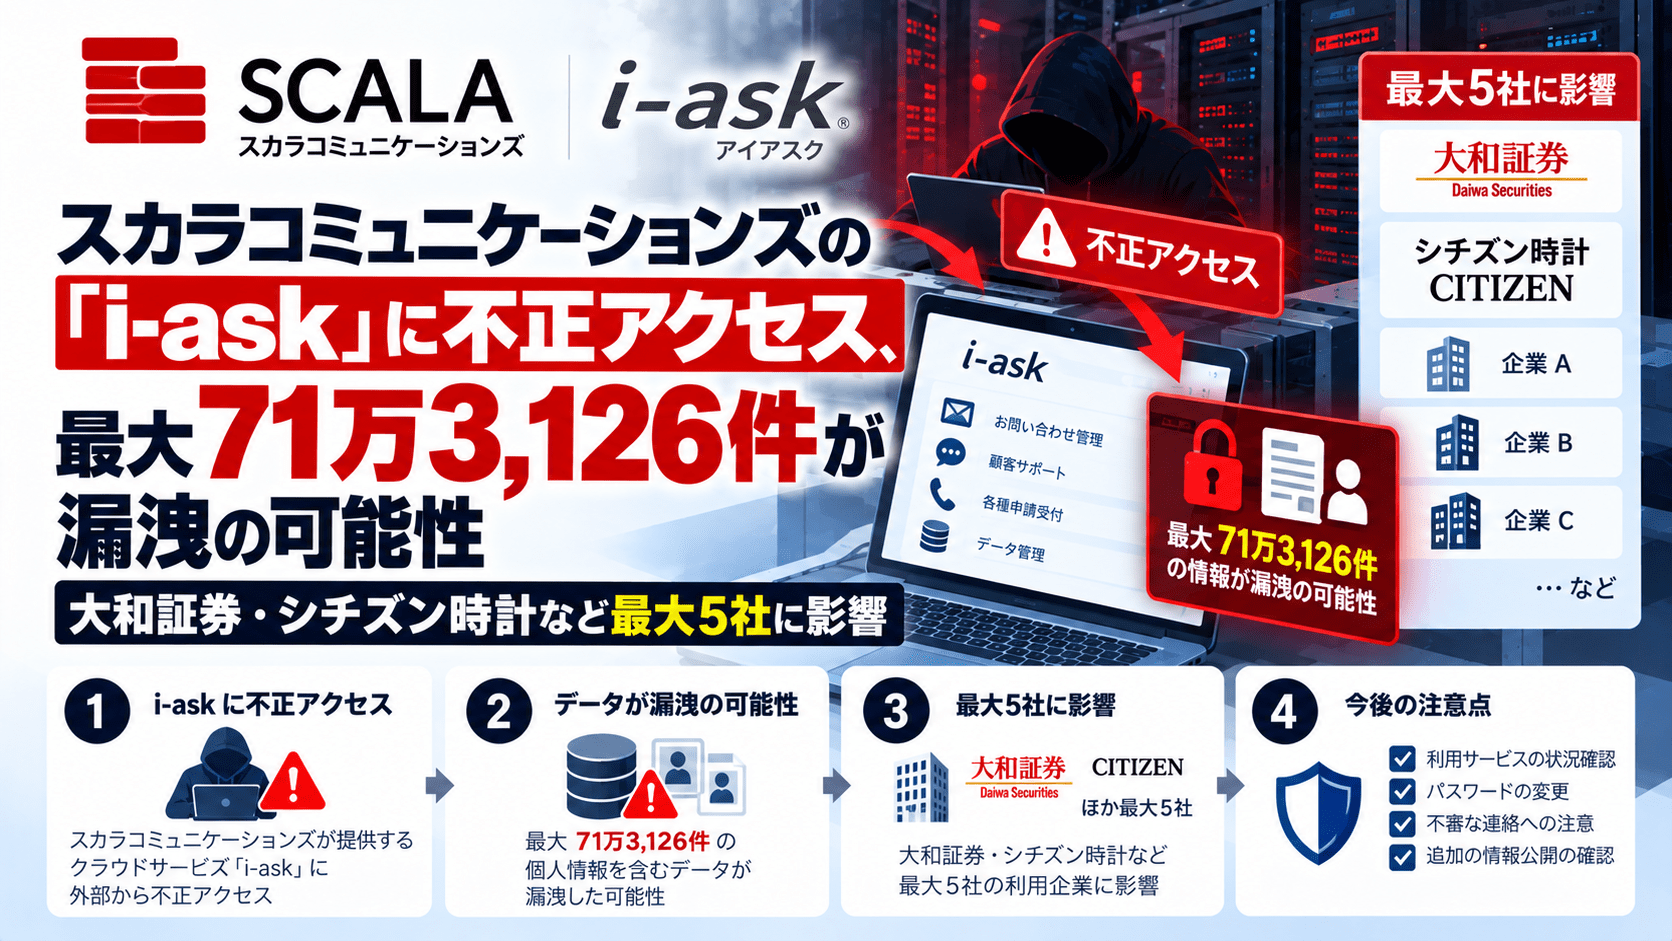
株式会社スカラは2026年10月6日、連結子会社のスカラコミュニケーションズが提供するFAQシステム「i-ask」が第三者から不正アクセスを受け、利用企業の問い合わせ情報が外部に漏洩した可能性があると公表しました。
第三者は2026年10月2日20時30分頃から10月3日8時頃にかけてi-askの管理サイトへ不正にログインし、スカラコミュニケーションズが管理するサーバー上へ不正なプログラムを設置しました。その後、同一サーバー上で稼働していた利用企業のシステム環境のデータベースから、氏名、メールアドレス、問い合わせ内容などを取得した可能性があります。
影響を受けた可能性があるのは最大5社の利用企業向け環境で、対象は最大713,126件です。ただし、この数字は問い合わせ単位の延べ件数であり、同一人物による複数回の問い合わせを重複して含みます。実際の対象人数は現在も名寄せ作業中です。
セキュリティ対策Labが確認した範囲では、大和証券とシチズン時計が同じスカラコミュニケーションズへの不正アクセスによる影響を公表しています。大和証券は約11万人、シチズン時計は約10万人の顧客情報が漏洩した可能性を明らかにしています。
スカラコミュニケーションズへの不正アクセスのサマリー
- スカラが2026年10月6日、連結子会社スカラコミュニケーションズへの不正アクセスを公表
- 対象サービスはFAQシステム「i-ask」
- 不正アクセスは2026年10月2日20時30分頃から10月3日8時頃まで発生
- 第三者がi-askの管理サイトへ不正ログイン
- スカラコミュニケーションズ管理サーバー上へ不正プログラムを設置
- 同一サーバーで稼働していた利用企業向け環境のデータベースから問い合わせ情報を取得した可能性
- 影響を受けた可能性がある利用企業は最大5社
- 対象は最大713,126件
- 713,126件は問い合わせ単位の延べ件数で、実際の人数ではない
- 氏名、メールアドレス、問い合わせ内容などが対象
- 10月3日朝、データベース監視アラートを契機に調査開始
- 同日8時頃に不正アクセスを遮断
- 不正ログインに使われたアカウントのパスワード変更、攻撃元IP遮断、不正プログラム隔離などを実施
- 全環境の管理者アカウントのパスワードも変更
- 外部専門機関によるフォレンジック調査を実施中
- 個人情報保護委員会へ報告、警察へ相談
- 10月6日時点で個人情報の不正利用などの二次被害は確認されていない
- 公表済みの影響企業として大和証券とシチズン時計を確認
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月6日 |
| 対象企業 | 株式会社スカラコミュニケーションズ |
| 対象サービス | FAQシステム「i-ask」 |
| 不正アクセス期間 | 2026年10月2日20時30分頃~10月3日8時頃 |
| 攻撃内容 | 管理サイトへの不正ログイン、不正プログラム設置 |
| 対象環境 | 同一サーバー上の利用企業向け環境、最大5社 |
| 漏洩した可能性のある情報 | 氏名、メールアドレス、問い合わせ内容など |
| 最大件数 | 713,126件 |
| 件数の意味 | 問い合わせ単位の延べ件数、同一人物の重複を含む |
| 実際の対象人数 | 名寄せ作業中 |
| 公表済みの影響企業 | 大和証券、シチズン時計 |
| 二次被害 | 10月6日時点で確認されず |
i-ask管理サイトへ不正ログイン、不正プログラムを設置
スカラによると、第三者は2026年10月2日20時30分頃から10月3日8時頃にかけて、FAQシステム「i-ask」の管理サイトへ不正にログインしました。
その後、スカラコミュニケーションズが管理するサーバー上へ不正なプログラムを設置しています。
このサーバーでは複数の利用企業向けシステム環境が稼働しており、攻撃者はそれらの環境のデータベースから問い合わせ情報を取得した可能性があります。
スカラの公表資料では、管理サイトへの不正ログインに使われたアカウントの認証情報がどのように取得されたのかまでは説明されていません。
そのため、フィッシング、認証情報窃取、脆弱性悪用など、具体的な侵入経路を現時点で断定することはできません。
最大5社、71万3,126件の問い合わせ情報が対象
漏洩した可能性があるのは、スカラコミュニケーションズが管理する同一サーバー上で稼働していた最大5社の利用企業向け環境です。
対象情報は、
- 氏名
- メールアドレス
- 問い合わせ内容
- その他、利用企業ごとに問い合わせ時に取得していた項目
などです。
対象件数は最大713,126件です。
ただし、スカラはこの数字について「お問い合わせ単位の延べ件数」と説明しています。
例えば1人の顧客が過去に5回問い合わせをしていた場合、5件として数えられる可能性があります。
そのため、
「71万3,126人の個人情報が漏洩した」
と表現することはできません。
実際の対象人数は、スカラコミュニケーションズ側で現在も名寄せ作業を進めています。
10月3日朝のデータベース監視アラートで発覚
スカラコミュニケーションズは10月3日朝、データベースの監視アラートを契機に調査を開始しました。
同日8時頃までに不正アクセスを遮断し、影響を受けた利用企業へ同日中に第一報を行っています。
スカラ側の時系列は次のようになります。
| 日時 | 対応・事象 |
|---|---|
| 10月2日20時30分頃 | 第三者によるi-ask管理サイトへの不正アクセス開始 |
| 10月2日夜~3日朝 | サーバー上へ不正プログラムを設置、利用企業環境のDBへアクセスした可能性 |
| 10月3日朝 | データベース監視アラートを検知し調査開始 |
| 10月3日8時頃 | 不正アクセスを遮断 |
| 10月3日中 | 該当する利用企業へ第一報 |
| 10月6日 | スカラが最大5社・713,126件の可能性を公表 |
スカラはグループとして対策本部を設置し、事実関係の調査、影響範囲の特定、再発防止策の策定を進めています。
大和証券では約11万人、約22万件が漏洩の可能性
今回の不正アクセスでは、大和証券が10月5日に影響を公表しています。
大和証券は、顧客からインターネット経由で寄せられた問い合わせを管理するため、スカラコミュニケーションズのサービスを利用していました。
大和証券の委託先スカラコミュニケーションズへの不正アクセスでは、
- 約11万人の氏名
- メールアドレス
- 口座番号
- 問い合わせに関連する情報
などが漏洩した可能性があります。
個人を特定できない問い合わせ情報などを含めると、対象は約22万件です。
大和証券本体のシステムへの不正アクセスは確認されていません。
また、漏洩した可能性がある情報だけで証券口座へログインしたり、取引したりすることはできないと説明しています。
シチズン時計では約10万人、住所・電話番号なども対象
10月6日にはシチズン時計も同じスカラコミュニケーションズへの不正アクセスによる影響を公表しました。
シチズン時計の委託先スカラコミュニケーションズへの不正アクセスでは、約10万人について、
- 氏名
- 住所
- 電話番号
- メールアドレス
- 問い合わせ内容
などが漏洩した可能性があります。
さらに、利用者が問い合わせの自由記述欄へ銀行口座情報やクレジットカード情報を記載していた場合、それらも対象になる可能性があります。
シチズン時計側のECサイト、会員サービス、生産システム、社内ネットワークへの不正アクセスは確認されていません。
スカラは利用企業名を非公表、最大5社のうち2社が判明
スカラは10月6日の公表で、影響を受けた利用企業名については公表を控えるとしています。
一方、各利用企業側からの発表によって、セキュリティ対策Labが10月6日時点で確認できたのは、
- 大和証券
- シチズン時計
の2社です。
スカラは最大5社の利用企業向け環境が影響対象としているため、残る企業についても影響調査や利用者への連絡が進められている可能性があります。
ただし、残る3社が実際に情報漏洩の対象となったのか、また各社が公表する予定なのかは現時点では明らかになっていません。
「同一サーバー」に複数企業の環境が存在、1回の侵害が横断的に波及
今回の事案では、1社のシステムだけが侵害されたのではなく、スカラコミュニケーションズが管理する同一サーバー上で、最大5社の利用企業向け環境が稼働していました。
攻撃者はi-askの管理サイトへ不正ログインした後、不正プログラムを設置し、その同一サーバー上にある利用企業環境のデータベースから問い合わせ情報を取得した可能性があります。
1つのSaaS・委託先基盤への侵害が、複数の顧客企業へ同時に波及した構図です。
これは攻撃者が特定の利用企業を狙って委託先を攻撃したと確認された「サプライチェーン攻撃」とまでは断定できません。
一方、委託先やSaaSの共通基盤が侵害されることで複数企業へ被害が広がる、典型的なサプライチェーンリスクに該当します。
サプライチェーン攻撃の仕組みと被害事例でも、取引先や委託先などの弱点を経由して影響が波及するリスクを整理しています。
不正ログイン用アカウントや全管理者アカウントのパスワードを変更
スカラコミュニケーションズは被害拡大防止策として、複数の対応を実施しています。
具体的には、
- 不正ログインに使用されたアカウントのパスワード変更
- 攻撃元IPアドレスからのアクセス遮断
- サーバー上へ設置された不正プログラムの隔離
- 全環境の管理者アカウントのパスワード変更
- アップロードされたファイルをプログラムとして実行できないよう設定変更
- 常時監視の継続
です。
「アップロードされたファイルをプログラムとして実行できないようにする設定変更」が実施されたことから、今回設置された不正プログラムへの対策として、ファイルアップロード後の実行制御も強化されています。
ただし、この設定が不正ログインそのものの原因だったという説明ではありません。
外部専門機関がフォレンジック調査、警察も捜査へ
スカラは外部の専門調査機関と連携し、フォレンジック調査を進めています。
また、
- 個人情報保護委員会への報告
- 警察への相談
- 警察捜査への全面協力
- 利用企業との対象顧客への連絡
- 恒久的なセキュリティ対策の策定
を進めています。
10月6日時点では、本件に起因する個人情報の不正利用などの二次被害は確認されていません。
今後のフォレンジック調査で、
- 不正ログインに使われた認証情報の取得経路
- 攻撃者の侵入前後の活動
- 実際に取得されたデータ
- 最大5社それぞれの対象人数
- 追加の侵害痕跡
などが判明する可能性があります。
71万3,126件と大和証券・シチズン時計の数字は単純に合算しない
今回の複数公表では、数字の単位が異なります。
スカラ側の「713,126件」は問い合わせ単位の延べ件数です。
一方、
- 大和証券:約11万人、問い合わせ等を含め約22万件
- シチズン時計:約10万人
と、企業ごとに「人」と「件」が混在しています。
これらは重複関係も不明なため、
「大和証券11万人+シチズン10万人+スカラ71万件」
のように単純合算して被害規模を算出することはできません。
現時点で確実に整理できる最大値は、
「最大5社の利用企業環境に保存された問い合わせ情報、延べ最大713,126件が漏洩した可能性」
です。
問い合わせシステムには自由記述で機微情報が蓄積する
今回の事案では、「FAQシステム」「問い合わせ管理」という一見すると基幹システムではない領域から、大量の個人情報が影響を受けました。
問い合わせシステムには通常、
- 氏名
- メールアドレス
- 電話番号
- 住所
- 顧客番号
- 会員番号
- 商品・サービス情報
- 問い合わせ履歴
- 自由記述
などが保存されます。
特に自由記述欄では、企業が入力を求めていなくても、利用者自身が、
- 口座番号
- クレジットカード関連情報
- 住所
- 契約情報
- 健康情報
- 社内情報
などを書き込む場合があります。
シチズン時計の発表でも、自由記述欄へ銀行口座情報やクレジットカード情報を入力していた場合、それらが対象になる可能性が示されています。
情報システム部門が確認したい委託先・SaaS管理
今回の事案は、自社システムが直接攻撃されていなくても、委託先の共通基盤へ保存された自社データが侵害される可能性を示しています。
企業ではSaaSや業務委託サービスについて、次の点を確認できます。
同一基盤に何社のデータが存在するか
マルチテナント型や共有サーバー型では、1つの基盤侵害が複数顧客へ波及します。
論理分離だけでなく、
- 管理者権限
- データベースの分離
- ファイル領域
- 管理コンソール
- ログ
がどのように分離されているかを確認します。
管理サイトの認証方式を確認する
今回の侵入起点として確認されているのは、i-ask管理サイトへの不正ログインです。
委託先の管理コンソールについて、
- MFAが必須か
- パスキー・FIDO2などを利用できるか
- 接続元IPを制限しているか
- 管理者アカウントを共有していないか
- 異常ログインを検知できるか
を確認します。
問い合わせデータを長期間残さない
問い合わせ対応が終了した後も、履歴を長期間残していれば、侵害時の対象件数が増えます。
法令・業務上必要な期間を定め、それを超えた情報は削除する運用が必要です。
インシデント通知の期限を契約で決める
今回、スカラコミュニケーションズは10月3日に検知し、該当企業へ同日中に第一報を行っています。
委託先で侵害が起きた場合に、
- 何時間以内に報告するか
- どこまでの初期情報を共有するか
- ログを提供できるか
- 顧客通知を誰が行うか
- 監督機関への報告を誰が担当するか
を事前に決めておく必要があります。
委託先の選定、契約、利用中の監督、再委託、終了時の確認項目は、委託先のセキュリティ管理で整理しています。
情報漏洩発生時の初動や対象者特定、当局報告については、企業の情報漏洩対策と発生時の対応も参考になります。
出典
- 当社連結子会社における不正アクセスによる個人情報漏えいに関するお詫びとお知らせ – 株式会社スカラ
- 外部委託先への不正アクセスによるお客様情報の漏洩の可能性について – 大和証券株式会社
- 委託先事業者に対する不正アクセスによるお客様情報の漏えいの可能性について – シチズン時計株式会社
- i-ask – 株式会社スカラコミュニケーションズ
関連記事
 鳥取ガス、児嶋太一前社長を解任―会社資金10.8億円を個人口座へ送金、私的流用3億円超を会社側が指摘
 ApplyNow 不正アクセス まとめ-吉野家や複数の自治体でも個人情報漏洩の恐れ
 中央アジア政府機関狙う「SilkParasite」、7種のRATをサイバー攻撃に使用 Bitdefenderは中国系ハッカー グループとの関連を中程度の確度で評価
 FortiOSの修正済み 脆弱性 CVE-2025-25249がサイバー攻撃に悪用、PivotC2を展開 CISA KEVに追加
 東洋紡せんいのメールアカウントに不正アクセス-社内外へ約1,500件のフィッシングメール送信
 イギリスの米軍基地近くで男5人逮捕 爆発物法違反・テロ行為準備の疑い、対テロ警察が捜査
 手間いらず「TEMAIRAZU」に不正アクセス 宿泊者情報が閲覧・取得された可能性、WhatsAppなどで不審メッセージ
 中国はなぜ「会う相手」を選ぶのか-岩屋前外相との会談に見る現代の「離間の計」
 ムーンスター、不正アクセスで顧客の個人情報漏洩の恐れ-氏名・住所・注文情報など、なりすましメールも確認

