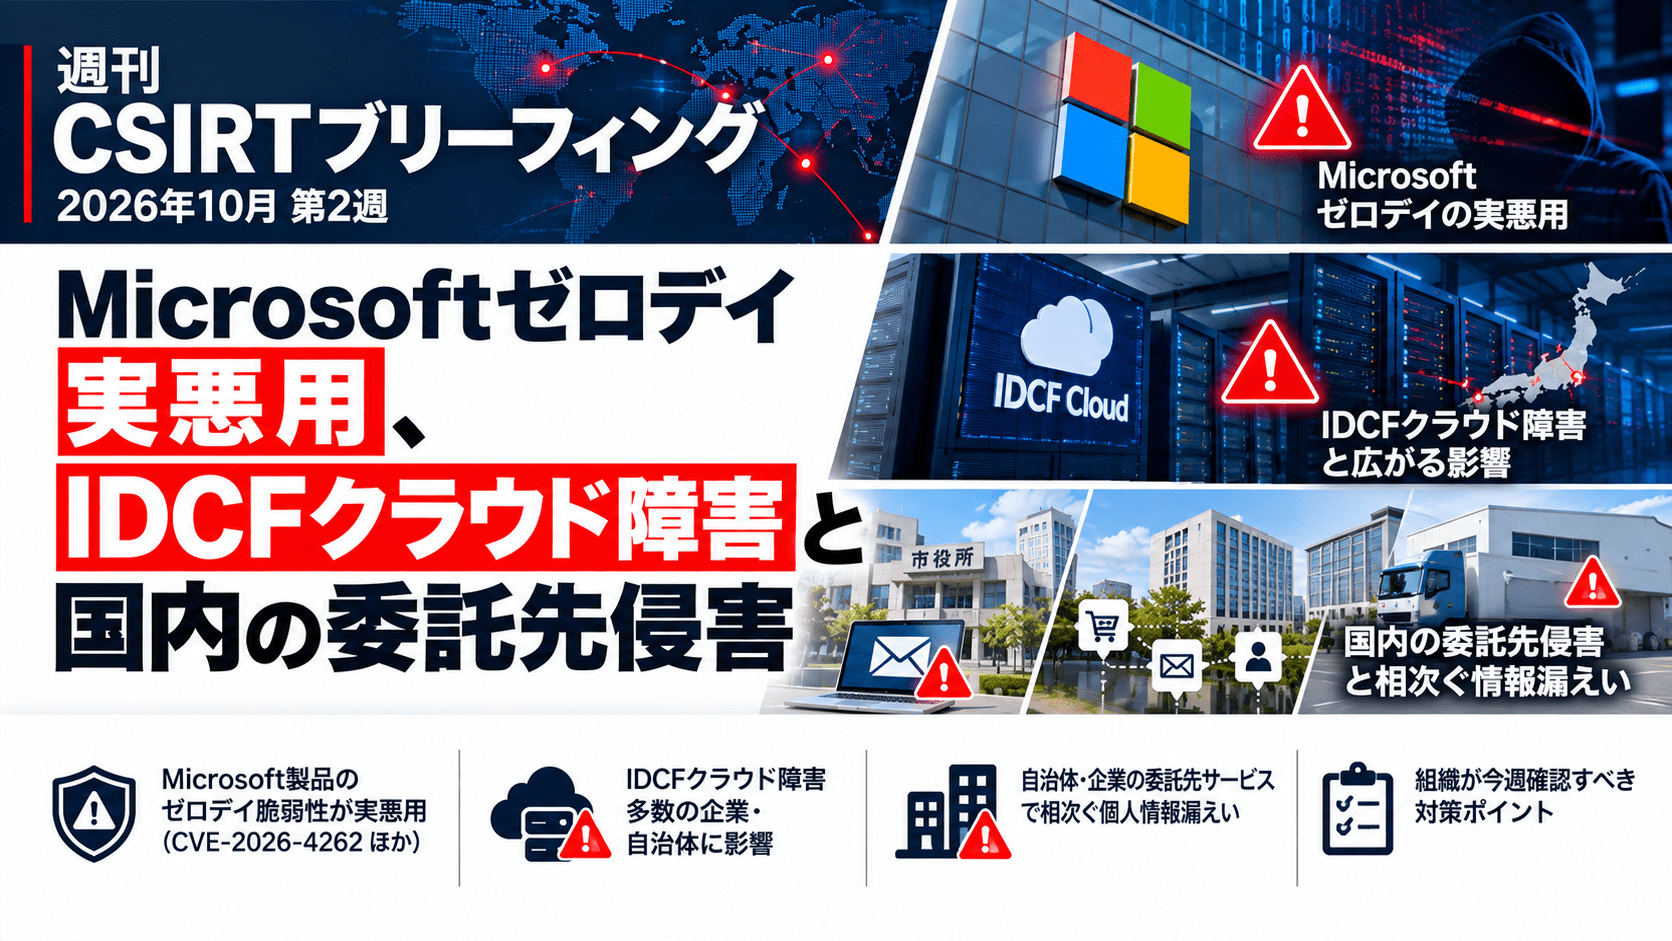
2026年10月7日から10月14日朝までに公表・更新された情報から、企業のCSIRT・情報システム部門が優先して確認したい脆弱性と国内インシデントを整理します。
今週は、Microsoftが10月13日に公開した月例セキュリティ更新で、Windows Shellの脆弱性「CVE-2026-96951」が実際の攻撃で悪用されていることが明らかになりました。GitLabではCVSS 10.0の認証不要RCE、AnyDesk LinuxではCVSS 9.8の脆弱性とPoCが公開され、バックアップ管理製品AhsayCBSでは認証回避とRCEを連鎖した実攻撃が確認されています。
国内では、JPCERT/CC、IPA、国家サイバー統括室などが相次ぐ大規模情報漏えいを受けて注意喚起を公表しました。NICTは10月13日、公開Androidアプリを解析し、接続先のバックエンドサーバーやAPIを狙う「A2B攻撃」を国内で確認したとして、アプリ提供事業者へログ調査やサーバー側の点検を求めています。
一方、IDCフロンティアの「IDCFクラウド」ではランサムウェア攻撃により495の企業・自治体へ影響が拡大。コミュニティ基盤「Commune」や防災情報配信サービス「SpeeCAN RAIDEN」でも、サービス提供事業者への侵害が多数の利用企業・自治体へ波及しています。
今週のCSIRTブリーフィング サマリー
- Microsoftは10月13日の月例更新で、実際の攻撃で悪用されているWindows Shellのセキュリティ機能回避脆弱性「CVE-2026-96951」を修正しました。Mark of the Web(MotW)を回避する脆弱性で、CVSSは8.8です。
- GitLab CE/EEでは、認証されていない第三者による任意コード実行につながる「CVE-2026-97229」が公表されました。CVSSは10.0で、Self-Managed環境は修正版への更新が必要です。
- AnyDesk for Linuxでは「CVE-2026-109390」のPoCが公開されています。CVSS 9.8で、8.0.0以上8.0.3未満が影響範囲です。現時点で実悪用は確認されていません。
- AhsayCBSではCVE-2026-105133/CVE-2026-105134を連鎖した攻撃が確認され、WebシェルやXMRigの設置が観測されました。Ahsayは10月12日に追加ホットフィックスを公開しています。
- JPCERT/CCは国内の大量情報漏えいについて、APIへの不正操作、既知脆弱性の探索、MetabaseのSQLインジェクションなど複数の攻撃パターンを示しました。
- NICTは、公開Androidアプリを解析して接続先バックエンドやAPIを狙う「A2B攻撃」を確認しました。2026年8月以降のAPI・認証・アクセスログの確認を推奨しています。
- IDCFクラウドは10月7日にランサムウェア攻撃を受け、東日本リージョン1の4ゾーンと495の企業・自治体に影響しました。対象環境の顧客データは取り出し・復元が困難との見通しが示されています。
- Communeへの不正アクセスでは約30万7,000人分の会員情報が漏えい。複数の企業・自治体・サービスへ影響が広がりました。
- SpeeCAN RAIDENでは、メールアドレス約313万6,000件、電話番号約10万5,000件、FAX番号約1万5,000件が漏えいした可能性のある最大推定件数として公表され、全国の自治体に影響が広がっています。
- Microsoft 365の正規アカウント悪用も続いており、東日本三菱自動車販売では社員アカウントから825件のなりすましメールが送信されました。
今週の対応優先度
| 優先度 | 対象 | CSIRTが確認する内容 |
|---|---|---|
| 緊急 | Windows/Microsoft製品 | 10月月例更新の適用、CVE-2026-96951への対応状況 |
| 緊急 | AhsayCBS | 外部公開の有無、バージョン、追加ホットフィックス、Webシェルなど侵害痕跡 |
| 高 | GitLab Self-Managed | 19.4.2/19.3.5/19.2.8以降への更新 |
| 高 | AnyDesk for Linux | 8.0.3未満の有無、TCP 7070番ポートの露出、8.0.3以降への更新 |
| 高 | Web/API | 2026年8月以降のアクセス・API・認証ログ、認証・認可、入力値検証 |
| 高 | クラウド/バックアップ | クラウド障害時に別リージョン・別サービスで復旧できるか |
| 高 | 委託先・SaaS | Commune、SpeeCAN RAIDENなど利用サービスと預託データの棚卸し |
| 高 | Microsoft 365 | セッション、MFA登録、OAuth、メール転送、送信履歴、不審ログイン |
Microsoft 10月更新、Windows ShellのCVE-2026-96951が実悪用
Microsoftは2026年10月13日、WindowsやOffice、SharePoint、.NETなどを対象とした10月のセキュリティ更新を公開しました。
このうち、Windows Shellのセキュリティ機能回避脆弱性「CVE-2026-96951」は、Microsoftが実際の攻撃で悪用を確認しています。CVSS v3.1は8.8です。
この脆弱性は、インターネットなど外部から取得したファイルに付与されるMark of the Web(MotW)による保護を回避する可能性があります。攻撃にはユーザーが細工されたファイルを開くなどの操作が必要ですが、MotWが正常に機能しないことで、通常表示される警告や保護機能を回避した攻撃につながります。
10月の更新では1,400件を超えるCVEが対象となったと複数のセキュリティ企業が集計しています。個別CVEをすべて同じ優先順位で扱うのではなく、まず実悪用が確認されているCVE-2026-96951と、自社で外部公開しているサーバー製品・業務利用しているOffice系製品から更新状況を確認します。
Windows 11 24H2 Home/Proについては、2026年10月の更新が最終の月例更新となるため、該当端末が残っている場合はOSバージョンの更新計画も確認対象です。
GitLabはCVSS 10.0、AnyDesk LinuxはPoC公開
今週は、開発基盤とリモートアクセス製品でも重大な脆弱性が公表されました。
GitLabは10月12日、GitLab CE/EEのCI/CD設定処理に存在する「CVE-2026-97229」を修正しました。CVSS v3.1は10.0です。
特定条件下で、認証されていない攻撃者がGitLabサーバー上で任意コードを実行する可能性があります。影響するSelf-Managed環境は、19.2系では19.2.8未満、19.3系では19.3.5未満、19.4系では19.4.2未満です。
セキュリティ対策Labでは「GitLabにCVSS 10.0の脆弱性「CVE-2026-97229」」で影響バージョンを整理しています。
AnyDesk for Linuxでは、CVE-2026-109390のPoCが10月8日に公開され、10月12日にCVEとして登録されました。CVSSは9.8です。
対象はLinux版8.0.0以上8.0.3未満で、研究者による実証では、接続先ユーザーがリモート操作を承認する前にコード実行が可能でした。修正版の8.0.3は6月に提供済みです。
10月14日朝時点では、CISA KEVへの掲載や実際の攻撃での悪用は確認されていません。ただしPoCが公開されているため、Linux端末・サーバーにAnyDeskが存在する場合は利用状況を確認します。
詳細は「AnyDeskのLinux版にCVSS 9.8の脆弱性「CVE-2026-109390」」で整理しています。
AhsayCBSは実攻撃を確認、追加ホットフィックスを適用
バックアップ管理製品「AhsayCBS」では、CVE-2026-105133とCVE-2026-105134を組み合わせた攻撃が確認されています。
セキュリティ企業Huntressは10月7日以降、インターネットから到達可能なAhsayCBSに対し、認証回避からリモートコード実行につなげる攻撃を観測しました。侵害後にはJSP形式のWebシェル、暗号資産マイナー「XMRig」などが設置されています。
当初、Ahsayは10.3.4.0で両脆弱性に対応済みとしていましたが、Huntressは10.3.4でも攻撃が成立することを確認しました。その後Ahsayは10月12日、追加のホットフィックスを公開しています。
10系では10.3.4.45、7〜9系では9.15.2.70のホットフィックスが案内されています。
この事例では、パッチ適用だけでなく侵害有無の確認が必要です。管理画面をインターネットへ公開していた環境では、Webシェル、通常存在しないプロセス、サービス、PowerShell実行履歴などを確認します。
詳細は「AhsayCBSの脆弱性CVE-2026-105133/CVE-2026-105134が実際の攻撃に悪用」で整理しています。
JPCERT/CC・IPA・NICTが相次ぐ国内情報漏えいで注意喚起
国内で大量の個人情報漏えいが続いていることを受け、JPCERT/CCは10月8日に「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を公開し、9日に情報を更新しました。
JPCERT/CCが確認している攻撃には、複数の既知脆弱性を探索するアクセス、APIを悪用した不正操作、MetabaseのSQLインジェクション脆弱性「CVE-2026-72898」の悪用などが含まれています。
対象は一般利用者向けWebサービスだけではありません。BIツールや従業員向け管理システムなど、本来は不特定多数からのアクセスを想定していないシステムでも被害が発生しています。
IPAも10月9日、経営者を含む企業・組織に対し、
- 外部公開アプリケーションの洗い出し
- 直近1カ月から3カ月へ範囲を広げたログ確認
- 未適用パッチの確認
- 利用中のクラウド・VPNなど外部サービスの棚卸し
- API連携の管理状況の確認
- 不要な保有データの削減
などを速やかに実施するよう求めています。
個別の注意喚起は「JPCERT/CC、国内で相次ぐ個人情報漏えいに注意喚起」と「IPA、相次ぐ不正アクセスで企業に対策点検を要請」で整理しています。
NICTが「A2B攻撃」を確認、アプリではなくバックエンドを狙う
NICTは10月13日、国内で相次ぐ情報漏えいの原因の一つとして、公開Androidアプリを解析し、接続先となるバックエンドサーバーを攻撃する手法を特定したと公表しました。
NICTの脅威情報分析チーム「LETTICE」は、この手法を「A2B攻撃(App-to-Backend Attack)」と呼んでいます。
攻撃者は公開されているアプリからAPIの接続先や通信仕様などを把握し、その情報を使ってバックエンド側の認証・認可、入力値検証などの弱点を探索します。
アプリ本体に脆弱性がなくても、接続先APIに問題があれば顧客情報の取得などにつながるため、モバイルアプリの診断だけで確認を終えないことがポイントです。
NICTは、2026年8月以降のアクセスログ、APIログ、認証ログを優先して確認し、可能であればそれ以前にも範囲を広げるよう案内しています。
NICTはAIによって脆弱性探索が高度化する可能性にも触れていますが、今回確認されたA2B攻撃でAIが実際に利用されたと発表したものではありません。
詳細は「NICT、国内情報漏えいにつながる「A2B攻撃」を特定」で整理しています。
IDCFクラウド、ランサムウェアで495組織に影響
IDCフロンティアは10月7日午前3時40分頃、クラウドサービス「IDCFクラウド」の一部システムで障害を確認しました。
調査の結果、第三者によるランサムウェア攻撃と判明しています。
影響を受けたのは東日本リージョン1のtesla、henry、pascal、jouleの4ゾーンで、10月8日時点で契約中の495の企業・自治体に影響すると公表されています。
さらに、対象環境に保存されている顧客データについて、取り出しや復元が困難な見通しが示されました。
影響はIDCフロンティア自身のサービス停止にとどまらず、同環境を利用する企業のWebサービス、メール配信、物流、交通、決済、教育などへ波及しています。
詳細は「IDCFクラウド ランサムウェアによるサイバー攻撃の影響サービス・企業まとめ」で更新しています。
CSIRTでは「クラウドを利用しているからバックアップされている」と考えず、
- バックアップが同一リージョン・同一クラウド障害の影響を受けないか
- 別リージョンや別環境へ復元できるか
- 復旧に必要な設定、秘密情報、DNS、証明書が別途保管されているか
- SaaSやクラウド事業者が停止した場合の代替手順があるか
を確認します。
CommuneとSpeeCAN RAIDEN、1社への侵害が多数の利用組織へ波及
今週の国内インシデントでは、委託先や共通サービスへの侵害が多数の利用企業・自治体へ広がるケースが続きました。
コミューン株式会社の「Commune」「Commune for Work」では、約30万7,000人分の会員情報が漏えいしたと公表されています。セキュリティ対策Labが10月13日までに各組織の公式発表を確認した範囲でも、スズキ、ヤマハ発動機、Sansan、森永乳業、LIXIL、LINEヤフーなど複数の利用組織から影響が公表されています。
「Communeの不正アクセスによるサイバー攻撃まとめ」では、漏えい確認、閲覧・取得の可能性、サービス停止のみのケースを分けて更新しています。
10月13日には、防災・防犯情報配信サービス「SpeeCAN RAIDEN」を運営するアルカディアも不正アクセスを公表しました。
調査段階の最大推定値として、
- メールアドレス:約313万6,000件
- 電話番号:約10万5,000件
- FAX番号:約1万5,000件
が漏えいした可能性が示されています。
全国の自治体が住民向け防災・安全情報の配信に同サービスを利用しており、複数の自治体がサービス停止や個人情報漏えいの可能性を相次いで公表しています。
最新の影響先は「SpeeCAN RAIDENへの不正アクセスによるサイバー攻撃まとめ」で整理しています。
今回のような事案では、企業名や自治体名だけでニュースを検索する運用では自社影響を把握できない場合があります。委託先名、サービス名、クラウド基盤名を資産・委託先台帳に登録し、インシデント発生時に利用部署と預託データを逆引きできる状態にしておく必要があります。
また、委託先への侵害では、預けていた個人情報だけでなく、「自社がどのサービスやシステムを利用しているか」という情報自体が外部へ知られる場合があります。利用中のシステム名、管理方式、問い合わせ窓口、業務フローなどが把握されると、その後のフィッシングやなりすまし、別システムへの攻撃準備に利用される可能性があります。
このため、委託先管理では契約先の一覧だけでなく、少なくとも次の項目を棚卸しします。
- 委託先・再委託先の名称
- 利用しているサービス・システム名
- そのシステムで扱う業務
- 預けている情報の種類
- 個人情報、認証情報、顧客対応履歴、機密文書などの重要度
- 保存件数や対象人数
- 保存期間と削除条件
- 管理者アカウントや連携APIの有無
- インシデント時の連絡先と通知条件
- 代替手段や停止時の業務継続方法
すべての委託先を同じ優先度で扱うのではなく、漏えいした場合の影響が大きい情報を預けている事業者から確認します。例えば、メールアドレスだけを扱う配信サービスと、本人確認書類、問い合わせ履歴、認証情報、業務データを保持するシステムでは、同じ「外部委託」でも事故時の影響が大きく異なります。
CSIRT、情報システム部門、調達・法務などで、委託先ごとに「何を預けているか」「漏えいした場合に何が起きるか」を把握しておくと、委託先から事故連絡を受けた際に、自社への影響範囲と対応優先度を短時間で判断しやすくなります。
Microsoft 365の正規アカウント悪用が継続、東日本三菱自動車販売から825件送信
クラウドメールでは、Microsoft 365の正規アカウントを第三者が悪用する事案も続いています。
東日本三菱自動車販売は10月13日、社員が利用するMicrosoft 365アカウントへの不正アクセスにより、825件のなりすましメールが送信されたと公表しました。
送信先のメールアドレスと氏名が漏えいし、侵害されたメールボックス内の過去メールについても第三者が閲覧できる状態だった可能性があります。
10月4日には日本経済新聞社でもMicrosoft 365アカウントから約9,000件の不審メールが送信され、日本エネルギー経済研究所、日本化粧品工業会などでも2026年にMicrosoft 365アカウント侵害が公表されています。
これらはMicrosoft 365のサービス基盤そのものが侵害された事例ではなく、各利用組織の正規アカウントが第三者に悪用された事例です。また、各事案が同じ攻撃者や侵入経路によるものと確認されたわけではありません。
国内の事例は「Microsoft 365への不正アクセス 事例まとめ」で整理しています。
Microsoft 365のアカウント侵害時はパスワード変更だけで終了せず、
- サインインログ
- 既存セッション
- MFAの登録方法
- OAuthアプリへの同意
- 受信トレイ・転送ルール
- 代理送信・委任設定
- 大量送信の履歴
- メール・OneDrive・SharePointへのアクセス
を確認します。
今週CSIRTが確認したい8項目
- Windows端末・サーバーについて10月の月例更新を展開し、実悪用が確認されたCVE-2026-96951への対応状況を確認する。
- Self-Managed GitLabが19.4.2/19.3.5/19.2.8以降になっているか確認する。
- Linux環境のAnyDesk 8.0.3未満を洗い出し、更新とネットワーク露出の見直しを行う。
- AhsayCBSを利用している場合は追加ホットフィックスを適用し、外部公開環境では侵害痕跡を調査する。
- Webサービス、モバイルアプリ、APIについて2026年8月以降のログを確認し、不審なAPI呼び出しや大量取得がないか調べる。
- クラウド事業者のリージョン障害やランサムウェアを想定し、別環境への復旧手順を確認する。
- 委託先・SaaS・クラウド事業者ごとに、利用部署だけでなく、預けている情報の種類・重要度・件数・保存期間を棚卸しし、漏えい時の影響度を判断できる状態にする。
- Microsoft 365などのアカウント侵害手順に、セッション失効、MFA、OAuth、メールルール、送信先調査まで含まれているか確認する。
今週の公表では、個別製品の脆弱性対応だけでなく、「外部公開Web/API」「クラウド基盤」「委託先」「クラウドID」という複数の入口からインシデントが広がっています。
JPCERT/CC、IPA、NICTが相次いで注意喚起を出した背景も、単一の製品や攻撃手法だけを追えばよい状況ではなくなっている点にあります。CSIRTでは、インターネットから到達可能なシステム、外部サービス、保有データ、委託先を同じインシデント対応の範囲として把握できるかを確認します。
出典
- October 13, 2026—KB5127648 – Microsoft
- Using risk cohorts to prioritize security updates – Microsoft Security Response Center
- GitLab Critical Patch Release – GitLab
- Changelog for Linux – AnyDesk
- Announcements – Ahsay
- Threat Actors Exploit Critical AhsayCBS Flaws to Drop Webshells and XMRig Cryptominer – Huntress
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起 – JPCERT/CC
- 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について – IPA
- 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」 – NICT
- 当社サービスの一部システムに対する不正アクセスについて – IDCフロンティア
- 第2報 当社サービスの一部システムに対する不正アクセスについて – IDCフロンティア
- 第3報 当社サービスの一部システムへの不正アクセスによる障害について – IDCフロンティア
- SpeeCAN RAIDENへの不正アクセスによる個人情報漏洩の可能性について – アルカディア
- 委託先システムへの不正アクセスに伴う情報漏えいに関するお知らせとお詫び – LINEヤフー
- オンラインコミュニティー「Sansan User Forum」における会員情報漏えいに関するお詫びとお知らせ – Sansan
関連記事
 Appleが、iOS 27以前で標的型攻撃に悪用された脆弱性 CVE-2026-86950を修正
 エバーグリーン・マーケティング、メールアカウント不正利用で計1,000件の個人情報閲覧の可能性―口座情報や電気料金の請求情報も対象
 週刊 CSIRT ブリーフィング:PaperCut実悪用とJFrog認証バイパス【2026年9月第1週】
 週刊 CSIRT ブリーフィング:Microsoft実悪用ゼロデイとChrome KEV【2026年9月第2週】
 週刊 CSIRT ブリーフィング:FortiOS実悪用と小田原エンジニアリングのメール侵害【2026年9月第3週】
 週刊 CSIRTブリーフィング:Check Point・F5実悪用と認証情報公開リスク【2026年9月第4週】
 週刊CSIRTブリーフィング:NetScalerゼロデイ実悪用とタイムズカー660万件漏えい【2026年9月第5週】
 週刊CSIRTブリーフィング:NetScalerサイバー攻撃に悪用される脆弱性、多発するMicrosoft365への不正アクセス【2026年10月第1週】
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト

