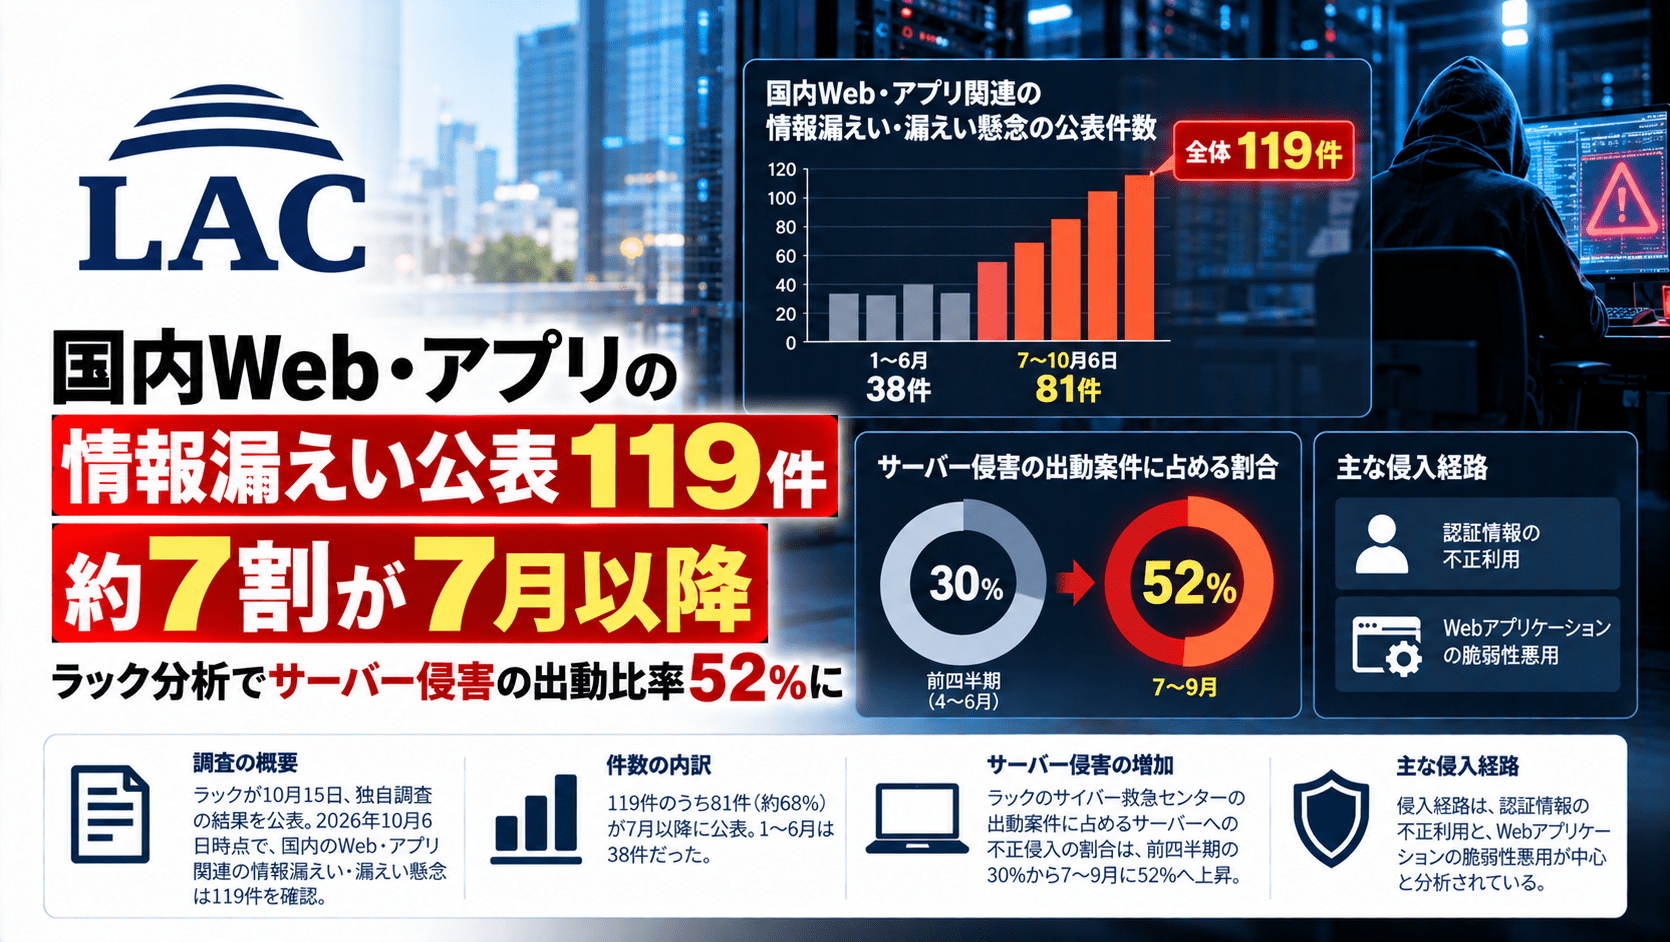
株式会社ラックは2026年10月15日、国内で相次ぐWebシステムやスマートフォンアプリへの不正アクセスについて、公開情報の独自集計と同社のインシデント対応・通信監視に基づく分析を公表しました。10月6日までに公表された対象事案は119件で、このうち81件(約68%)が7月以降の公表でした。ラックのサイバー救急センターでも、2026年7~9月の出動案件に占めるサーバーへの不正侵入の割合が52%となり、前四半期の30%から上昇しています。
ただし、119件はラックが定めた条件に合致する公表事案の件数、52%はラックが対応した案件内の構成比です。国内の全サイバー攻撃件数や全国のサーバー侵害率を示す数字ではありません。
ラックの分析結果のサマリー
- 公表日:2026年10月15日。集計基準日は10月6日。
- 国内法人が公表したWebシステム・Webサービス・スマートフォンアプリ等の不正アクセスに伴う個人情報漏えい、または漏えいのおそれのある事案は119件。
- 119件のうち、2026年7月以降に公表されたものは81件(約68%)。実際の侵害発生月の内訳ではありません。
- ラックのサイバー救急センターでは、7~9月の出動案件の52%がサーバーへの不正侵入。前四半期は30%。
- ラックが対応したサーバー侵入では、IDの不正利用とWebアプリケーションの脆弱性悪用が侵入経路の約7割を占めました。
- ラックの公開情報分析で、小売・ECの構成比は1~5月の4.5%から6~9月の23.6%へ上昇。
- 事案の認知から初回公表までの平均日数は、5月の10.9日から9月の2.9日へ短縮。9月の中央値は1日でした。
- 同社JSOCで観測された主要な不審通信量は、長期的に見て大幅増とは評価されていません。
| 指標 | 調査・観測結果 | 読み方 |
|---|---|---|
| 対象事案の公表件数 | 119件(10月6日時点) | ラックによる公開情報の独自集計 |
| 7月以降に公表 | 81件、約68% | 事件の発生日ではなく公表日の区分 |
| サーバー不正侵入 | 7~9月の出動案件の52% | ラックのサイバー救急センターが対応した案件での割合 |
| 前四半期の同割合 | 30% | 22ポイントの上昇 |
| 主な侵入経路 | ID不正利用とWebアプリの脆弱性悪用で約7割 | ラックの対応案件における分析 |
| 小売・ECの構成比 | 4.5%→23.6% | ラックによる対象公表事案の期間別分析 |
| 認知から初回公表までの平均日数 | 10.9日→2.9日 | 5月と9月の公表資料から算出 |
公表件数の増加には「侵害」と「公表の早期化」の両面
ラックは、2026年9月に公表された事案を攻撃経路、被害業種、漏えい状況、影響規模で整理し、攻撃が特定の業種や一種類の技術的弱点に集中していないと説明しています。Webアプリケーションの脆弱性、盗まれた認証情報、APIの不正利用など、入口が異なる事案が並行して生じています。
一方、件数の増加をそのまま攻撃活動の増加と解釈することには留意が必要です。ラックが公表資料から算出した「事案認知から初回公表までの平均日数」は、5月の10.9日から9月には2.9日に短縮しました。攻撃発生時期に加え、各企業がより早期に公表するようになったことが集計結果に影響している可能性があります。
また、同社の監視センターJSOCが観測した主な不審通信は、9月にやや増加したものの、長期比較では大幅な増加とは評価していません。ラックは、少ない試行で弱点を突く攻撃へ変化している可能性を示していますが、この解釈は現時点で仮説であり、攻撃の成功率やAPIへのアクセスパターンなどを用いた追加検証が必要だとしています。
認証情報・脆弱性・API、入口の違う侵害が相次ぐ
サーバーへの不正侵入に関して、ラックが対応した案件ではIDの不正利用とWebアプリケーションの脆弱性悪用が侵入経路の約7割を占めました。さらに、長期間更新されていないクラウドのアクセスキーやAPIキーが悪用の足がかりとなったケースも報告されています。
2026年10月8日にはJPCERT/CCも、国内で相次ぐ不正アクセスについて、既知脆弱性の探索、APIへの不正操作、BIツール「Metabase」の脆弱性悪用など複数の手口を注意喚起しました。同センターは、個々のインシデントで同一の攻撃手法や攻撃者が使われていると認定したわけではありません。セキュリティ対策Labでは、JPCERT/CCの注意喚起とAPI・Metabaseを巡る攻撃の特徴を紹介しています。
さらに情報通信研究機構(NICT)は10月13日、公開されたAndroidアプリの解析で接続先APIやサーバーの仕様を把握し、バックエンドを狙う「A2B(App-to-Backend)攻撃」を確認したと発表しました。これは攻撃手法の一類型であり、国内のすべての情報漏えい事件がA2B攻撃で発生したことを意味しません。仕組みと技術的な確認事項は、NICTが確認したA2B攻撃の解説に整理しています。
セキュリティ対策Labが報じた国内事例との共通点と相違点
セキュリティ対策Labで報じてきた事例にも、Webアプリケーション、会員管理システム、API連携、分析ツールを通じて顧客データが影響を受けたものがあります。次の表は、各社が公表した内容を攻撃・侵害箇所の違いで整理したもので、ラックの119件の内訳と照合・再集計した一覧ではありません。特に10月15日の発表はラックの集計基準日(10月6日)より後です。
| 公表日・事例 | 確認された状況 | 関連する論点 |
|---|---|---|
| 9月15日:LEAN BODY | BIツール「Metabase」の脆弱性を利用した不正アクセスで、顧客情報の取得を確認。具体的なCVE番号は同社未公表 | Web接続の分析・管理系ツールも攻撃対象 |
| 9月24日:EPARKリラク&エステ「PeakManager」 | 顧客管理データの外部転送を確認。対象は約2,218万レコードであり、同数の人数ではない。侵入経路は公表されていない | 顧客DBと連携サービスの影響範囲 |
| 9月29日以降:セイコーマートアプリ | 会員情報の不正閲覧を確認。10月5日の第4報で対象は57万4,647人。不正アクセスの具体的手法は非公表 | アプリ会員管理システムの安全性 |
| 10月5日:焼肉きんぐ公式アプリ | 会員情報1,078万8,963件の漏えいを確認。具体的な侵入経路は調査中 | 小売・外食アプリの大量会員データ |
| 10月15日:いまでや「IMADEYA」 | 自社構築のShopify連携アプリで使用するAdmin APIアクセストークンが不正取得・悪用され、注文・顧客情報を不正取得されたと判明 | APIトークンと連携アプリの管理 |
| 10月15日:ソースネクスト | 会員情報取得APIの不正利用を確認。最大2,251万9,960件の会員情報に流出の可能性 | APIの情報取得権限・アクセス監視 |
とりわけ、いまでやの事案ではAPIアクセストークンの悪用が公表され、ソースネクストでは会員情報取得APIの不正利用が判明しています。ただし、両社で同じ侵入手口が使われた、またはNICTが公表したA2B攻撃だったと判断できる情報は示されていません。
Webアプリケーションの脆弱性を悪用されたLEAN BODY、侵入経路を特定していないセイコーマートや焼肉きんぐなども、一律に「API攻撃」と分類すべきではありません。共通しているのは、外部からアクセスできる業務システムやアプリの接続先に個人情報が集約されている点です。
APIと認証情報の管理を含め、企業が優先して確認したい対策
ラックは外部公開資産の把握、侵害有無の調査、不要データの削除、認証情報管理、インシデント発生時の顧客対応体制などを挙げています。情シス・開発・セキュリティ部門では、次の順番で確認すると対応漏れを減らせます。
- 公開面とデータの所在を把握する。 Webサイト、サブドメイン、管理画面、API、スマートフォンアプリのバックエンド、テスト環境、BIツールを一覧化し、それぞれがどの個人情報にアクセスできるかを確認します。
- 過去ログを確認する。 ラックが参照するNICT・JPCERT/CCの注意喚起を踏まえ、少なくとも2026年8月以降のWeb・API・認証ログを優先して調査し、利用者権限を超えた参照、大量取得、連番IDへのアクセス、異常な管理操作を確認します。保存されていれば、より古い期間にも遡ります。
- APIとアプリの認証・認可を点検する。 APIキーやトークンの権限・保管先・有効期限・失効手順を見直します。認証済みの呼び出しであっても、利用者ごと・データごとに参照権限を確認できるようにします。
- 脆弱性と不要な情報を減らす。 公開済みの修正プログラム、Webアプリの認可不備、管理インターフェースの外部公開を点検します。本人確認書類や顔写真、決済情報を含め、利用目的や保存期間を過ぎたデータを削除します。
- 委託先と初動対応をつなぐ。 外部サービスに保有させている情報、ログの保存期間、緊急停止や調査への協力範囲を確認し、影響顧客への通知、一次公表、警察・個人情報保護委員会への連絡判断を整理します。
Webアプリの脆弱性を修正するだけでは、盗まれた認証情報や過大なAPI権限による情報取得は防ぎきれません。また、WAFによる不審リクエストの遮断と、アプリケーション内部でのアクセス権限検証は別の対策です。点検の着手項目については、IPAの注意喚起をもとに整理したWeb・SaaS・API管理の12項目も参照できます。
出典
- 国内で相次ぐWebシステムからの情報漏えい~ラックの観測から見える変化と、企業が今とるべき対策(2026年10月15日) – 株式会社ラック
- 直近で相次いでいる国内組織における不正アクセスに関する注意喚起(2026年10月8日、9日更新) – JPCERT/CC
- 相次ぐ情報漏えい、その原因の一つは「アプリ解析からのサーバ攻撃」(2026年10月13日) – NICT
関連記事
 Insecamとは 世界のWEBカメラ/監視カメラを閲覧できるサイト
 サイバー攻撃集団 ロックビット(LockBit)とは?
 I-SOON 中国政府へサイバー攻撃 ツールを提供していた企業から内部リーク
 Hugging FaceでAIのバックドア 付き 機械学習モデルを確認
 ChatGPTやGeminiなどの文章生成AIで拡散するマルウェア Morris II を研究者が発表
 AIや生成AIの悪用事例や事件を解説
 富士通で個人情報漏洩の恐れ マルウェア感染も
 不正アクセスで「よどいこ!」から個人情報流出の可能性
 モバイルファクトリーがSuishow 株式会社の現代表取締役へ訴訟提起 背景に「NauNau」のセキュリティ管理問題か?

