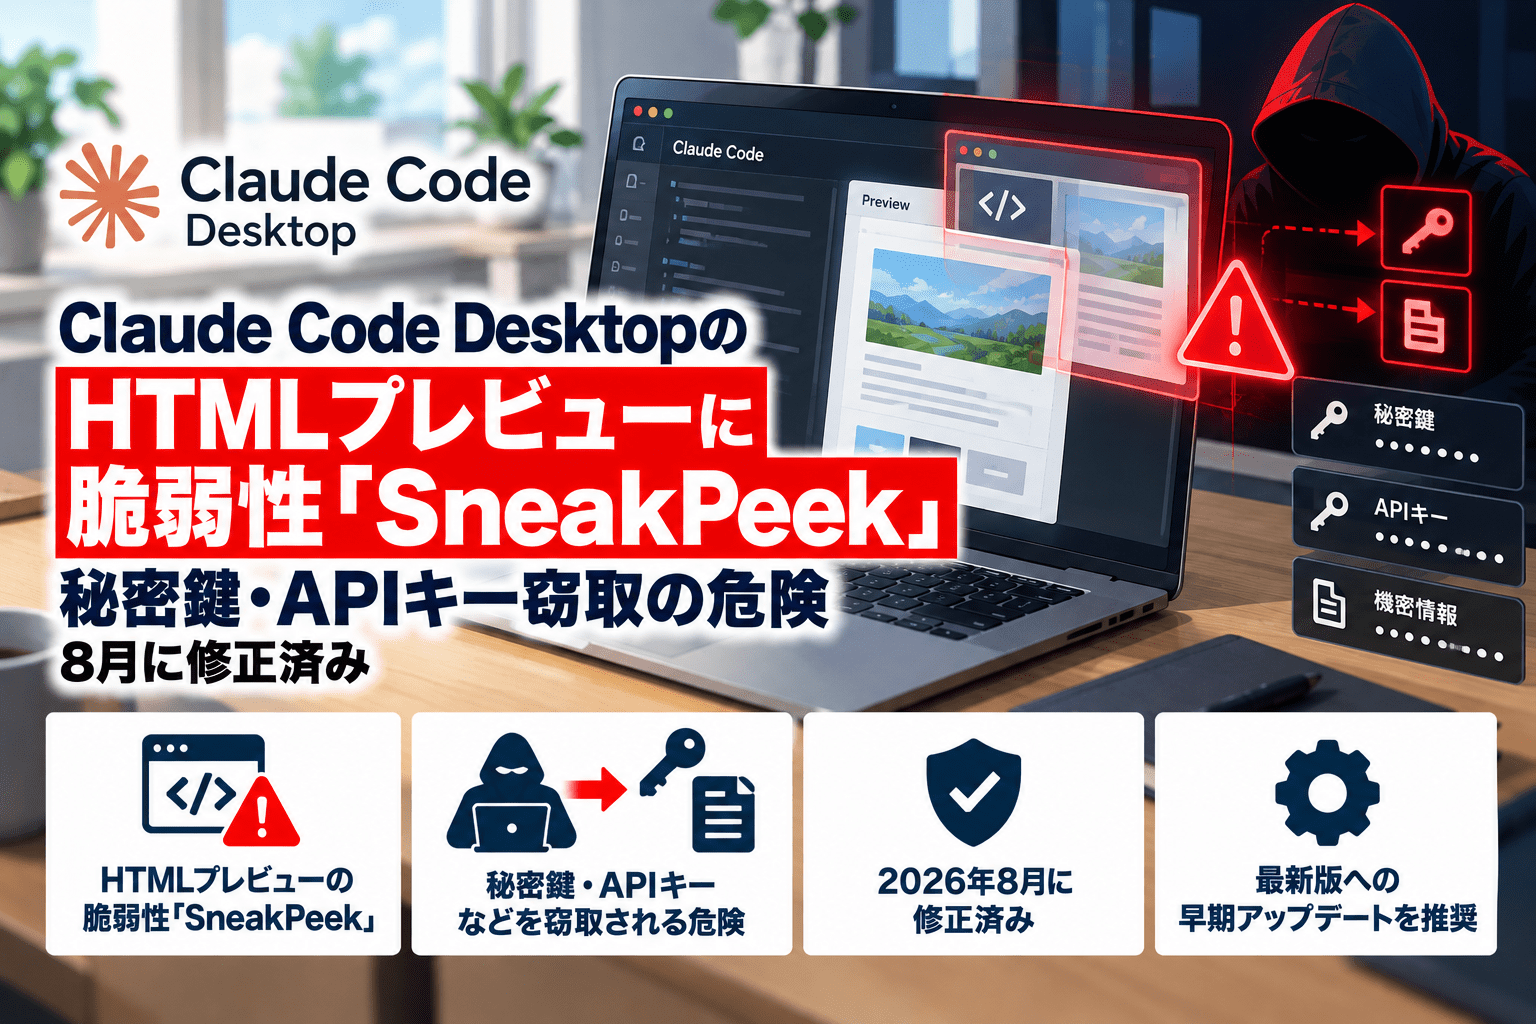
米Anthropicの「Claude Code Desktop」に、細工されたHTMLファイルのプレビューを通じてローカルファイルを読み取れる脆弱性が存在していたことが分かりました。AIセキュリティ企業Noma Securityの研究部門Noma Labsが2026年10月14日に公表したもので、研究チームはこの問題を「SneakPeek」と命名しています。
開発者が外部のリポジトリを取得し、ClaudeにHTML形式のテストレポートを確認させると、デスクトップアプリ内のプレビュー機能が不正なスクリプトを実行し、SSH秘密鍵やクラウドサービスの認証情報などを外部へ送信できることが実証されました。Noma Labsによると、Anthropicは深刻度をCVSS v4.0で8.7(High)と評価し、2026年8月17日、Claude Desktopバージョン1.30096.1以降で修正を完了しています。
今回の公表は修正済みの脆弱性に関する技術的な調査結果であり、現在もすべてのClaude Desktop利用者が無条件に影響を受けるという意味ではありません。
Claude Code Desktopの脆弱性「SneakPeek」のサマリー
- Noma Labsが2026年10月14日に脆弱性「SneakPeek」の研究結果を公表しました。
- 対象は「Claude Code Desktop」のHTML自動プレビュー機能で、一般的なClaudeのWebチャット全体の問題を示すものではありません。
- 256KBを超えるHTMLファイルが、制限の異なる
file://方式で読み込まれる仕組みなどを悪用しました。 - 細工されたHTMLをClaudeに確認させると、追加の許可操作なしにスクリプトを実行できることを研究者が実証しました。
- 読み取り対象にはSSH秘密鍵、AWS認証情報、GitHub・npmのトークン、Kubernetes認証情報、ClaudeのOAuthトークンなどが含まれます。
- Anthropicは7月24日に初回の対策を実施しましたが、同日中に別の実行経路を使った回避手法が報告されました。
- 研究者によると、8月17日にClaude Desktop 1.30096.1以降で修正が完了し、自動更新を通じて配布されました。
- 研究者による実証が公表された事案であり、第三者による大規模な実悪用や認証情報流出の発生を示す公表ではありません。
| 項目 | 内容 |
|---|---|
| 名称 | SneakPeek |
| 対象 | Claude Code DesktopのHTMLプレビューパネル |
| 研究公表日 | 2026年10月14日 |
| 発見者 | Noma LabsのEli Ainhorn氏 |
| 深刻度 | CVSS v4.0:8.7(High、研究者が報告したAnthropicの評価) |
| 攻撃の前提 | 細工されたHTMLを含むリポジトリ等を利用者が取得し、Claudeに対象ファイルの確認を依頼すること |
| 想定される影響 | ローカルファイルの読み取り、開発・クラウド環境の認証情報の外部送信 |
| 修正バージョン | Claude Desktop 1.30096.1以降(Noma Labsによる) |
| 修正配布日 | 2026年8月17日(研究者による) |
| CVE | 研究者の10月14日付公表ではCVE・GitHub Advisoryは公開待ちと記載 |
256KBを超えるHTMLでセキュリティ制限が適用されなかった
Claude Code Desktopには、Claudeが読み込んだり編集したりしたHTMLファイルをアプリ内で自動表示するプレビュー機能があります。Noma Labsの調査では、この機能がファイルのサイズによって異なる読み込み方法を採用していたことが、問題の発端となりました。
256KB未満のHTMLはdata: URLとして読み込まれ、コンテンツセキュリティポリシー(CSP)によってJavaScriptの実行が制限されていました。一方、256KBを超えるファイルは一時ファイルとして保存され、file:// URLで表示されていました。この経路では同じCSPが適用されず、埋め込まれたJavaScriptを実行できる状態だったとしています。
また、ローカルファイルへのアクセスを制御するリクエストフィルターは、開発用サーバーを経由した表示では機能していたものの、HTMLファイルをディスクから直接表示する場合には適用されませんでした。プレビュー上のスクリプト実行、ローカルファイルへのアクセス、外部への通信が組み合わさり、認証情報の取得と送信につながる構造でした。
研究者は、一般的なソフトウェア開発プロジェクトに見える公開リポジトリを用意し、テストカバレッジレポートに偽装したHTMLを含めて検証しました。利用者がリポジトリを取得してClaudeにレポートの確認を依頼すると、プレビューが自動的に表示され、不正なスクリプトが動作しました。攻撃の成立に必要なのは利用者によるリポジトリ取得と対象ファイルの確認依頼であり、プレビュー時に別途スクリプト実行を承認する画面は表示されなかったと説明しています。
SSH秘密鍵やクラウド認証情報、Claudeのトークンも読み取り対象に
Noma Labsの実証では、プレビュー機能から開発者端末内の機密ファイルへアクセスし、取得した内容を攻撃者が管理するサーバーへ送信できました。研究者が具体例として挙げたのは、SSH秘密鍵、AWSのアクセスキー、GitHub・npmの認証トークン、Dockerレジストリの認証情報、Kubernetesの認証情報、ClaudeのOAuthトークンなどです。
開発用端末にはソースコード管理、クラウド、コンテナ環境など複数のサービスの認証情報が保存されている場合があります。こうした資格情報が読み取られると、デスクトップアプリ内の問題が、別のサービスへの不正ログインや権限悪用につながり得ます。ただし、Noma Labsの発表は脆弱性の再現実験について説明したもので、これらの認証情報が実際の第三者によって大量に流出したと報告したものではありません。
初回修正は回避され、8月17日に対策完了
Noma Labsが公表した情報開示の経緯によると、最初の報告は2026年7月4日です。Anthropicは7月9日に深刻度8.7と評価し、7月24日にローカルファイルへの直接的な読み取りを遮断する初回修正を実施しました。
しかし研究チームは同日、プレビューのメイン画面とは異なるWeb Workerの実行経路を使うことで、初回修正を回避できると報告しました。Anthropicは8月3日に修正が不十分だったことを確認し、追加対応を進めたとされています。
最終的に研究者は、8月17日に配布されたClaude Desktop 1.30096.1以降で問題が解消されたと説明しています。10月14日に公開された研究報告は、この修正を終えた後の情報公開に当たります。
| 日付 | 公表された経緯 |
|---|---|
| 2026年7月4日 | Noma LabsがAnthropicに脆弱性を報告 |
| 7月9日 | Anthropicが深刻度CVSS 8.7として評価 |
| 7月24日 | 初回修正を実施。同日、研究者が回避手法を報告 |
| 8月3日 | Anthropicが初回修正の不備を確認 |
| 8月17日 | 研究者によるとバージョン1.30096.1以降で修正完了 |
| 10月14日 | Noma Labsが「SneakPeek」の技術詳細を公表 |
Claude Desktop利用企業が確認したいこと
社内でClaude Code Desktopを利用している場合は、まずインストール済みアプリの実行バージョンを確認し、研究者が示した修正済みの1.30096.1以降であることを確認する必要があります。自動更新を利用している場合でも、更新が端末に反映されているかを管理対象端末ごとに確認します。
また、修正前のバージョンを使用していた端末で、出所の不明なリポジトリや外部から受領したHTML形式のレポートをプレビューした経緯がある場合は、端末の操作記録と不審な外向き通信を照合します。漏えいが疑われる認証情報については、クラウドアクセスキー、ソースコード管理サービスのトークン、SSH鍵、CI/CD関連の資格情報などを優先して無効化・再発行し、利用履歴を確認する対応が考えられます。
今回の問題はAIモデルの回答内容ではなく、開発支援アプリケーションのHTML表示機能に存在した脆弱性です。セキュリティ対策Labでは以前、Claude Codeの設定ファイルを起点にRCEやAPIキー窃取が成立した別の脆弱性も取り上げていますが、今回のSneakPeekとは悪用箇所と修正対象が異なります。
出典
関連記事
 Google、Chromeの安定版で3件の脆弱性を緊急修正(CVE-2026-3061、CVE-2026-3062、CVE-2026-3063)
 Axiosへのサプライチェーン サイバー攻撃はどう起きたのか-メンテナーアカウント侵害から見る不正公開の手口
 トランプ大統領、「AI Force」設立を表明 新たなAI政策責任者を任命へ、組織・権限は未公表
 偽のWindows Updateへ誘導するClickFix(クリックフィックス)を確認
 KDDI 子会社で2,461億円の架空循環取引が発覚|不正の全容・動機・処分状況をわかりやすく解説
 ロシアによるウクライナ キーウ攻撃で使用されたKh101ミサイルから京セラ AVX製タンタルコンデンサを含む100点超の外国製部品を発見
 東海大学、業務委託先サーバへの不正アクセスとランサムウェアによるサイバー攻撃で個人情報漏洩の恐れ
 Juniper、PTX ルーターに致命的な脆弱性(CVE-2026-21902)
 MuPDFの整数オーバーフロー脆弱性(CVE-2026-3308)