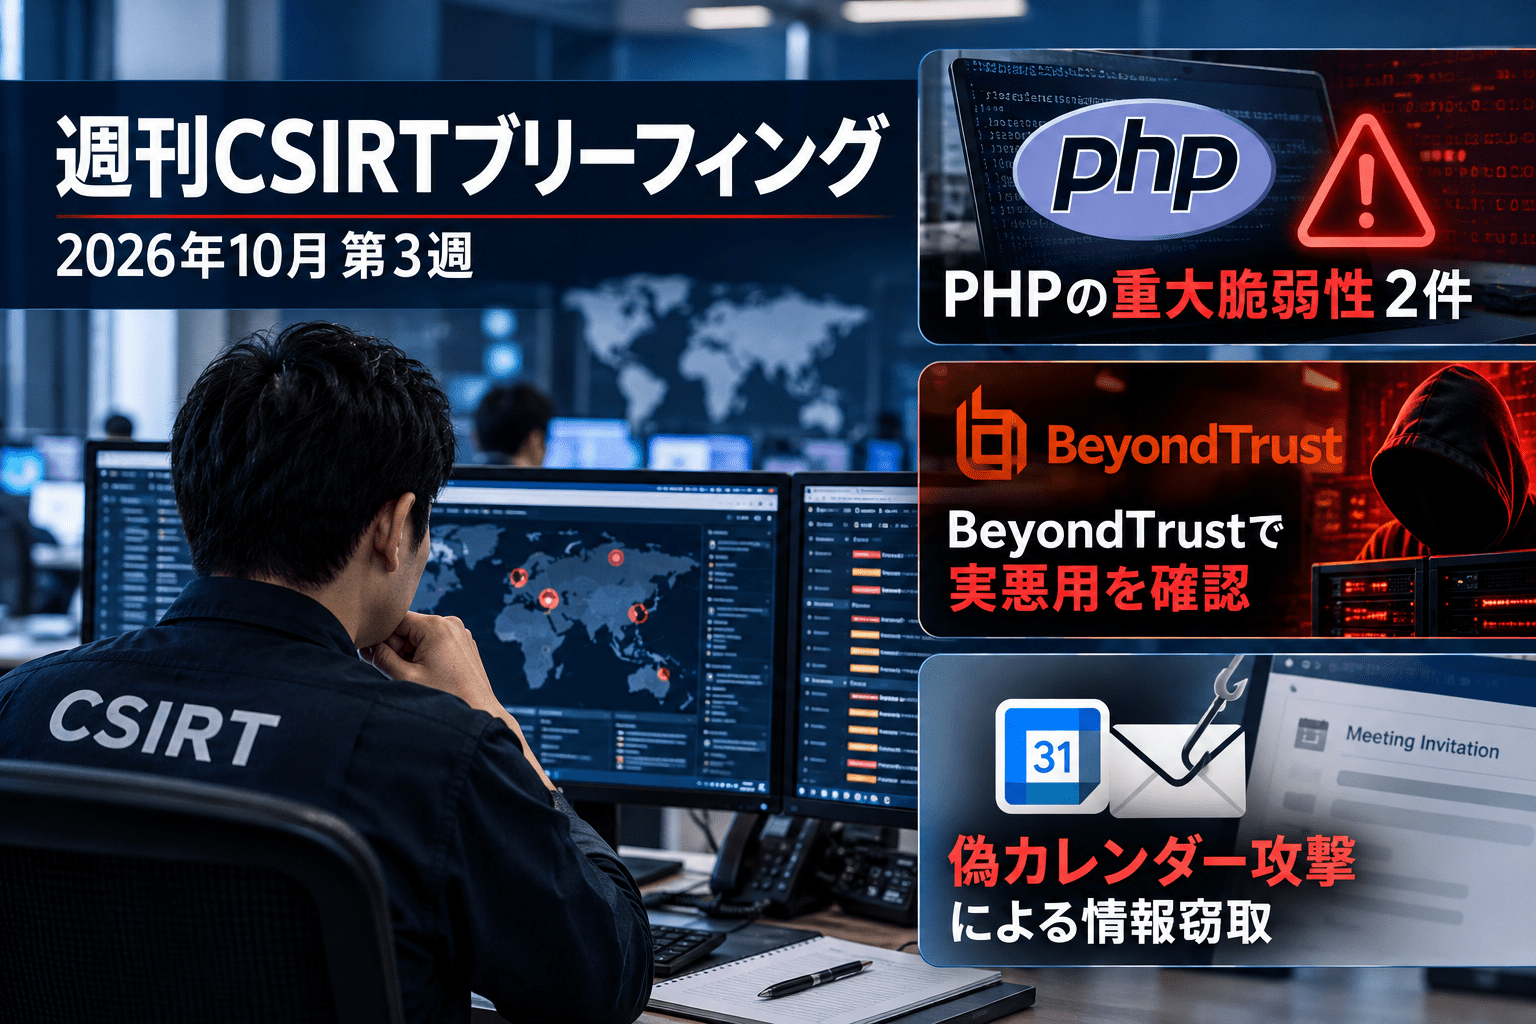
2026年10月15日から21日朝(日本時間)に公表・更新された情報から、企業のCSIRT・情報システム部門が今週確認したい脆弱性、フィッシング攻撃、国内の不正アクセス事案を整理します。
今週は、PHP開発チームが重大な脆弱性2件を修正する緊急更新を事前告知しました。更新版の公開予定は10月21日23時(日本時間)で、いずれも公式評価はCVSS v4.0で9.2です。公開時点では詳細な影響バージョンや修正版は示されておらず、PHPを利用する組織は更新作業の準備が先決となります。
一方、BeyondTrust Remote SupportとIvanti Connect Secureでは、実際の攻撃でゼロデイ脆弱性が悪用されたことが確認されています。メールではMicrosoft Teamsなどの会議招待を装ったフィッシングが拡大。国内では、スカイマークやハノワで長期間にわたるアクセス制御の設定不備が判明し、NECの開発・保守委託先、Studio、STANDS「Onboarding」の事例からは、委託先や外部サービスに預ける情報・認証情報を把握する必要性が浮かび上がりました。
今週のCSIRTブリーフィング サマリー
- PHP:10月20日にCriticalの脆弱性2件を事前告知。各CVSS v4.0 9.2。セキュリティ更新は10月21日23時(日本時間)を予定。修正版や影響バージョンは正式公開時に確認します。
- BeyondTrust Remote Support:CVE-2026-102764(CVSS v4.0 9.3)がゼロデイとして悪用。10月16日にCISA KEVへ追加されました。パッチ適用だけでなく侵害調査が必要です。
- Ivanti Connect Secure:CVE-2026-104935を含む脆弱性連鎖で、VPN装置への認証不要の侵入・コード実行が確認されました。
- NGINX:CVE-2026-15176などを修正した1.31.7/1.30.6を公開。F5は一部のCVEをCVSS v4.0 9.2と評価していますが、成立には特定の設定条件があります。
- Rank Math PRO:10月16日の一部時間帯に配布されたバージョン3.0.123のファイルに不正なコードが混入。更新のみで侵害状態が解消するとは限りません。
- 偽カレンダー招待:Check PointがMicrosoft認証情報を狙う30万2,386通超のユニークなフィッシングメールと、4万超の送信先組織を確認しました。
- スカイマーク・ハノワ:採用問い合わせの管理画面やクラウド保存領域が、長年にわたり社外から閲覧可能な状態になっていたことを公表。閲覧可能性と実際の漏えい確認は区別が必要です。
- NEC・Studio・STANDS:委託先やクラウドサービスの侵害によって、顧客環境、フォーム回答、APIキー、管理設定まで影響が波及しました。
- 医療システム:メドレーの「アットリンク」ではサービス停止が医療機関へ影響。クラウドやSaaSの停止時に代替手段を維持できるかを確認します。
今週の対応優先度
| 優先度 | 対象 | CSIRTが確認する内容 |
|---|---|---|
| 緊急 | BeyondTrust Remote Support | セルフホスト環境のBT26-05-RS適用状況、過去ログ、端末へのリモート接続、認証情報 |
| 緊急 | Ivanti Connect Secure | 10月13日の修正適用状況、アプライアンスの侵害痕跡、AD関連の認証情報 |
| 高・公開待ち | PHP | Webサーバー、WordPress、EC・業務システムのPHPバージョンと更新担当・保守時間 |
| 高 | NGINX | 1.31.7/1.30.6以降への更新、影響する設定・商用組み込み製品の確認 |
| 高 | Rank Math PRO | 3.0.123の取得・更新日時、バックドア・不審な管理者アカウントの調査 |
| 高 | Microsoft 365・メール | .ics・会議招待リンク、Safe Links、フィッシング耐性MFA、疑わしい認証履歴 |
| 高 | 外部公開フォーム・旧システム | 採用・問い合わせ・旧管理画面・API・クラウド保存領域の棚卸しと権限検査 |
| 高 | 委託先・SaaS | 預託情報の種類と重要度、管理者権限、APIキー、停止時の代替業務 |
PHPが重大脆弱性2件を緊急予告、21日23時にセキュリティ更新予定
PHP開発チームは10月20日、「Upcoming Critical PHP Security Release」と題する告知を公開しました。対応予定の脆弱性は2件で、公式評価はいずれもCVSS v4.0の9.2(Critical)です。更新は10月21日14時UTC、日本時間では同日23時を予定しています。
開発チームは、脆弱性の情報が事前に公になった場合や、実際の攻撃での悪用が確認された場合にはリリースを前倒しする可能性にも言及しています。現時点で影響するバージョン、攻撃成立条件、修正版について公式の詳細が発表されたという扱いにはしません。外部の報告ではCVE-2026-109618とCVE-2026-109619、リモートコード実行の可能性が挙げられていますが、公式発表で確認できる事項と分けて扱います。
CSIRTが公開前に準備できるのは、稼働中のPHPのバージョンと設置場所、運用責任者、更新方法を確認することです。WordPress、ECサイト、会員向けサイト、業務システムのほか、検証環境、バッチ処理、長期間更新していない社内向けアプリケーションも対象に含めます。公開後は公式アドバイザリと修正版を照合し、事前検証と適用、異常なアクセス・プロセス・ファイルの監視を実施します。
詳細は「PHPに重大な脆弱性2件、緊急セキュリティ更新を予告」で整理しています。
BeyondTrust Remote SupportのCVE-2026-102764が実悪用、リモートサポート機能から横展開
BeyondTrustは10月15日、Remote Supportに影響するCVE-2026-102764を公表しました。内部メッセージの送信元検証が不十分なことから、条件が成立すると攻撃者がアプライアンス上でファイル操作を行える脆弱性です。CVSS v4.0は9.3で、26.2.3以前のバージョンが影響を受けます。
Google Threat Intelligence GroupとMandiantは、中国との関連が疑われる脅威アクター「ARMORY CASTLE」が、2026年8月下旬に同脆弱性をゼロデイとして悪用していたことを報告しました。侵害後にはWebシェル、トンネルツール、権限変更、認証情報へのアクセスや正規リモートサポート機能を通じた内部端末へのアクセスが確認されています。CISAは10月16日にKEVへ追加しました。
セルフホスト型ではBT26-05-RSパッチを適用します。24.3.1未満では、まず対応するバージョンへ更新する必要があります。BeyondTrustのSaaS環境には10月9日までに修正が適用されていますが、それ以前の侵害や関連する資格情報の調査まで不要になるわけではありません。
管理機器が侵害された場合、更新前のアクセス記録、サポートセッション履歴、管理者権限変更、接続先端末、Vaultや連携認証情報まで調査範囲を広げます。疑わしい機器の復旧では、ログなどの証拠保全を優先し、ベンダーの手順に従って隔離・再構築を判断します。
関連:BeyondTrust Remote Supportのゼロデイ脆弱性と攻撃の詳細
Ivanti Connect Secureもゼロデイ悪用、VPN装置から認証情報を探索
Ivanti Connect Secureでは、CVE-2026-104935を含む脆弱性の連鎖が実際の攻撃で悪用されていました。Volexityは、10月第1週に当時の更新済みバージョン22.8R2.4で動作する装置が侵害され、認証回避、コード実行、権限昇格によってroot権限を取得された事案を分析しています。
攻撃者は装置内でActive Directory関連の認証情報や秘密情報を探索し、LAPSパスワードやBitLocker回復キーなどを標的としました。Volexityは、攻撃者がログを削除するなど調査を妨げる操作も確認しています。Ivantiは10月13日にCVE-2026-104935の修正を提供しました。
CSIRTは対象装置の更新状況だけでなく、装置から内部システムへの通信、特権認証情報の参照、ログの欠落や不審な操作を確認します。侵害が疑われる場合、パッチの適用だけで安全が回復したとは判断できません。
関連:Ivanti Connect SecureのCVE-2026-104935が実悪用
NGINXやWordPressプラグインにも修正・侵害調査が必要な問題
NGINXプロジェクトは10月14日、複数の脆弱性を修正した1.31.7(mainline)および1.30.6(stable)を公開しました。F5はCVE-2026-15176、CVE-2026-93479、CVE-2026-97205について、CVSS v4.0をそれぞれ9.2と評価しています。aliasとrewriteの組み合わせなど、攻撃成立には個別の設定条件があります。NGINXプロジェクトの脆弱性一覧は独自区分で「medium」としており、評価方法の違いも踏まえる必要があります。
インターネット公開Webサーバーだけでなく、リバースプロキシやIngress Controller、商用NGINX製品などの利用状況と、製品別の修正版を確認します。
また、WordPress向け「Rank Math PRO」では、10月16日の一部時間帯に配布された3.0.123の一部ファイルへ不正コードが混入した問題が公表されました。対象ファイルをインストールしていた場合、正常な3.0.124へ更新するだけでなく、追加された不正な管理者アカウントやバックドアの有無を調査する必要があります。これは通常のソフトウェア脆弱性だけでなく、正規配布ファイルの改ざんを考慮する事例です。
関連:NGINXの脆弱性と修正版/Rank Math PROの配布ファイル改ざん
偽のMicrosoft Teams・カレンダー招待が拡大、4万超の組織へ送信
Check Pointの調査チームは10月15日、Microsoftアカウントの認証情報を盗み取る目的で、会議・カレンダー招待を偽装した大規模なフィッシングキャンペーンを報告しました。同社が導入した専用の検知機能では30万2,386通を超えるユニークなフィッシングメールを検知し、送信先は4万以上の組織に及んでいます。これらは攻撃メールの観測数であり、侵害に成功したアカウントや組織の件数ではありません。
攻撃には、カレンダー情報として有効な.icsファイルを添付する方法や、Microsoft Teamsの会議参加案内を装う方法があります。予定の説明欄や参加リンクから偽のサインイン画面へ誘導するもので、TeamsやOutlook自体の脆弱性を悪用していると確認されたわけではありません。
Microsoft 365を運用する組織では、会議招待メールと予定表内のリンクもフィッシング監視対象に含めます。対応可能なライセンス・設定でのSafe Linksの適用、FIDO2/パスキーなどフィッシング耐性を備えた認証方法、不審なEntra IDサインインログの確認を組み合わせます。認証情報を入力した疑いがあれば、パスワード変更に加え、セッション失効、MFA登録状態、メール転送ルール、OAuthアプリの同意状況を調査します。
関連:偽のカレンダー招待でMicrosoftの認証情報を狙うフィッシング攻撃、4万以上の組織に送信―Check Pointが調査
スカイマークとハノワ、長期間残ったアクセス制御の設定不備が明らかに
スカイマークは10月19日、採用問い合わせ管理画面のアクセス制限が不十分だったため、2016年3月から2026年10月16日まで、488人分の個人情報が外部から閲覧可能だったと公表しました。画面は普段使われず、公式サイトからもリンクされていませんでしたが、URLを直接知れば到達できる状態でした。第三者による閲覧・情報流出・二次被害や攻撃の痕跡は確認されていません。ただし、過去の一部期間はアクセスログが残っておらず、全期間の閲覧有無を検証できません。
歯科人材マッチングサービス「ハノワ」でも、クラウド保存領域の権限設定不備が長期間継続していました。10月19日の公表では、重複を除く最大4万9,309人が対象です。2019年6月から他のログイン利用者が閲覧でき、2020年6月18日以降はログインしていない第三者も閲覧可能な状態でした。対象には本人確認書類や口座確認書類の画像、すでに提供を終了したチャット機能の情報も含まれます。閲覧ログがなく、実際に第三者が取得したかどうかは確認できません。
過去の事例では、日刊工業新聞社の終了済みメール配信サービス「ニュースウェーブ21」に関連する管理画面が、弱いパスワードを突破した不正ログインを受けています。また、生命保険協会の生命保険契約照会システムでは、ゲストユーザーへ誤って参照権限を付与した設定が約5年間継続しました。異なる原因ではあるものの、利用頻度の低いシステム、旧データ、認証・認可設定を運用中も点検する必要性を示しています。
関連:スカイマークの採用問い合わせ管理画面/ハノワのクラウド保存領域/日刊工業新聞社の旧システム侵害/生命保険協会の参照権限設定不備
使われなくなったフォーム・管理画面も定期的な脆弱性診断の対象に
これらの事案を踏まえると、企業が年1回の診断で現在利用中のWebサイトだけを対象にしていては、古い採用フォーム、問い合わせフォーム、イベント受付サイト、管理画面、API、クラウド保存領域を見落とす可能性があります。リンクを外しただけ、サービスを終了しただけでは、外部から到達できないことの保証にはなりません。
CSIRTと情報システム部門は、まず自社保有のドメイン・サブドメイン、公開IP、アプリケーション、SaaS連携を洗い出し、不要な公開機能や保存済みの個人情報が残っていないか確認します。診断では、既知CVEやソフトウェアのバージョンだけでなく、未認証ユーザーの閲覧権限、一般ユーザーと管理者の権限差、IDを変更した場合のデータ参照、クラウドストレージの公開範囲、ログ保管状況を含めます。
継続運用では、インターネット公開インフラの定期的な自動スキャン、Webアプリケーション・APIのリリース前や変更時の検査、個人情報を扱う画面での手動による認証・認可の確認を組み合わせます。英国NCSCはインフラの脆弱性スキャンを少なくとも月1回実施する考え方を示しており、これは社内の点検頻度を設計する際の参考になります。
診断対象の決め方や頻度は「脆弱性診断とは?目的・種類・実施頻度」、自動スキャンと手動検査の違いは「脆弱性診断ツールの種類と選び方」で整理しています。
NECの委託先、Studio、STANDSで外部サービスの侵害が利用企業へ波及
NECは10月20日、システム開発・保守委託先への攻撃で盗まれた正規アカウントの認証情報が悪用され、委託先の端末から顧客環境に不正アクセスが行われたと公表しました。複数顧客のシステムでファイルが暗号化され、関係者が利用していたクラウドストレージからは個人情報やシステム関連情報が漏えいしています。
Web制作プラットフォーム「Studio」でも10月16日に不正アクセスが公表され、フォーム送信内容、外部APIキー、トークン、暗号化データの復号鍵などが影響対象として示されました。第三者による情報取得は確定していませんが、同社は取得されたものとみなして対応しています。
さらにSTANDSの「Onboarding」では、第三者が管理者権限を利用して複数顧客環境の設定情報を取得し、一部の設定を変更していたことが公表されました。接続するAIチャット機能の設定情報も対象です。
これらの事案では、顧客情報の漏えい可能性だけでなく、利用中のサービス名、管理方式、API接続先、保守用アカウント、業務フローなどが攻撃者に知られることも、次の攻撃の手掛かりになり得ます。ただし、各事案でそれらすべての情報が実際に流出したと確認されたわけではありません。
委託先台帳には会社名だけでなく、利用サービス・システム、業務の用途、預託している情報の種類と件数・重要度、再委託先、管理者・保守権限、APIキーなどの連携認証情報、保存期間、事故時の連絡先と通知条件、代替業務手順を登録しておきます。本人確認書類、認証情報、顧客対応履歴、重要システムの構成情報などを預ける委託先から優先して点検します。
関連:NECの委託先から顧客環境に波及/Studioの不正アクセス/STANDS「Onboarding」の不正アクセス
医療SaaSの停止事例では代替運用も確認
メドレーが提供する医療機関向け「アットリンク」は、10月15日から不正アクセスへの対応としてサービスを一時停止しました。同社が示した最大787件は影響する可能性がある医療機関数の上限であり、787施設で情報漏えいが確定したという意味ではありません。
予約や診療業務の一部を外部サービスに依存している組織では、事業者から復旧見通しが示されない場合でも対応できるよう、手作業での受付、代替連絡手段、データ再入力、利用者への案内、再開後のデータ突合などをあらかじめ定めます。
今週CSIRTが確認したい9項目
- PHPを利用するWebサイト、業務システム、WordPress、検証環境を一覧化し、10月21日夜に公開予定の修正版を適用できる準備を進める。
- BeyondTrust Remote SupportのBT26-05-RS適用と、リモートサポート接続先端末・認証情報・過去ログへの影響を調べる。
- Ivanti Connect Secureの修正適用を確認し、装置の不審操作や認証情報へのアクセスを調査する。
- NGINXと関連する商用・組み込み製品のバージョンと設定を確認し、該当する修正版へ更新する。
- Rank Math PRO 3.0.123の対象時間帯に取得・更新したサイトは、バックドアや管理者アカウントの不審な変更を確認する。
- Microsoft 365で会議招待メール・
.icsファイルをフィッシング監視対象に含め、フィッシング耐性MFAと認証ログを点検する。 - 利用頻度の低い旧フォーム・管理画面・サブドメイン・API・クラウド保存領域まで棚卸しし、定期的な脆弱性診断の対象へ加える。
- 委託先・SaaSごとに預託情報の重要度、保守権限、連携キー、保存期間と事故時連絡先を確認する。
- 外部サービスが停止したときの代替業務・復旧優先順位を確認し、システム停止だけでなく情報漏えい時の通知・調査の担当を定める。
今週の事案を横断すると、境界機器のゼロデイ悪用や正規ソフトウェア配布の改ざんに加え、10年以上使われていない管理画面やクラウド設定の不備が問題になっています。CSIRTは、新たに公表された脆弱性への対応と並行し、「そもそも何が外部から到達可能なのか」「誰にどの情報・権限を預けているのか」を継続的に見直す必要があります。
出典
- Upcoming Critical PHP Security Release – PHP開発チーム
- PHPに重大な脆弱性2件、緊急セキュリティ更新を予告 – セキュリティ対策Lab
- BT26-05 – BeyondTrust
- ARMORY CASTLE Exploits BeyondTrust – Google Threat Intelligence Group / Mandiant
- A Series of Unauthenticated Events: Chained Exploitation of Ivanti Connect Secure Zero-Days – Volexity
- CVE-2026-104935 – NVD
- NGINX Security Advisories – NGINX
- Rank Math PRO Changelog – Rank Math
- Rank Math PRO 3.0.123の改ざん事案 – セキュリティ対策Lab
- Fake Calendar Invites Target Thousands of Organizations in Microsoft Credential-Phishing Campaign – Check Point
- スカイマーク、採用問い合わせ管理画面の設定不備 – セキュリティ対策Lab
- ハノワ、クラウド保存領域のアクセス設定不備 – セキュリティ対策Lab
- NECの委託先への不正アクセス – セキュリティ対策Lab
- Studioの不正アクセス – セキュリティ対策Lab
- STANDS「Onboarding」の不正アクセス – セキュリティ対策Lab
- 脆弱性診断とは?目的や種類、実施頻度 – セキュリティ対策Lab
- メドレー「アットリンク」不正アクセス・影響機関まとめ – セキュリティ対策Lab
関連記事
 Appleが、iOS 27以前で標的型攻撃に悪用された脆弱性 CVE-2026-86950を修正
 エバーグリーン・マーケティング、メールアカウント不正利用で計1,000件の個人情報閲覧の可能性―口座情報や電気料金の請求情報も対象
 秋田市「防災ネットあきた」、約1万6,000件の登録情報に漏えいのおそれ―運用委託先への不正アクセス
 週刊 CSIRT ブリーフィング:PaperCut実悪用とJFrog認証バイパス【2026年9月第1週】
 週刊 CSIRT ブリーフィング:Microsoft実悪用ゼロデイとChrome KEV【2026年9月第2週】
 週刊 CSIRT ブリーフィング:FortiOS実悪用と小田原エンジニアリングのメール侵害【2026年9月第3週】
 週刊 CSIRTブリーフィング:Check Point・F5実悪用と認証情報公開リスク【2026年9月第4週】
 週刊CSIRTブリーフィング:NetScalerゼロデイ実悪用とタイムズカー660万件漏えい【2026年9月第5週】
 週刊CSIRTブリーフィング:NetScalerサイバー攻撃に悪用される脆弱性、多発するMicrosoft365への不正アクセス【2026年10月第1週】

