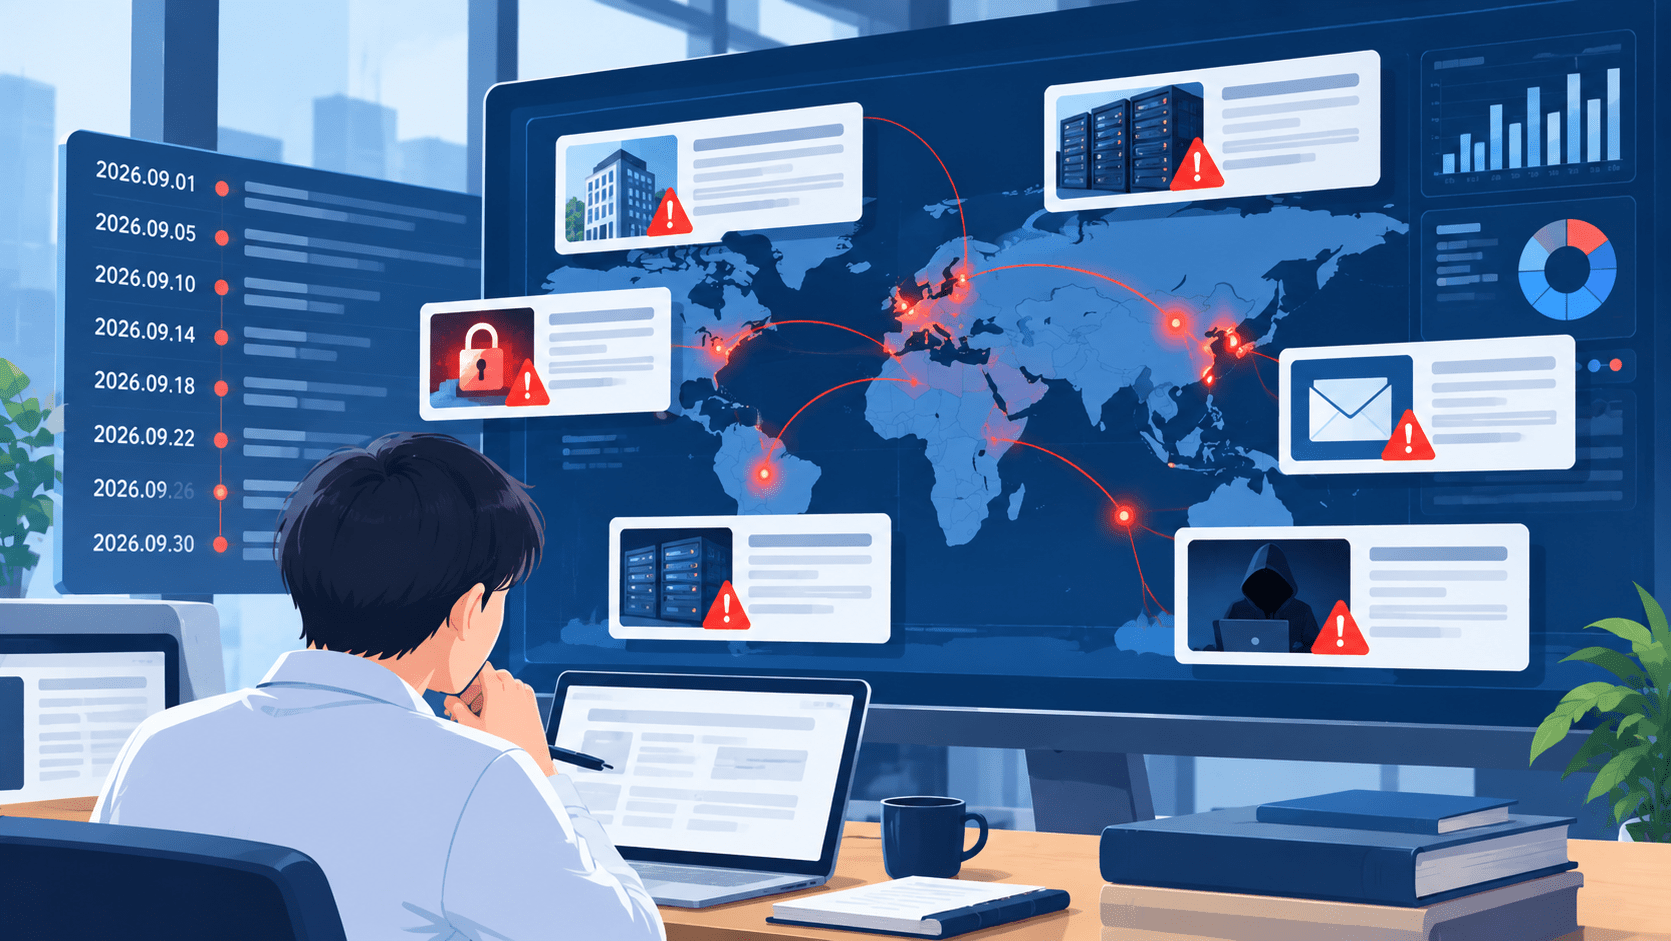
2026年9月は、月の後半になって大型の不正アクセスが相次いで公表されました。9月25日以降だけでも、タイムズカーの約660万アカウント、セイコーマートアプリの約57万アカウント、イープラス、ヤマト運輸「クロネコ代金後払いサービス」、ニッポンレンタカー、QUOカードなど、消費者になじみの深いサービスで不正アクセスや情報漏えいが明らかになっています。
月半ばにはGyazoでユーザー関連データ約2,362万件と画像メタデータ約4.9億件、ムラウチドットコムで7,716,811件の個人情報持ち出しが確認されました。9月30日にはVOISINGが、BIツールの既知脆弱性を悪用され約17万件の個人情報が漏えいしたと最終調査結果を公表しています。
また、手間いらずの宿泊予約管理システム「TEMAIRAZU」への不正アクセスでは、宿泊者情報が閲覧・取得された可能性に加え、実際の宿泊予約情報を把握しているとみられる不審メッセージが複数施設の予約者へ送信されました。京王グループではランサムウェアによるシステム障害が発生し、一部グループ会社の営業システムに影響が出ています。
技術面では、デジタル庁GSSがVPNの脆弱性を突かれたほか、NetScaler、FortiOS、GitLab、WordPressなどで実悪用が確認されました。境界機器、公開Webアプリ、管理画面、BIツールなど、インターネットから到達できるシステムの脆弱性管理が被害規模に直結した月でもあります。
AI・開発基盤では、Hacktron AIがOpenAIのコミュニティフォーラムとSSOの設定不備を連鎖させ、従業員アカウントから内部リポジトリへ到達したとする調査結果も公表されています。
※本記事は2026年9月30日までに公表・確認できた情報を基に作成しています。
2026年に発生した主要なサイバー攻撃を年間で確認したい方は「2026年 サイバー攻撃・情報漏洩の最新事例」をご覧ください。過去の代表的な攻撃事例を含めて確認したい方は「サイバー攻撃の事例」をご覧ください。
2026年9月 サイバー攻撃被害の企業 一覧
| 公表日 | 組織・対象名 | 被害の概要(手口) | 影響規模・特記事項 |
|---|---|---|---|
| 9/30 | VOISING | BIツールの既知脆弱性を悪用 | 約17万件の個人情報漏えいを最終確認 |
| 9/30 | 日本トレクス | 9月8日に発生した不正アクセスから復旧 | 停止していた業務を再開、個人情報・顧客データの外部流出は確認されず |
| 9/29 | ヤマト運輸 | 「クロネコ代金後払いサービス」への不正アクセス | 9/28 22時28分にサービス停止、影響範囲は調査中 |
| 9/29 | セイコーマート | アプリサーバー経由で会員情報サーバーへ不正アクセス | 約57万アカウント、パスワードは対象外 |
| 9/29 | イープラス | スマチケ払戻し情報管理システムへの不正アクセス | 1,463件、うち751件は振込先口座情報を含む |
| 9/29 | QUOカード | LINE公式アカウントのキャンペーンシステムへの不正アクセス | LINE表示名・当選情報が流出した可能性 |
| 9/29 | アイホン豪州法人 | 社内ネットワークへの不正アクセス | 他拠点への影響、情報漏えいは現時点で確認されず |
| 9/29 | 国際文化会館図書室 | 蔵書検索システム(OPAC)への不正アクセス | 一部の会社名・パスワード等が漏えいした可能性 |
| 9/28 | 集英社「HAPPY PLUS COMMUNITY」 | CMSの設定不備を起点に特権アカウントを不正作成 | ブロガー2,835人の個人情報 |
| 9/28 | タイムズカー(パーク24) | Webシステムへの不正アクセス | 約660万アカウント、約160万件で本人確認書類の漏えいを確認 |
| 9/28 | 手間いらず「TEMAIRAZU」 | 宿泊予約管理システムへの不正アクセス | 宿泊者情報の閲覧・取得可能性、複数施設の予約者へ不審メッセージ |
| 9/26 | 京王グループ | グループサーバーへのランサムウェア攻撃 | 一部グループ会社の営業システムに障害、鉄道運行への影響なし |
| 9/26 | ニッポンレンタカー | 「NRアプリ」への不正アクセス | 会員41名、免許証番号なども閲覧のおそれ |
| 9/25 | スマレジEC | 管理画面ログイン機能の脆弱性を悪用 | 4社の顧客環境、カード情報は非保持 |
| 9/25 | 東洋紡せんい | 従業員メールアカウントの乗っ取り | 社内外へ約1,500件のフィッシングメール |
| 9/20 | ConoHa WING(GMOインターネット) | 収容ホストへの不正アクセス・不正プログラム設置 | 426アカウント、侵入は9/3から |
| 9/16 | Gyazo(Helpfeel) | アップロードサーバーの脆弱性を悪用 | ユーザー関連約2,362万件、画像メタデータ約4.9億件 |
| 9/15 | ムラウチドットコム | 不正アクセスによる顧客情報の外部持ち出しを確認 | 7,716,811件 |
| 9/15 | ロート製薬 | 通販システムへの不正アクセス(続報) | 攻撃者は約4TB取得を主張、セキュリティ対策Labが公開サンプルを確認 |
| 9/11 | デジタル庁(GSS) | VPNの脆弱性を悪用した侵入 | 約24.6万件の個人情報漏えいの可能性 |
2026年9月 悪用が確認された脆弱性・注意すべき脆弱性一覧
| 公表日 | 製品・対象 | 脆弱性の概要 | CVE・悪用状況 |
|---|---|---|---|
| 9/27 | NetScaler ADC / Gateway | 未認証での任意コマンド実行など、回避策なし | CVE-2026-88771・88772、実悪用確認・KEV追加 |
| 9/24 | Salesforce Agentforce | 「SalesBleed」、ゼロクリックでCRMデータ流出の恐れ | 実悪用は未確認 |
| 9/24 | WordPress | 未認証でローカルPHPファイルをテンプレートとして読み込ませる | CVE-2026-87902、悪用確認・9/22にPoC公開 |
| 9/13 | OpenAI(Hacktron AI報告) | libheifのRCEとSSO設定不備の連鎖で従業員アカウントへ到達 | CVE-2026-32882(CVSS 8.8) |
| 9/11 | GitLab | 未認証での任意ファイル読み取り | CVE-2026-85706(CVSS 10.0)、公開翌日にKEV追加 |
| 9/9 | FortiOS / FortiSwitchManager | 修正済みの脆弱性を悪用しRAT「PivotC2」を展開 | CVE-2025-25249、2026年1月に修正済み |
| 9/8 | Microsoft Windows | 9月定例パッチで悪用済みゼロデイ2件を修正 | CVE-2026-81963・CVE-2026-85880、KEV追加 |
| 9/3 | Google Chrome | V8の型混同による任意コード実行 | CVE-2026-85046、9/4にKEV追加 |
| 9月 | Linux Kernel | 暗号ソケット・ebtables・kTLSの不備 | CVE-2025-39964ほか計3件、KEV追加 |
数百万件規模に達した情報漏えい
タイムズカー、約660万アカウントを取得され約160万件で本人確認書類も漏えい
パーク24は9月25日9時07分、カーシェアリングサービス「タイムズカー」のWebシステムへの不正アクセスを検知しました。翌26日7時25分までに侵入経路と攻撃元との通信を遮断し、9月28日の第2報で、一部の会員情報が第三者に取得されたことを確認したと公表しています。
対象は約660万アカウントで、現会員だけではありません。退会済みの利用者、入会手続きを完了しなかった人、タイムズビジネスサービスの現・旧会員も含まれます。
9月29日の第3報では、このうち運転免許証画像等の本人確認書類が漏えいしたアカウントは約160万件だったことが判明しました。
漏えいが確認された本人確認書類には、
- 運転免許証画像
- 現住所確認書類画像
- 学生証画像
- 家族確認書類画像
が含まれます。
対象には退会済み利用者や入会未完了者も含まれており、現役会員以外のデータも影響件数を構成しています。サービス終了後・退会後にどの情報を何年間保持するか、本人確認後も書類画像そのものを保持する必要があるかを確認する必要があります。
▶ 詳細記事:タイムズカーへの不正アクセスで約660万件の個人情報漏えいの恐れ
Gyazo、ユーザー関連データ約2,362万件と画像メタデータ約4.9億件が流出
株式会社Helpfeelは9月16日、画像共有サービス「Gyazo」への不正アクセスにより、ユーザー関連データ約2,362万件と、主に2019年1月以前にアップロードされた画像のメタデータ約4.9億件が流出したと公表しました。
9月25日の第二報では、主に2023年2月以前に削除された画像のメタデータ約1.74億件も外部流出していたことが追加で判明しています。
ユーザーデータのうち約76%はメールアドレスを登録していない匿名ユーザーでした。画像メタデータにはOCRで抽出されたテキストも含まれています。
スクリーンショットに写り込んだ文字列を検索可能な形で保持していた場合、開発部門やヘルプデスクが業務でGyazoを使用していた企業では、画像単位だけではなく、どの部署がどの情報を共有していたかという観点で影響範囲を確認する必要があります。
サービスは9月27日に再開しましたが、過去画像はいったん所有者本人のみ閲覧可能な状態へ切り替えられています。
▶ 詳細記事:Gyazoに不正アクセス、ユーザー関連データ約2,362万件と画像メタデータ約4.9億件の情報が漏洩
▶ 続報:Gyazoへの不正アクセス、削除済み画像のメタデータ約1.74億件も流出
▶ 復旧:Gyazoがサービス再開 不正アクセス後の過去画像は「所有者本人のみ」
ムラウチドットコム、7,716,811件の外部持ち出しを確認
7月に不正アクセスを公表していたムラウチドットコムは9月15日の第二報で、外部専門会社によるフォレンジック調査が完了し、顧客の個人情報が外部へ持ち出された事実を確認したと発表しました。
対象は7,716,811件で、氏名・住所・電話番号のほか、一部顧客のメールアドレス、生年月日、性別が含まれます。
7月15日未明の社内システム障害の復旧過程で不正アクセスの痕跡が見つかり、第一報時点の「漏えいの痕跡」から、約2か月後に「外部持ち出しを確認」へ評価が更新されました。
決済情報は別システムで管理されていたため対象外で、ログインIDとパスワードも含まれていません。侵入経路は公表されていません。
▶ 詳細記事:ムラウチドットコム、771万6,811件の個人情報漏洩を確認
ロート製薬、攻撃者が約4TBのデータ取得を主張
ロート製薬は9月11日に通信販売システムへの不正アクセスを公表し、15日の続報で、顧客対応用システムに保存された通話音声データと顧客管理システムの情報が不正取得された可能性があると明らかにしました。
これに先立つ9月14日、海外のサイバー犯罪フォーラムには侵入への関与を名乗る人物が投稿し、約395万件のSalesforce顧客情報、約85万件・約3.5TBの通話録音、SharePoint文書などを含む約4TBを取得したと主張しています。
セキュリティ対策Labが公開サンプルの一部を確認したところ、1,000件のレコードはSalesforce REST APIのデータ構造と整合していました。
攻撃者の主張と企業の公表内容には依然として差があり、「約4TBが実際にロート製薬から流出した」と確定したわけではありません。一方、企業側からも通話音声データが不正取得された可能性が公表されており、コールセンターで保存する音声データの保護・保存期間も確認対象になります。
▶ 詳細記事:ロート製薬 ECサイトへの不正アクセスでハッカーが約4TBのデータ取得を主張
▶ 企業公表:ロート製薬、ECサイトへの不正アクセスで通販顧客の通話音声・顧客管理情報が不正取得された可能性
SaaS・業務基盤・公開システムへの侵入
VOISING、BIツールの既知脆弱性を悪用され約17万件が漏えい
2.5次元アイドルグループ「いれいす」などが所属する株式会社VOISINGは9月30日の第四報で、BIツールへの不正アクセスについて最終調査結果を公表しました。
原因はBIツールに存在した既知の脆弱性の悪用です。VOISINGによると、修正プログラムを適用する前に不正アクセスを受け、システムへの侵入と個人情報漏えいにつながりました。
漏えいが確認された対象は約17万件で、次の情報が含まれます。
- 氏名
- 住所
- 電話番号
- メールアドレス
- 生年月日
- 性別
- 購買履歴
- 決済金額記録
- サービス加入状況
- 応援対象タレントの選択情報、いわゆる「推し」情報
クレジットカード番号、有効期限、セキュリティコード、ログインパスワードに相当する情報は対象システムに保持しておらず、漏えい対象には含まれていません。
同社は、侵害された環境を復旧せず廃棄し、攻撃者が作成したアカウントとAPIキーを無効化しました。今後は社内ツールをインターネットへ直接公開しない構成への見直し、個人情報の仮名化・最小化、大量データ取得や不審な管理操作の検知などを進めるとしています。
既知脆弱性であっても、修正プログラムの検証やメンテナンス調整を行っている間に攻撃される可能性があります。外部公開された管理ツールでは、パッチ適用が間に合わない場合に公開停止、接続元制限、VPN経由への変更などの暫定措置を取れるかが確認点になります。
▶ 詳細記事:VOISING、BIツールの既知脆弱性を悪用され約17万件の個人情報漏えい
手間いらず「TEMAIRAZU」、宿泊予約情報と不審メッセージが問題に
手間いらず株式会社は9月28日、宿泊予約サイトコントローラー「TEMAIRAZU」シリーズに関連するシステムへの第三者による不正アクセスを公表しました。
同社には9月21日深夜ごろから、TEMAIRAZUを利用する複数の宿泊施設より、予約者へ不審なメッセージが届いているとの連絡が寄せられていました。
確認されている連絡手段は、
- 電子メール
- SMS
などです。
メッセージでは、予約の確認・確定、クレジットカード情報の再入力、緊急の支払いなどを求め、不審なWebサイトへ誘導する手口が確認されています。
手間いらずは、今回の不正アクセスにより宿泊者情報の一部が第三者に閲覧または取得された可能性を否定できないとしています。
一方、TEMAIRAZUではクレジットカード情報を取り扱っておらず、システム内にカード情報は保有していないと説明しています。
今回の事案では、共通の予約基盤側で発生したインシデントにより、複数のホテル・宿泊事業者が顧客への注意喚起を行う状況になりました。SaaSや外部基盤を利用する企業では、自社システムが侵害されていなくても、委託先事故時に顧客へ何を案内するのかを事前に決めておく必要があります。
▶ 詳細記事:手間いらず「TEMAIRAZU」に不正アクセス 宿泊者情報が閲覧・取得された可能性
デジタル庁GSS、VPNの脆弱性を突かれ約24.6万件が漏えいの可能性
デジタル庁は9月11日、府省庁向けの業務基盤であるGSS(ガバメントソリューションサービス)への不正アクセスにより、個人情報を含むファイルの一部が外部に漏えいした可能性があると公表しました。
発端は6月25日、保守運用担当者のアカウントでサーバー上の大量ファイルへアクセスする動きを検知したことです。7月9日には第三者がVPNの脆弱性を利用して侵入していたことが判明しています。
対象は約24.6万件で、GSS利用機関の職員や公務員等が約18.9万件、事業者・個人が約5.7万件です。マイナンバーや口座情報は含まれていません。
VPN機器のメーカー、製品名、CVE番号は公表されておらず、既知脆弱性だったのかも明らかになっていません。
VPNなどの境界機器では、パッチ適用だけでなく、認証後に正規アカウントを利用して大量データへアクセスする挙動を検知できるかも確認対象になります。
▶ 詳細記事:デジタル庁 GSSに不正アクセス、VPN脆弱性を悪用
ConoHa WING、Webサーバー領域に不正プログラムを設置される
GMOインターネットのレンタルサーバー「ConoHa WING」は9月20日、一部の収容ホスト(Webサーバー)で第三者による不正アクセスがあり、顧客領域に不正プログラムが設置されていたと公表しました。
不正アクセスは9月3日に始まり、18日に原因と影響範囲を特定して不正プログラムを排除しています。影響を受けたのは426アカウントです。
会員情報や支払い情報は別環境で管理されており漏えいはないとしていますが、「原因を特定した」と説明する一方で、具体的な侵入経路は公表されていません。
8月のさくらインターネットに続くホスティング事業者の事案であり、利用者側でも自社Webサイトの改ざん、不審ファイル、管理者アカウントの追加などを確認する必要があります。
▶ 詳細記事:ConoHa WINGのWebサーバー領域に不正アクセス
スマレジEC、管理画面ログイン機能の脆弱性が悪用され4社に影響
株式会社スマレジは9月25日、「スマレジEC・リピート」と「スマレジEC・B2B」の一部顧客環境で不正アクセスを確認したと発表しました。
顧客管理画面のログイン機能に存在した脆弱性が悪用されたもので、同社は9月18日に修正を完了しています。
影響を受けた可能性があるのは4社の環境で、顧客情報、受注情報、管理者情報、WordPress情報の一部が閲覧または取得された可能性があります。
クレジットカード情報はシステム内に保持しない仕様だったため対象外です。
8月のショップサーブと同様、EC基盤側の不備が利用企業の顧客情報へ直接影響する構図が確認されています。
▶ 詳細記事:スマレジECに不正アクセス 管理画面ログイン機能の脆弱性を悪用
ランサムウェアによる業務影響
京王グループ、一部グループ会社の営業システムに障害
京王電鉄は9月26日未明、京王グループのサーバーに対するランサムウェア攻撃を確認したと公表しました。
同社は被害拡大防止のためネットワーク遮断措置などを実施し、外部専門家と攻撃経路や影響範囲を調査しています。
9月26日時点では、
- 一部グループ会社の営業システムに支障
- 鉄道の運行には影響なし
- 情報漏えいは確認されていない
としています。
京王プラザホテルでもシステムの一部に支障が生じ、公式サイトや予約サイトを通じた問い合わせへの回答が遅れる、または返信できない可能性があると案内しました。
ランサムウェアによる業務影響は、暗号化された端末やサーバーの数だけでは測れません。グループ共通のネットワークやシステムを利用している場合、影響範囲を限定するための遮断そのものが複数会社の業務へ影響することがあります。
▶ 詳細記事:京王電鉄にランサムウェアによるサイバー攻撃
会員アプリ・Webサービスへの不正アクセス
セイコーマートアプリ、約57万アカウントが対象に
北海道を地盤とするコンビニチェーンのセイコーマートは9月29日、「セイコーマートアプリ」のサーバーを経由して、会員情報を保有するサーバーへ第三者が不正アクセスした可能性があると公表しました。
対象となり得るユーザーIDは約57万アカウントで、氏名、性別、生年月日、住所、電話番号、メールアドレス、クラブカードの入会・退会年月日が閲覧された可能性があります。パスワードは漏えいしていないとしています。
9月24日の22時から23時にかけては、1件のアカウントで不正なクラブカード退会処理も確認されています。
利用者個人のアカウントだけではなく、アプリ側サーバーから会員情報サーバーへ至る経路や権限設計を確認する必要がある事例です。
▶ 詳細記事:セイコーマートアプリに不正アクセス、約57万アカウントが対象
ヤマト運輸「クロネコ代金後払いサービス」、不正アクセスでサービス停止
ヤマト運輸は9月29日、「クロネコ代金後払いサービス」が第三者による不正アクセスを受けたことを正式に発表しました。
不正アクセスの確認は9月28日で、同日22時28分にサービスを停止し、外部からのアクセスを制限する対策を講じています。
現在はセキュリティ専門機関の協力を得て原因と影響範囲を調査しており、漏えいの有無や件数はまだ明らかになっていません。
後払い決済は購入者情報と支払い状況を扱うため、続報で示される影響範囲によっては、サービスを導入しているEC事業者側でも顧客対応が必要になる可能性があります。
▶ 詳細記事:クロネコ代金後払いサービスに不正アクセス
イープラス、スマチケ払戻しシステムから口座情報を含む1,463件が漏えい
株式会社イープラスは9月29日、電子チケット「スマチケ」の払戻し情報を管理するシステムが不正アクセスを受け、1,463件の情報が漏えいしたと公表しました。
不正アクセスは9月11日19時58分から12日2時44分にかけて複数回発生し、14日から15日にかけて漏えいを確認、15日中に遮断しています。
銀行振込で払戻しを選んだ751件には、
- メールアドレス
- カナ氏名
- 金融機関名
- 支店名
- 口座番号
- 口座名義
が含まれていました。
公演中止や延期に伴う払戻しなど、一時的な手続き用システムに保存されたデータも、保存期間やアクセス制御の確認対象になります。
▶ 詳細記事:イープラスに不正アクセス、スマチケ払戻し情報1,463件が漏えい
ニッポンレンタカー、NRアプリで会員41名の情報が閲覧されたおそれ
ニッポンレンタカーサービスは9月26日、「ニッポンレンタカーアプリ(NRアプリ)」のシステムに第三者からの不正アクセスが発生し、会員41名の情報が不正に閲覧されたおそれがあると公表しました。
対象には氏名、電話番号、メールアドレス、ログインID、利用履歴、予約情報が含まれ、登録状況によっては運転免許証番号、住所、生年月日、クレジットカード番号下4桁も含まれます。
発生日時や侵入経路、脆弱性や認証情報の関与は明らかにされていません。
同じ週にタイムズカーでも免許証関連情報を含む大規模な漏えいが確認されており、モビリティサービスで保持する本人確認情報の保存期間やアクセス範囲を見直す必要があります。
▶ 詳細記事:ニッポンレンタカー アプリに不正アクセス
QUOカード、LINEキャンペーンシステムで表示名・当選情報が流出した可能性
株式会社クオカードは9月29日、同社のLINE公式アカウントで使用しているキャンペーンシステムに第三者からの不正アクセスがあったと公表しました。
一部の利用者について、LINEの表示名とキャンペーンの当選情報が閲覧された、あるいは流出した可能性があります。
キャンペーン専用システムで、決済システムを含む他のシステムとは独立しているとしていますが、対象者や影響範囲は調査中です。
LINE公式アカウントやキャンペーン運用で外部サービスを利用する場合、本業システムとは分離されていても、そのサービスが保持する顧客情報や権限を委託先管理の対象に含める必要があります。
▶ 詳細記事:QUOカードのLINEキャンペーンシステムに不正アクセス
集英社「HAPPY PLUS COMMUNITY」、CMSの設定不備から特権アカウントを作成される
株式会社集英社は9月28日、「HAPPY PLUS COMMUNITY(ハピコミュ)」への不正アクセスにより、ブロガー2,835人の個人情報が漏えいしたと公表しました。
発覚は9月9日14時53分、不審なメールを受け取ったユーザーからの通報によるものです。
原因はCMSの設定不備で、API認証情報を狙われたうえ、特権アカウントが不正に作成されていました。漏えい対象には案件情報、メール情報、取引先一覧も含まれています。
設定不備、API認証情報、特権アカウントが連鎖した事案であり、CMSを使う企業では管理画面だけでなくAPIキーや管理者権限の棚卸しも必要です。
▶ 詳細記事:集英社「HAPPY PLUS COMMUNITY」に不正アクセス
メールアカウントの乗っ取り
東洋紡せんい、従業員のメールアカウントから約1,500件のフィッシングメール
東洋紡株式会社は9月25日、グループ会社の東洋紡せんい株式会社で、従業員が利用するメールアカウントが第三者から不正アクセスを受け、社内外の関係者へ約1,500件のフィッシングメールが送信されたと公表しました。
乗っ取られた正規アカウントから届くメールは、送信元ドメインや署名が正規のものになるため、受信側が不審メールと見分けにくくなります。
自社アカウントが踏み台にされた場合は、自社の認証情報を失効するだけではなく、取引先へ速やかに注意喚起できる連絡体制も必要です。
▶ 詳細記事:東洋紡せんいのメールアカウントに不正アクセス
AI・開発基盤を起点とした攻撃
OpenAI、コミュニティフォーラムとSSOの連鎖で従業員アカウントが奪取可能に
セキュリティ企業Hacktron AIは9月13日、OpenAIのコミュニティフォーラム「community.openai.com」とOpenAIのSSOを連鎖的に悪用し、OpenAI従業員のChatGPT・Codexアカウントへアクセスした調査結果を公表しました。
入口は、フォーラムソフトウェアDiscourseがHEIC/HEIF画像を処理する際に使うlibheifの脆弱性(CVE-2026-32882、CVSS 8.8)です。
これによるリモートコード実行に「Sign in with OpenAI」の設定上の問題を組み合わせ、従業員アカウントを経由して内部GitHubリポジトリへ到達したとしています。
個々の脆弱性や設定不備を単独で評価するだけではなく、外部公開サービス、SSO、開発基盤の間にどのような信頼関係があるかを確認する必要があります。
▶ 詳細記事:OpenAI従業員のChatGPT・Codexアカウントを乗っ取り内部リポジトリへ到達
GitLab CVE-2026-85706、CVSS 10.0の任意ファイル読み取りが公開翌日に悪用
GitLabの脆弱性CVE-2026-85706は、特定条件下で認証されていない利用者がGitLabサーバー上の任意のファイルを読み取れるもので、CVSSスコアは10.0です。
watchTowrは9月11日にハニーポットでこの脆弱性を狙ったプローブを観測し、CISAも同日KEVカタログへ追加しました。
セルフマネージド版GitLabにはソースコードだけでなく、設定ファイルや認証情報が保存されている場合があります。
パッチ適用だけではなく、修正前に機密ファイルへアクセスされていなかったかをログから確認する必要があります。
▶ 詳細記事:GitLab CVE-2026-85706、公開翌日にサイバー攻撃への悪用を確認
Salesforce Agentforce「SalesBleed」、ゼロクリックでCRMデータ流出の恐れ
セキュリティ企業Zenity Labsは9月24日、SalesforceのAIエージェント基盤「Agentforce」で確認した一連の脆弱性を「SalesBleed」として公表しました。
利用者の操作なしにCRMデータが流出し得るほか、Slackを経由したフィッシングにも悪用できるとしています。
現時点で実際の攻撃での悪用は確認されていません。
AIエージェントへ社内データへのアクセス権限を付与している企業では、エージェント自体の権限だけでなく、SlackやCRMなど連携先まで含めて権限を棚卸しする必要があります。
▶ 詳細記事:Salesforce Agentforceの「SalesBleed」脆弱性
実悪用が確認された脆弱性
NetScaler CVE-2026-88771・88772、回避策なしの実悪用
Cloud Software Groupは9月27日、NetScaler ADCおよびNetScaler Gatewayに影響する8件の脆弱性を公表しました。
このうちCVE-2026-88771とCVE-2026-88772はCVSS v4.0で9.5(Critical)と評価され、未対策環境で実際の悪用が確認されています。
CVE-2026-88771は不適切な入力検証に起因し、認証されていない攻撃者が任意のコマンドを実行できる可能性があります。CVE-2026-88772はDTLSが有効な環境が対象です。
CISAは同日KEVへ追加し、JPCERT/CCも注意喚起を公表しました。
回避策は提供されていないため、修正版への更新と侵害有無の調査を並行して行う必要があります。
▶ 詳細記事:NetScaler CVE-2026-88771・88772がサイバー攻撃に悪用
FortiOS、1月に修正済みの脆弱性でRAT「PivotC2」を展開
SOCRadarは9月8日、FortiOSとFortiSwitchManagerの脆弱性CVE-2025-25249が実際の攻撃で悪用され、FortiGate向けのRAT「PivotC2」が展開されていると報告しました。
CISAも翌9日にKEVへ追加しています。
この脆弱性は2026年1月13日に公開・修正済みです。
実悪用の有無を確認せずCVSSだけで優先順位を決めるのではなく、KEV掲載、インターネット公開状況、資産の重要度を組み合わせてパッチ優先度を決める必要があります。
▶ 詳細記事:FortiOS CVE-2025-25249がサイバー攻撃に悪用
WordPress CVE-2026-87902、7月のwp2shellに続く本体の実悪用
WordPressでは9月、本体の脆弱性CVE-2026-87902が攻撃に悪用されました。
get_page_template()によるページテンプレート解決処理の不備で、認証されていない攻撃者が、アクティブテーマのディレクトリ外にある読み取り可能なローカルPHPファイルをテンプレートとして読み込ませることができます。
サーバー環境とテーマ構成によってはPHPコードの実行につながります。
修正前にサイトを公開していた場合は、修正版への更新だけでなく、Webアクセスログや不審ファイルも確認する必要があります。
▶ 詳細記事:WordPress CVE-2026-87902のサイバー攻撃への悪用を確認
Microsoft 9月定例パッチ、悪用済みゼロデイ2件を修正
Microsoftの2026年9月定例パッチでは、すでに攻撃に悪用されていたゼロデイ脆弱性CVE-2026-81963とCVE-2026-85880が修正されました。
CISAは9月8日に両方をKEVへ追加しています。
いずれもAttack VectorがLocal、Privileges RequiredがLowで、単体でインターネット越しに侵入できる類の脆弱性ではありません。
フィッシングなど別の手段で端末に足場を得た攻撃者が権限を拡大する局面で利用される可能性があるため、「ローカルだから後回し」とは判断できません。
▶ 詳細記事:Microsoft、2026年9月の定例パッチで悪用済みゼロデイ2件を修正
Google Chrome CVE-2026-85046、V8の型混同脆弱性が悪用
Googleは9月3日、デスクトップ版ChromeのStableチャネルで12件のセキュリティ修正を公開しました。
最優先はJavaScriptエンジン「V8」の型混同脆弱性CVE-2026-85046で、Googleは実際の攻撃で悪用されていることを確認しています。
CISAは9月4日にKEVへ追加しました。
Chromeは自動更新されますが、ブラウザを再起動するまでは修正が反映されないため、企業側では「更新ポリシーが設定されているか」だけでなく、実際の端末バージョンを確認する必要があります。
▶ 詳細記事:Chrome CVE-2026-85046を修正、サイバー攻撃にも悪用
Linux Kernel、3件の脆弱性がKEVに追加
CISAは9月、Linux Kernelの脆弱性CVE-2025-39964、CVE-2026-53266、CVE-2025-39682の3件を実悪用が確認されたとしてKEVカタログへ追加しました。
AF_ALG暗号ソケットの競合状態、ebtables SNATでのメモリ書き込みの不備、kTLS受信処理でのロジック不備と、それぞれ性質は異なります。
CISAは攻撃者や被害組織、IOCを公表しておらず、ランサムウェアでの利用も「Unknown」とされています。
Linuxではディストリビューションごとに修正がバックポートされている場合があるため、カーネルのバージョン番号だけで判断せず、各ベンダーのアドバイザリで修正状況を確認する必要があります。
▶ 詳細記事:Linux Kernelの3件の脆弱性がKEVに追加
まとめと対策のポイント
2026年9月の事例では、「漏えい件数」だけでは分からない共通点が見えました。
使い終わったデータも被害範囲を広げる
タイムズカーでは退会者や入会未完了者、Gyazoでは削除済み画像のメタデータまで影響範囲に含まれました。
現役利用者のデータだけを保護していても、過去データが同じ環境に残れば、侵害時の対象件数は拡大します。
本人確認書類、住所、電話番号など、漏えい時の影響が大きい情報から、
- 保持期間
- 削除条件
- バックアップからの削除
- 仮名化
- 別環境への分離
を確認する必要があります。
VPN・管理画面・BIなど外部公開システムはパッチ適用までの時間も管理する
デジタル庁GSSではVPNの脆弱性、スマレジECでは管理画面のログイン機能、VOISINGではBIツールの既知脆弱性が問題になりました。
FortiOSでは2026年1月に修正済みだった脆弱性が9月にも実悪用され、NetScalerでは回避策のないCritical脆弱性が悪用されています。
インターネットへ公開している境界機器・管理画面・社内ツールを一覧化し、
- KEVや実悪用情報を監視する
- 緊急対応期限を決める
- パッチ適用まで一時遮断できるようにする
- パッチ適用後も侵害痕跡を確認する
という流れを運用に組み込む必要があります。
周辺システムから認証・中核システムへつながる経路を確認する
OpenAIの事例では画像処理ライブラリの脆弱性とSSO設定、集英社ではCMSの設定不備とAPI認証情報、特権アカウントが連鎖しました。
個々のシステムを単独で診断するだけではなく、
- コミュニティサイト
- キャンペーンシステム
- CMS
- SaaS
- SSO
- API
- 開発基盤
の間にどのような信頼関係や権限連携があるかを確認する必要があります。
SaaS・共通基盤の事故では自社が侵害されていなくても顧客対応が発生する
TEMAIRAZUでは、共通の宿泊予約基盤への不正アクセスを受け、複数の宿泊施設が予約者へ注意喚起を行いました。
外部サービスを利用する企業では、
- どの顧客情報を委託先へ渡しているか
- 委託先が保管する情報項目
- インシデント発生時の通知期限
- 顧客への通知主体
- 自社から緊急停止できる連携
- 委託先から受け取るログや調査結果
を事前に確認しておく必要があります。
ランサムウェアでは情報漏えいの有無とは別に業務停止へ備える
京王グループでは情報漏えいは確認されていない段階でも、一部グループ会社の営業システムに障害が発生しました。
ランサムウェア対策では、
- バックアップ
- EDR
- ネットワーク分離
だけでなく、システムを遮断した場合にどの業務が停止するのか、代替手段をどう使うのかを確認しておく必要があります。
2026年のサイバー攻撃事例
- 2026年8月 サイバー攻撃の被害 事例 まとめ
- 2026年7月 サイバー攻撃の被害 事例 まとめ
- 2026年6月 サイバー攻撃の被害 事例 まとめ
- 2026年5月 サイバー攻撃の被害 事例 まとめ
- 2026年4月 サイバー攻撃の被害 事例 まとめ
- 2026年の主要なサイバー攻撃・情報漏洩事例
出典
- タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報) – パーク24株式会社
- 【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について – 株式会社VOISING
- 不審なメッセージおよび当社システムへの不正アクセスに関するお詫びとお知らせ – 手間いらず株式会社
- ランサムウェア攻撃によるシステム障害に関するお知らせとお詫び – 京王電鉄株式会社
- 当社豪州法人における不正アクセスの発生について(第1報) – アイホン株式会社
- 図書室の蔵書検索システム(OPAC)に対する不正アクセスの発生について – 公益財団法人国際文化会館
関連記事
 シスコ、10年前の脆弱性を悪用する攻撃に関して注意喚起(CVE-2014-2120)
 2026年 ランサムウェアの事例-国内・海外の被害を解説
 東北大学・東北大学病院、教員PCを踏み台とした不正アクセスで治験患者の個人情報が漏洩のおそれ
 ポラリス・ホールディングスのBooking.comアカウントが不正アクセスの被害-売上金受領口座が第三者口座に改ざんされ約900万円の損失
 Control Web Panel(CWP)にSQLインジェクションが可能な脆弱性-(CVE-2026-57517)
 Google Chrome、新しいタブで開く 乗っ取り拡張機能を標準ブロックへ 企業ポリシー悪用への対策
 インパクトフィールド、cabic株式会社の「cabic.jp」を第三者が取得 旧公式サイトを再現したようなサイト公開、個人情報入力に注意
 WordPress プラグイン「Elementor」に危険度の高い脆弱性 CVE-2026-62062-4.3.2で修正
 フランス国立銀行口座データベース(FICOBA)へ不正アクセス、約120万口座分の個人情報漏洩の恐れ